8.7 分的 Grav 漏洞,问题不在上传,在 Twig 能 include 谁
原创
8.7 分的 Grav 漏洞,问题不在上传,在 Twig 能 include 谁
原创
Lethehong
发布于 2026-11-22 13:58:19
发布于 2026-11-22 13:58:19
一个出版社编辑权限的账号,就能在 Grav 站点上执行任意命令。CVSS 4.0 给 8.7,AV:N、PR:L、UI:N,三个条件凑在一起,意味着这件事离公网只有一次登录的距离。这篇不转述通告,我把调用链和 Twig 沙箱那一层拆开讲。
先看那三个字母,PR:L 才是重点
CVSS 4.0 基础分 8.7,向量里 AV:N、AC:L、AT:N、PR:L、UI:N,后面三个是 VC:H、VI:H、VA:H。翻译成人话,网络可达,攻击复杂度低,不需要用户点任何东西,但需要你有账号。
很多人看到 HIGH 就紧张,看到 PR:L 就松一口气。我觉得正好反了。Grav 是一个给内容团队用的 CMS,能写页面、能传媒体,本来就是这类站点的日常权限。一个编辑账号在 Grav 里不算特权,算工位。
所以这个漏洞真正筛掉的是纯匿名扫描器,留下的是所有有投稿入口、有外包编辑、有实习生的站点。这个面比匿名 RCE 小,但比管理员 RCE 大得多。
还有一个细节:状态是 Deferred。NVD 把这条挂起了,说明要么厂商材料没跟上,要么评分还有争议。这不代表不用管,只代表官方那一侧的信息链没闭合。
上传只是进门,include 才是动手
官方描述里有两条动作。第一条,有媒体和页面写权限的人,通过 blueprint-upload 端点把文件写进主题的 Twig 模板目录。第二条,从被沙箱化的页面 Twig 里 include 这个文件,命令就以 web-server 用户的身份跑起来。
这两步分开看都不算新鲜。文件上传在很多 CMS 里都有,Twig 模板能 include 也是设计功能。问题出在第二步的边界上,一个本该只渲染页面内容的沙箱,为什么能 include 到主题目录下的任意文件。
我的理解是这样:Grav 的页面 Twig 沙箱限制的是标签和函数白名单,但它对 include 的路径解析没有做目录收敛。一旦上传端点把文件落进 themes/<theme>/templates/ 下面,这个文件在 Twig 眼里就是「同主题的合法模板」。
换句话说,上传端点给了写权限,Twig 的 include 给了执行权限,两个本来各自合理的功能,拼在一起就绕过了沙箱。CWE-94 归到代码注入,归得没错,但根子不在注入,在路径归属判断。
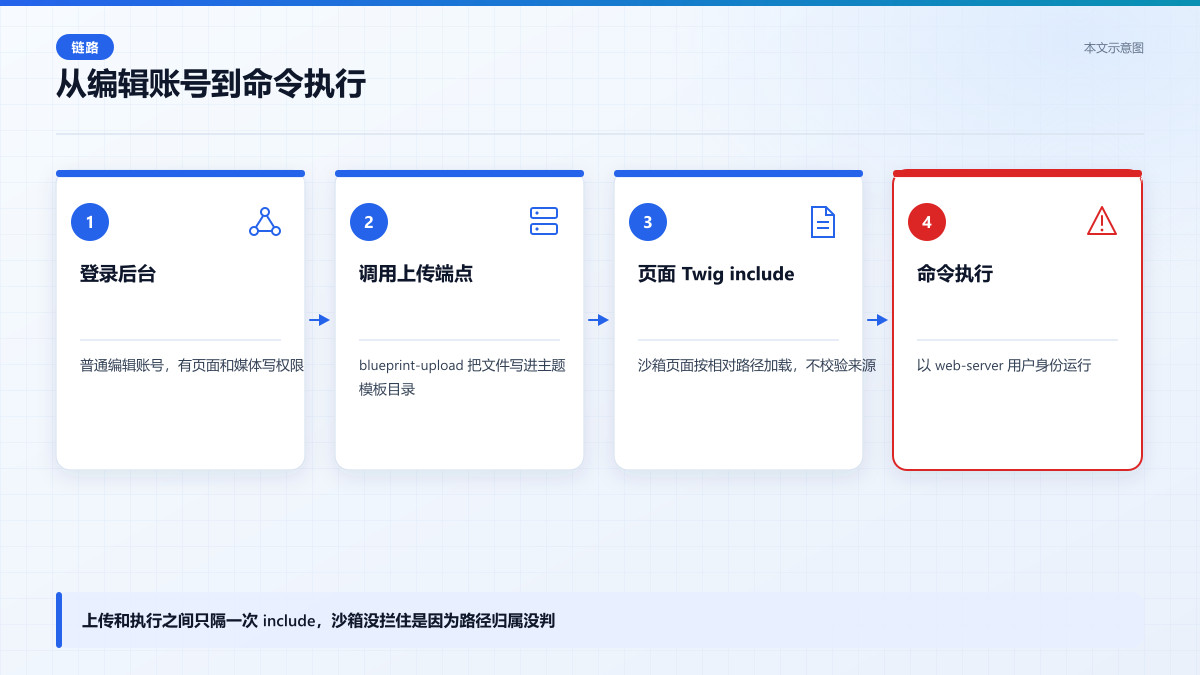
图 1 本文示意图:四步链路,卡点不在上传,在 Twig 把上传文件当成了合法模板
沙箱没关死的,是模板目录的归属
Twig 沙箱的常见做法是两件事,一是限制能调用的标签和函数,二是限制能加载的模板来源。Grav 在第一条上做得比较细,页面 Twig 里很多危险标签是被禁的。第二条就松了。
当 include 的参数是一个相对路径时,Twig 的加载器会按配置的模板路径去解析。如果主题模板目录在加载路径里,而上传端点又能往这个目录写文件,那么「能不能 include」就退化成「文件在不在」。
这里有个因果链我想说清楚。因为 blueprint-upload 把上传目标目录和主题模板目录设成了同一个,导致写进去的文件自动获得模板身份;因为 Twig 加载器只认路径不认来源,导致沙箱页面 include 它时不会二次校验;一旦这两条同时成立,命令执行就是必然结果,不是概率问题。
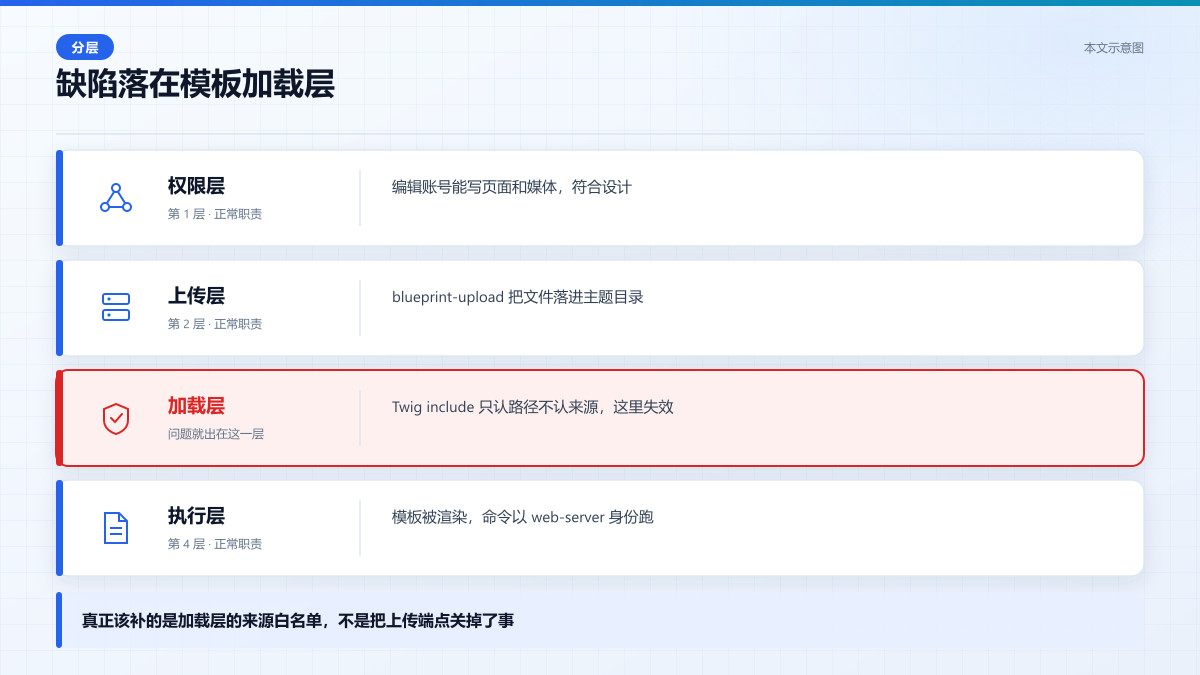
图 2 本文示意图:权限层和上传层都按设计工作,问题出在加载层没做来源收敛
同类实现里,比较稳妥的做法是把用户上传目录和模板目录物理分开,或者给 include 加一个来源白名单,只允许加载随主题分发的模板。Grav 这次缺的,就是这一层归属判断。
我没能推到利用那一步,只能确认到版本
必须说清楚,我没有在真实 Grav 实例上把整条链跑通。公开信息里没有给出 blueprint-upload 的具体请求体,也没有给出 Twig include 的触发页面写法。我不编这些。
我能确认的是版本区间和端点语义。受影响的是 Grav API 插件 1.0.0 到 1.1.4 之前,也就是 1.1.3 及以下。修复版本是 1.1.4。这个区间很窄,说明插件迭代不算慢。
核对 API 插件版本(示意代码,筛出 Grav API 插件落在 1.0.0 到 1.1.3 的实例)
#!/usr/bin/env bash
# 只做版本核对,不发任何攻击请求
set -euo pipefail
ROOT="${1:-/var/www/grav}"
PLUGIN="$ROOT/user/plugins/api"
if [ ! -d "$PLUGIN" ]; then
  echo "插件目录不存在,先确认路径:$PLUGIN"
  exit 2
fi
VER=$(grep -m1 '^version:' "$PLUGIN/blueprints.yaml" | awk '{print $2}')
echo "API 插件版本:$VER"
case "$VER" in
  1.0.*|1.1.0|1.1.1|1.1.2|1.1.3)
    echo "落在受影响区间,升级到 1.1.4 或先封 blueprint-upload 端点"
    ;;
  1.1.4|1.1.[5-9]*|1.[2-9].*)
    echo "不在受影响区间"
    ;;
  *)
    echo "版本格式不认识,人工核对"
    ;;
esac
下面这段脚本只做一件事,扫你手上的 Grav 实例,把 API 插件版本落在区间里的挑出来。它不验证漏洞,也不发任何攻击请求,就是版本核对。
跑之前先确认你有站点根目录的读权限。输出里出现 1.1.3 或更低,就往下看第五节。如果输出是空或者命令报错,先怀疑插件目录名不对,Grav 的插件目录一般是 user/plugins/api。
今天能做的三件事,按顺序来
第一件,升级到 1.1.4。这是唯一从根上关掉写入口的办法。Grav 的插件升级走 bin/gpm update api,或者直接替换 user/plugins/api 目录。升级前备份 themes 目录,因为这次修复动到的就是模板写入的边界。
反向代理先堵端点(示意代码,升级前把 blueprint-upload 从公网摘掉,只留管理网段)
# nginx 片段,放在 server 块里,先于 location / 匹配
location ~* /blueprint-upload {
    allow 10.0.0.0/8;
    allow 192.168.0.0/16;
    deny all;
    return 403;
}

# 验证:从公网发起请求应返回 403
# curl -i -X POST
# 期望看到 HTTP/1.1 403,而不是 200 或 302
第二件,如果今天升不了,先把 blueprint-upload 端点从公网拿掉。这个端点本来就不该对匿名或者低权限账号开放。在反向代理上加一条规则,只允许管理网段访问包含 blueprint-upload 的路径。
第三件,盘一遍谁有页面和媒体写权限。Grav 的权限在账号配置里,把长期不用的编辑账号停掉,把外包账号的权限收到只写不改模板。这一步不解决漏洞,但能缩小能触发它的人群。
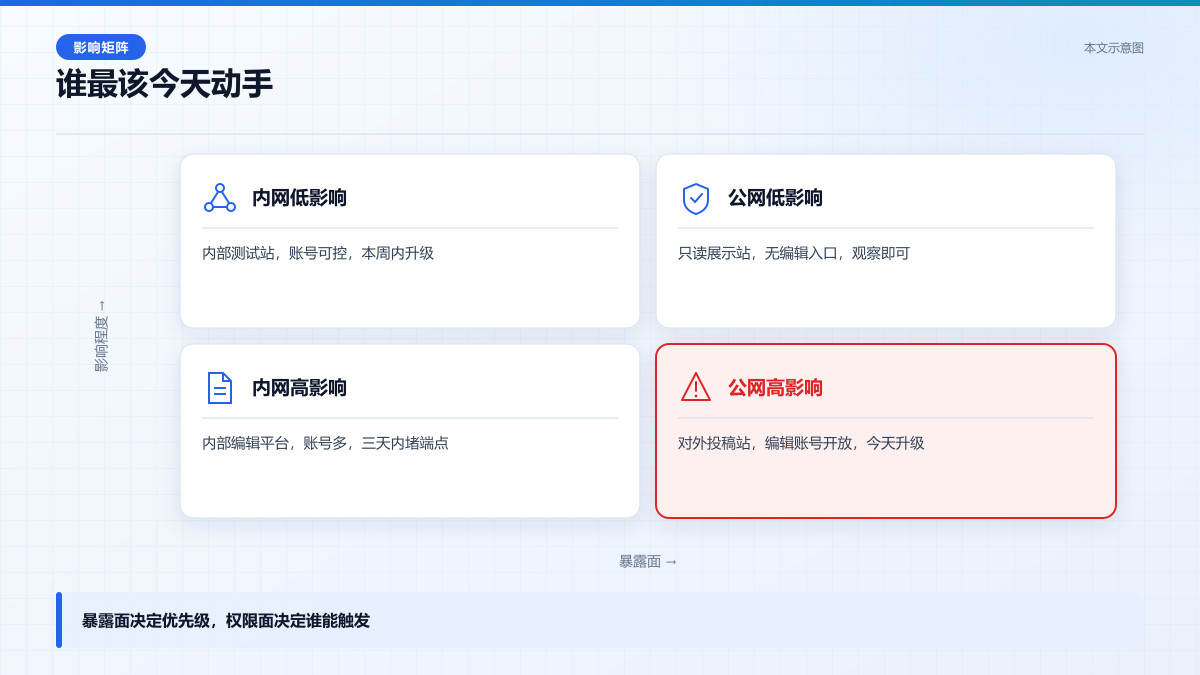
图 3 本文示意图:公网加高影响那一格是重点,内网低影响可以排到本周
这三件事的顺序不能反。先堵入口,再收人,最后才是长期治理。反过来的话,你收完人漏洞还在,只是暂时没人踩。
公开信息缺的那一块,得等厂商补
这次没查到的东西有三样。一是 blueprint-upload 的请求格式和字段校验逻辑,官方描述只说了它能写主题模板文件,没说它为什么能写到那个目录。二是 Twig 沙箱在 Grav 里的具体配置,include 的路径解析走的是哪一层加载器。三是修复提交的具体 diff,1.1.4 到底改了目录判断还是改了权限校验。
这三样缺任何一样,我对利用条件的描述就只能停在推断层面。我在第二节和第三节里写的因果链,建立在「上传目录等于模板目录」这个假设上。如果实际是上传后由另一个动作搬过去,那链路要重画。
同类组件的通用规律是,CMS 的文件上传和模板渲染一旦共享目录,沙箱就很难只靠标签白名单兜住。这不是 Grav 一家的问题,是这类架构的通病。但通病不等于可以不管,因为通病往往意味着下一个补丁还在路上。
真正该记住的,是权限和目录别共用一把钥匙
这件事抬一层看,不是 Grav 一个插件的 bug,是一个很常见的架构偷懒。上传目录和模板目录共用一个路径,省了一次配置,代价是把「写文件」和「执行模板」两种能力焊在了一起。
我自己的判断是,这类漏洞会越来越多地出现在「有内容后台」的产品里,因为这类产品天然要给低权限用户写文件的能力,又天然要用模板渲染。两个天然碰在一起,边界就得靠人守。
所以今天动手的顺序,我建议是先查版本,再堵端点,最后盘权限。查版本是为了知道自己在不在区间里,堵端点是为了争取升级时间,盘权限是为了让下一次同类问题来的时候,能触发它的人少一点。
以上,既然看到这里了,如果觉得不错,随手点个赞、在看、转发三连吧,如果想第一时间收到推送,也可以给我个星标⭐~
写在最后
一个 8.7 分的漏洞,真正难的不是修,是承认「编辑账号能写文件」和「模板能被 include」这两件事本来就不该住在同一个目录里。下次再遇到同类问题,先看目录归属,再看标签白名单,顺序别反。
以上,既然看到这里了,如果觉得不错,随手点个赞、在看、转发三连吧,如果想第一时间收到推送,也可以给我个星标⭐~
谢谢你看我的文章,我们,下次再见。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号