一封密码重置邮件里的 Host 头,凭什么能换走你的账号
原创
一封密码重置邮件里的 Host 头,凭什么能换走你的账号
原创
Lethehong
发布于 2026-11-22 16:17:51
发布于 2026-11-22 16:17:51
漏的不是加密,是签发。重置链接的域名取自请求头,令牌就跟着攻击者走了。这篇把 CVSS 向量拆成现实条件,给出今天能做的核对与加固,也标清楚哪些环节公开信息没写、我没法坐实。
8.6 分,但真正要命的是那个前提
CVE-2026-134654 在 11 月 22 日被 NVD 收录,状态还是 Received,描述只有一句话,Mailflare 在 48957fb 这个提交之前,密码重置请求处理器存在 Host 头注入,当 APP_URL 未设置时,未认证攻击者可以污染重置链接。
我先说结论,这个洞的杀伤力不在注入本身,在于它把「谁有权决定链接指向哪」这件事,交给了一个请求头。
CVSS 4.0 基础分 8.6,向量里 AV:N 表示网络可达,AC:L 表示条件稳定、几乎每次都能复现,PR:N 表示不需要任何账号,UI:P 表示要等受害者点一下链接。
这四个分量里,前三个在公网部署下全部成立,唯一能挡一下的是 UI:P,受害者得真的去点邮件里那个按钮。
密码重置邮件,正常人都会点。所以这个「部分」用户交互,在实际攻击里约等于没有门槛。
但别急着给全公司发红色警报,8.6 里还藏了一个没写进基础向量的前提,APP_URL 未设置。
这个前提是不是成立,决定了你今晚要不要加班。
问题不在加密,在链接是谁拼的
我先把这条链路拆开。用户提交重置请求,应用生成一个单次令牌,把令牌拼进重置链接,发到受害者邮箱,受害者点链接,应用校验令牌并允许改密码。
漏洞出在第三步,拼链接的时候,域名部分从哪来。
正常实现会读一个配置项,比如 APP_URL 或者 base_url,写死成,令牌拼在后面,Host 头再怎么伪造,链接的域名都不会变。
Mailflare 在 APP_URL 没配置的情况下,退而求其次,用了请求里的 Host 头。
这就是 CWE-640,弱密码恢复机制,更准确地说,是恢复凭据的投递信道可以被攻击者控制。
攻击者不需要登录,只要知道受害者邮箱,发一个 POST,把 Host 头换成自己的域名,应用生成的邮件里,链接就变成了。
受害者收到的是来自正规应用的邮件,点下去,令牌先到攻击者服务器,攻击者再拿着这个令牌去真正的应用完成重置。
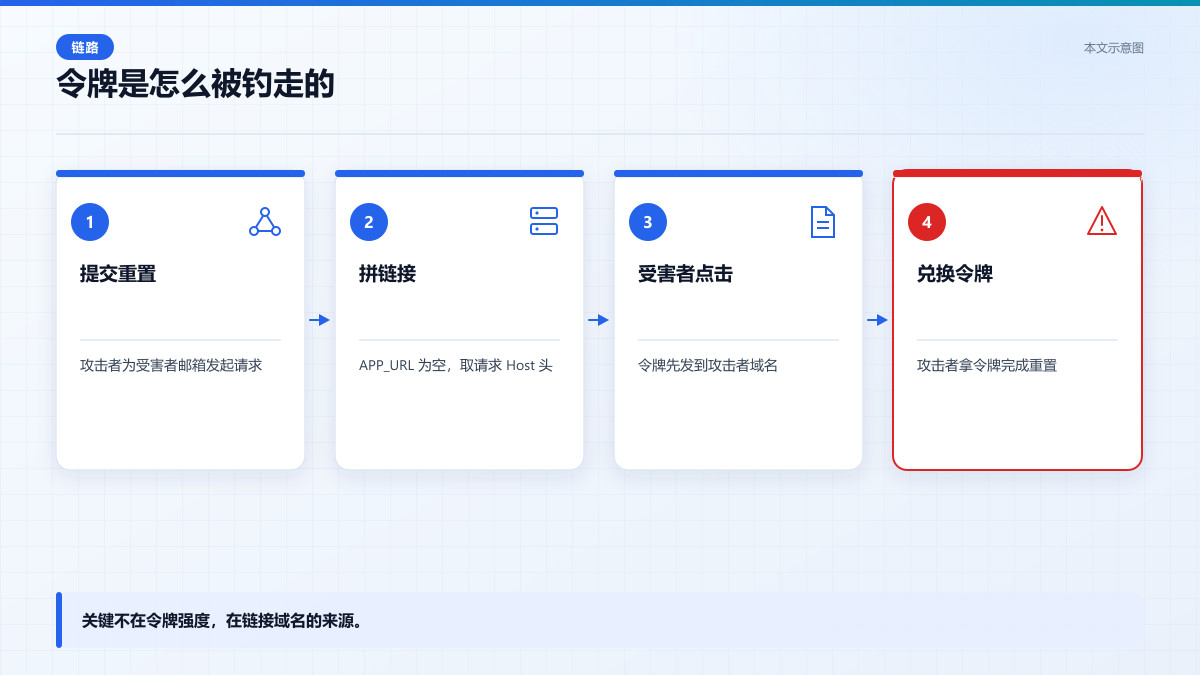
图 1 本文示意图:攻击者提交重置请求时换掉 Host 头,链接域名就跟着变了,受害者一点,令牌先到攻击者手里。
默认配置为什么总在这类地方埋雷
我不觉得这是开发者粗心,这是框架默认值和部署现实之间的缝。
推演触发顺序(示意代码,用伪代码还原 Host 头如何进入链接拼接,帮助理解缺陷位置)
def request_password_reset(email, request):
    token = issue_single_use_token(email)
    # 缺陷点:APP_URL 为空时回落到请求头
    base = config.APP_URL or request.headers.get("Host")
    link = f""
    send_email(email, link)
    return "ok"

# 攻击者调用
request_password_reset(
    "victim@example.com",
    {"Host": "attacker.example"}
)
# 邮件里的链接变成
# 受害者点击后,令牌先到攻击者服务器
很多 Web 框架在生成绝对 URL 时,如果没显式配置根地址,会回落到请求上下文里的 Host。这在本地开发时非常方便,你换个端口、换个内网 IP,链接自动跟着变,不用改配置。
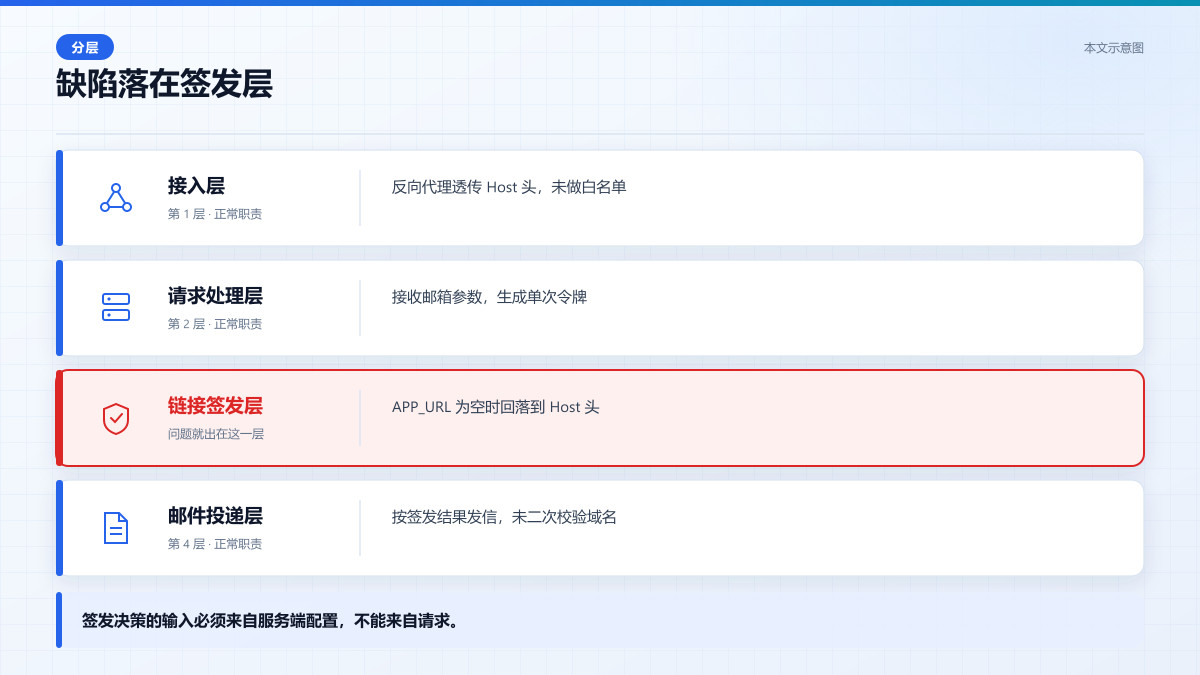
图 2 本文示意图:请求处理层只负责收参数,签发层决定链接域名,这一层把决策权交给了请求头。
方便的东西容易被带进生产。
问题在于,Host 头是客户端可写的。HTTP/1.1 里它就是一行请求头,反向代理如果不做白名单,它原样透到后端。
同类实现里,做得稳的做法有两层,第一层是应用启动时强制要求配置 APP_URL,没配就拒绝启动或者至少打一条致命日志;第二层是签发令牌时把域名和令牌绑定,兑换时校验域名一致。
Mailflare 这次公开信息只说了 APP_URL 未设置时的问题,第二层有没有做,描述里没提,我不做推断。
但第一层缺失是明确的,因为描述里写的就是 before 48957fb,说明修复提交大概率就是把回落逻辑去掉或者改成强制配置。
怎么确认自己是不是那个「未设置」
先别去扫别人的站,先看自己的。
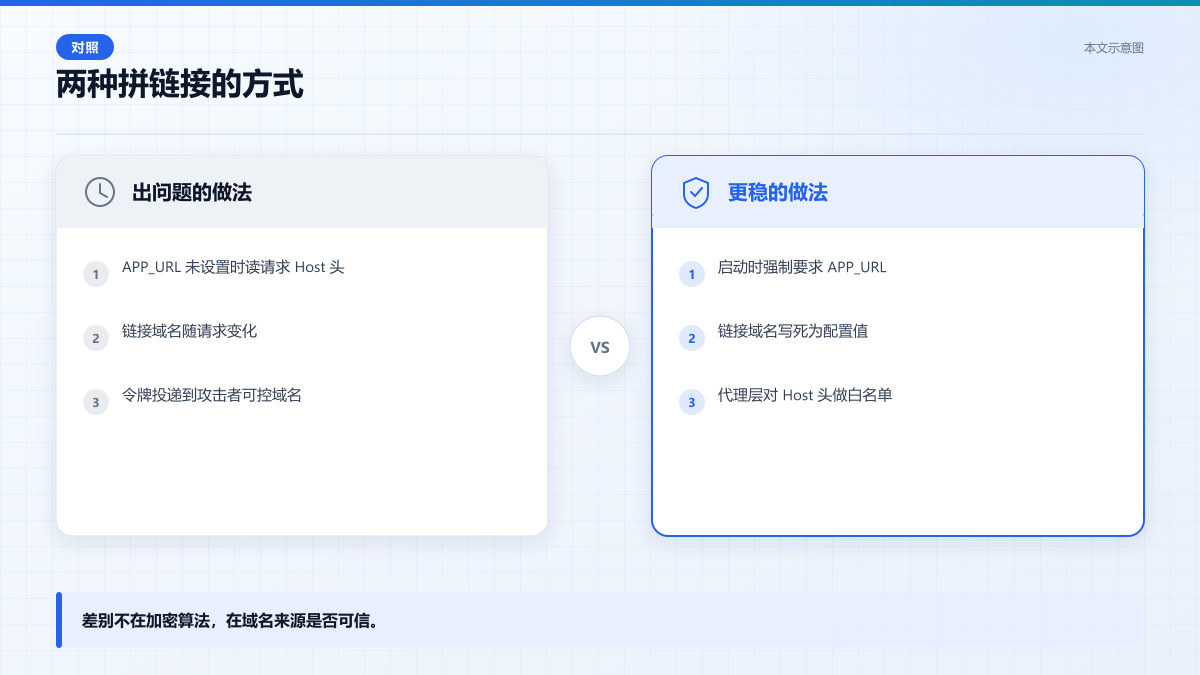
图 3 本文示意图:左边是这次出问题的做法,右边是同类实现里更稳的做法,差别只在域名从哪来。
我给出的核对方式分两步,第一步确认版本,第二步确认配置。
版本这块,Mailflare 的修复提交是 48957fb,描述写的是 before,意味着这个提交之前的版本都受影响,之后的版本按描述不再有这个回落行为。
配置这块更直接,去部署环境里看 APP_URL 这个变量有没有值,是不是一个固定的、你控制的域名。
如果 APP_URL 有值,而且应用确实读的是它,那这条攻击链在你这儿走不通,至少 Host 头注入改不了链接域名。
如果 APP_URL 为空,或者部署脚本里根本没设这个变量,那你就在风险面上。
下面这段 bash 是我会先跑的,它不碰目标,只查本机环境变量和配置文件里有没有这个键。
核对 APP_URL(示意代码,确认部署环境里 APP_URL 是否有值,判断是否落在触发前提上)
#!/usr/bin/env bash
# 只读检查,不改任何配置
if [ -n "${APP_URL:-}" ]; then
  echo "APP_URL 已设置:${APP_URL}"
else
  echo "APP_URL 未设置,落在 CVE-2026-134654 的触发前提上"
fi

# 再查一遍常见的配置文件位置
for f in .env config/app.php config/app.yaml; do
  if [ -f "$f" ]; then
    echo "--- $f ---"
    grep -nE 'APP_URL|base_url|host' "$f" || echo "未找到相关键"
  fi
done
今天能做的三件事,按顺序来
第一件,立刻确认 APP_URL。有值就记下来,没值就补上,值必须是你自己的域名,带 https,不要带尾部斜杠,具体格式看你们部署文档,但原则是写死。
Host 头白名单(示意代码,在代理层拒绝非预期 Host,切断注入路径)
server {
    listen 443 ssl;
    server_name app.example.com;

    # 不匹配的 Host 直接断开
    if ($host != "app.example.com") {
        return 444;
    }

    location / {
        proxy_pass
        proxy_set_header Host $host;
        proxy_set_header X-Forwarded-Host "";
    }
}
第二件,如果版本在 48957fb 之前,安排升级。升级前如果没法立刻上,把 APP_URL 配上能挡掉这条具体链路,因为攻击依赖的就是「未设置」这个回落。
第三件,在反向代理层加 Host 头白名单。这不是只防这一个 CVE,是防一整类 Host 头注入。Nginx 可以用 server_name 匹配,不匹配的请求直接 444。
这三件的顺序有讲究,配置最快,代理层最稳,升级最彻底。
如果三件都做不了,比如你用的是托管版本、改不了配置,那至少把密码重置入口限流,并且监控重置邮件里链接的域名,出现非白名单域名就告警。
有个细节公开信息没写,我得说清楚
我没查到 Mailflare 在生成令牌时有没有做来源绑定,也没查到重置令牌的有效期和是否与邮箱绑定。
如果令牌本身和邮箱强绑定,攻击者拿到令牌后仍然需要受害者邮箱才能完成重置,那攻击链会多一步,但描述里写的是「take over the account」,说明拿到令牌就够了。
另一个没写的是,邮件发送环节有没有对链接做二次校验。有些实现会在发信前检查链接域名是否在白名单,这次显然没有,或者白名单本身可被 Host 头影响。
这些空白不影响你今天就配 APP_URL,但影响你对「升级后是否彻底」的判断。
我的建议是,升级后自己发一次重置请求,抓包看邮件里的链接域名是不是固定值,这是最直接的验证。
这类洞的根子,是把可信边界画错了
Host 头注入不是新东西,密码重置链接污染也不是新东西,但每次出现都有人中招,因为大家习惯把「请求里来的东西」当数据,忘了它也可能是指令。
链接的域名,决定了令牌往哪送,这是签发决策,不是展示字段。签发决策的输入,必须来自服务端自己的配置,不能来自客户端。
我把这句话再说一遍,凡是决定「东西往哪送」的参数,都不该由请求方提供。
这次是 Host 头,下次可能是 X-Forwarded-Host,再下次可能是某个框架的 base_url 自动探测。
修一个 CVE 是止血,把签发输入的来源收归服务端,才是把这类洞堵在门外。
今天先去把 APP_URL 配上,然后回来想想,你们还有哪些链接是拼出来的。
写在最后
一个 Host 头能换走账号,不是因为加密被破了,是因为签发链接的人把「往哪送」的决定权交了出去。修完这个 CVE 之后,值得把你们所有拼出来的链接过一遍,看看还有没有第二个地方,也在听请求头的话。
以上,既然看到这里了,如果觉得不错,随手点个赞、在看、转发三连吧,如果想第一时间收到推送,也可以给我个星标⭐~
谢谢你看我的文章,我们,下次再见。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号