
 Snowflake MCP协议服务器添加福利群:解决AI开发者的「MCP实战痛点」
 github
Snowflake MCP 服务
一个模型上下文协议(MCP)服务器,为任何兼容 MCP 的客户端提供访问 Snowflake 数据库的能力。

该服务器实现了模型上下文协议,允许任何 MCP 客户端:
- 在 Snowflake 数据库上执行 SQL 查询
- 自动处理数据库连接生命周期(连接、超时重连、关闭)
- 处理查询结果和错误
- 安全地执行数据库操作
- 使用密码或密钥对认证进行连接
架构概述
什么是 MCP(模型上下文协议)?
MCP 是一种标准协议,允许应用程序与 AI 模型和外部服务进行通信。它使 AI 模型能够访问其训练数据之外的工具和数据源,通过标准化的通信接口扩展其能力。关键特性包括:
- 基于标准输入/输出(stdio)通信
- 结构化工具定义和发现
- 标准化工具调用机制
- 结构化结果传输
系统组件
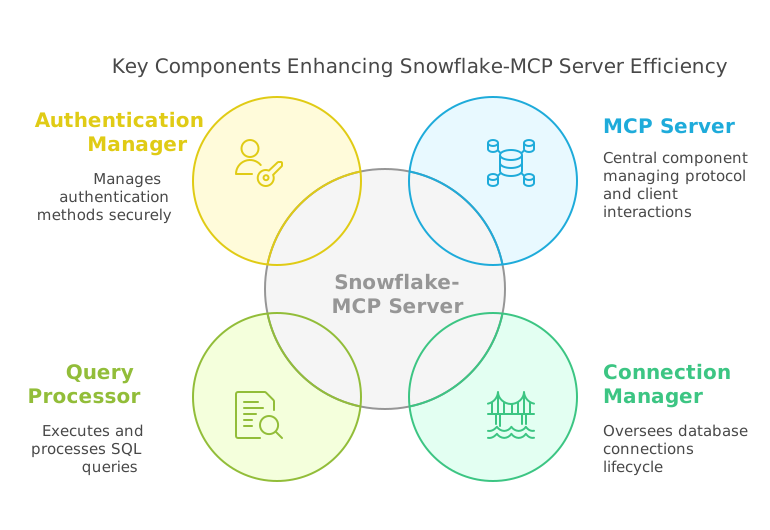
Snowflake-MCP 服务器由以下几个关键组件组成:
- MCP 服务器 - 核心组件,实现 MCP 协议并处理客户端请求
- Snowflake 连接管理器 - 管理数据库连接,包括创建、维护和清理
- 查询处理器 - 在 Snowflake 上执行 SQL 查询并处理结果
- 认证管理器 - 处理不同的认证方法(密码或私钥)
通信流程
系统通过以下通信流程工作:
- MCP 客户端(如 Claude 或其他兼容 MCP 的应用程序)向 MCP 服务器发送请求
- MCP 服务器使用
.env文件中的凭据与 Snowflake 进行认证 - MCP 服务器在 Snowflake 上执行 SQL 查询
- Snowflake 将结果返回给 MCP 服务器
- MCP 服务器格式化并将结果发送回 MCP 客户端
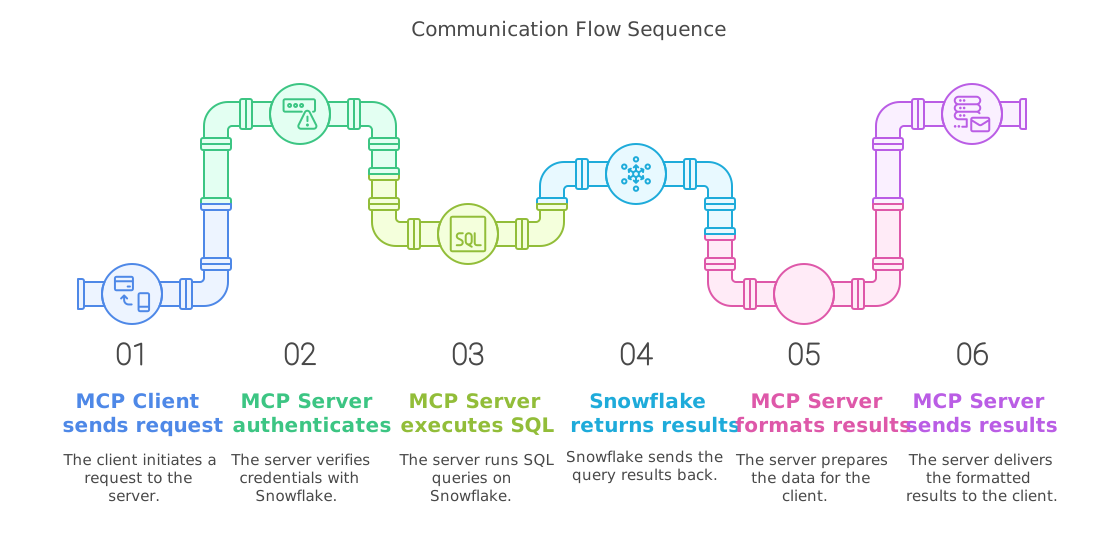
该架构允许 AI 应用程序与 Snowflake 数据库之间的无缝集成,同时保持安全性和高效的连接管理。
安装
- 克隆此仓库
git clone https://github.com/davidamom/snowflake-mcp.git

- 安装依赖
pip install -r requirements.txt
配置
MCP 客户端配置示例
以下是 Claude Desktop 的配置示例,但该服务器适用于任何兼容 MCP 的客户端。每个客户端可能有自己的配置方法:
{
  "mcpServers": {
    "snowflake": {
      "command": "C:\\Users\\YourUsername\\path\\to\\python.exe",
      "args": ["C:\\path\\to\\snowflake-mcp\\server.py"]
    }
  }
}
配置参数:
command: Python 解释器的完整路径。请根据您的 Python 安装位置进行修改。args: 服务器脚本的完整路径。请根据您克隆仓库的位置进行修改。
不同操作系统的示例路径:
Windows:
{
  "mcpServers": {
    "snowflake": {
      "command": "C:\\Users\\YourUsername\\anaconda3\\python.exe",
      "args": ["C:\\Path\\To\\snowflake-mcp\\server.py"]
    }
  }
}
MacOS/Linux:
{
  "mcpServers": {
    "snowflake": {
      "command": "/usr/bin/python3",
      "args": ["/path/to/snowflake-mcp/server.py"]
    }
  }
}
Snowflake 配置
在项目根目录下创建 .env 文件并添加以下配置:
# Snowflake 配置 - 基本信息
SNOWFLAKE_USER=your_username          # 您的 Snowflake 用户名
SNOWFLAKE_ACCOUNT=YourAccount.Region  # 示例:MyOrg.US-WEST-2
SNOWFLAKE_DATABASE=your_database      # 您的数据库
SNOWFLAKE_WAREHOUSE=your_warehouse    # 您的仓库

# 认证 - 选择一种方法
认证选项
该 MCP 服务器支持两种认证方法:
-
密码认证
SNOWFLAKE_PASSWORD=your_password # 您的 Snowflake 密码 -
密钥对认证
SNOWFLAKE_PRIVATE_KEY_FILE=/path/to/rsa_key.p8     # 私钥文件的路径
SNOWFLAKE_PRIVATE_KEY_PASSPHRASE=your_passphrase   # 可选:如果密钥已加密,则提供密码
对于密钥对认证,您必须首先在 Snowflake 中设置密钥对认证:
- 生成密钥对并将公钥注册到 Snowflake
- 将私钥文件安全地存储在您的机器上
- 在配置中提供私钥文件的完整路径
有关设置密钥对认证的说明,请参阅 Snowflake 密钥对认证文档。
如果同时配置了两种认证方法,服务器将优先使用密钥对认证。
连接管理
服务器提供自动连接管理功能:
-
自动连接初始化
- 在收到第一个查询时创建连接
- 验证连接参数
-
连接维护
- 跟踪连接状态
- 处理连接超时
- 如果连接丢失,自动重新连接
-
连接清理
- 在服务器停止时正确关闭连接
- 适当释放资源
使用
标准使用
当与您的 MCP 客户端配置好后,服务器将自动启动。在正常操作中不需要手动启动。一旦服务器运行,您的 MCP 客户端将能够执行 Snowflake 查询。
对于开发测试,您可以使用以下命令手动启动服务器:
python server.py
注意:正常使用时不需要手动启动服务器。MCP 客户端通常会根据配置管理服务器的启动和关闭。
Docker 使用
您也可以使用 Docker 运行服务器。推荐在生产环境中使用此方法,以确保在不同平台上的一致性执行。
- 构建 Docker 镜像:
docker build -t snowflake-mcp .
- 配置您的 MCP 客户端以使用 Docker。示例配置:
{
  "mcpServers": {
    "snowflake-docker": {
      "command": "docker",
      "args": [
        "run",
        "-i",
        "snowflake-mcp"
      ],
      "env": {
        "SNOWFLAKE_USER": "your_username",
        "SNOWFLAKE_ACCOUNT": "your_account",
        "SNOWFLAKE_DATABASE": "your_database",
        "SNOWFLAKE_WAREHOUSE": "your_warehouse",
        "SNOWFLAKE_PASSWORD": "your_password"
      }
    }
  }
}
注意:Docker 实现使用 stdio 进行通信,因此不需要暴露端口。
如果使用 Docker 进行密钥对认证,您需要挂载您的私钥文件:
docker run -i -v /path/to/your/key.p8:/app/rsa_key.p8:ro snowflake-mcp
并相应地更新您的配置:
{
  "mcpServers": {
    "Snowflake-Docker": {
      "command": "docker",
      "args": [
        "run",
        "-i",
        "-v",
        "/path/to/your/key.p8:/app/rsa_key.p8:ro",
        //可选
        "-v",
        "/path/to/export/dir/:/export/"
        "snowflake-mcp"
      ],
      "env": {
        "SNOWFLAKE_USER": "your_username",
        "SNOWFLAKE_ACCOUNT": "your_account",
        "SNOWFLAKE_DATABASE": "your_database",
        "SNOWFLAKE_WAREHOUSE": "your_warehouse",
        "SNOWFLAKE_PRIVATE_KEY_FILE": "/app/rsa_key.p8"
      }
    }
  }
}
特性
- 安全的 Snowflake 数据库访问
- 灵活的认证(密码或密钥对认证)
- 强大的错误处理和报告
- 自动连接管理
- 查询执行和结果处理
- 兼容任何符合 MCP 的客户端
技术细节
核心组件
实现由几个关键类和模块组成:
- server.py - 包含 MCP 服务器实现的主要入口点。
- SnowflakeConnection - 处理所有 Snowflake 数据库操作的类,包括:
- 连接建立和重新连接
- 查询执行和事务管理
- 连接维护和清理
- SnowflakeMCPServer - 实现 MCP 协议的主要服务器类:
- 向 MCP 框架注册可用工具
- 处理来自客户端的工具调用请求
- 管理连接的生命周期
连接生命周期
连接生命周期经过精心管理以确保可靠性:
- 初始化 - 连接在收到第一个查询时延迟创建
- 验证 - 在尝试连接之前验证连接参数
- 监控 - 定期测试连接的有效性
- 恢复 - 如果连接丢失或超时,自动重新连接
- 清理 - 在服务器关闭时正确释放资源
MCP 工具接口
服务器向 MCP 客户端公开以下工具:
-
execute_query - 在 Snowflake 上执行 SQL 查询并返回结果
- 输入:SQL 查询字符串
- 输出:结构化格式的查询结果
-
export_to_csv - 在 Snowflake 上执行 SQL 查询并返回结果
- 输入:SQL 查询字符串
- 输出:导出的行数。输出文件的文件路径
该实现遵循 MCP 协议实现和 Snowflake 数据库交互的最佳实践。
许可证
该项目采用 MIT 许可证 授权。详情请参阅 LICENSE 文件。
版权所有 (c) 2025 David Amom
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号