双向认证指客户端与服务端之间相互认证。MQTT 通过服务端证书和客户端 CA 证书完成服务端和客户端的认证,以保证客户端和服务端通信链路的安全及可靠。
客户端对服务端的认证 通过 服务端证书 完成, MQTT 提供了默认的服务端证书,您也可以使用自有证书进行认证。
服务端对客户端的认证通过 CA 证书 完成。客户端发起连接请求时,会将客户端证书传递到服务端,服务端将根据客户端提前注册的 CA 证书验证该客户端证书的正确性,验证通过则允许客户端连接服务端。
约束与限制
双向认证下:
单集群内自定义服务端证书的最大个数上限为3个。
单集群内可以注册的 CA 证书最大数量为3个。
配置证书
切换认证方式前,需配置相关的证书,
具体说明和参考文档如下:
开启双向认证
1. 登录 MQTT 控制台。在左侧导航栏单击资源管理 > 集群管理,选择好地域后,单击目标集群的“ID”,进入集群基本信息页面。
2. 在左侧导航栏选择权限与安全 > 认证管理。在传输层安全协议区域,单击认证方式右侧的编辑图标
3. 在弹窗中选择认证方式为双向认证,并完成对应的证书绑定:
服务端证书:用于客户端对服务端的认证,可以使用 MQTT 提供的默认服务端证书,也可以绑定自定义证书。
双向认证 CA 证书:选择双向认证需要手动配置 CA 证书,用于服务端对客户端的认证。
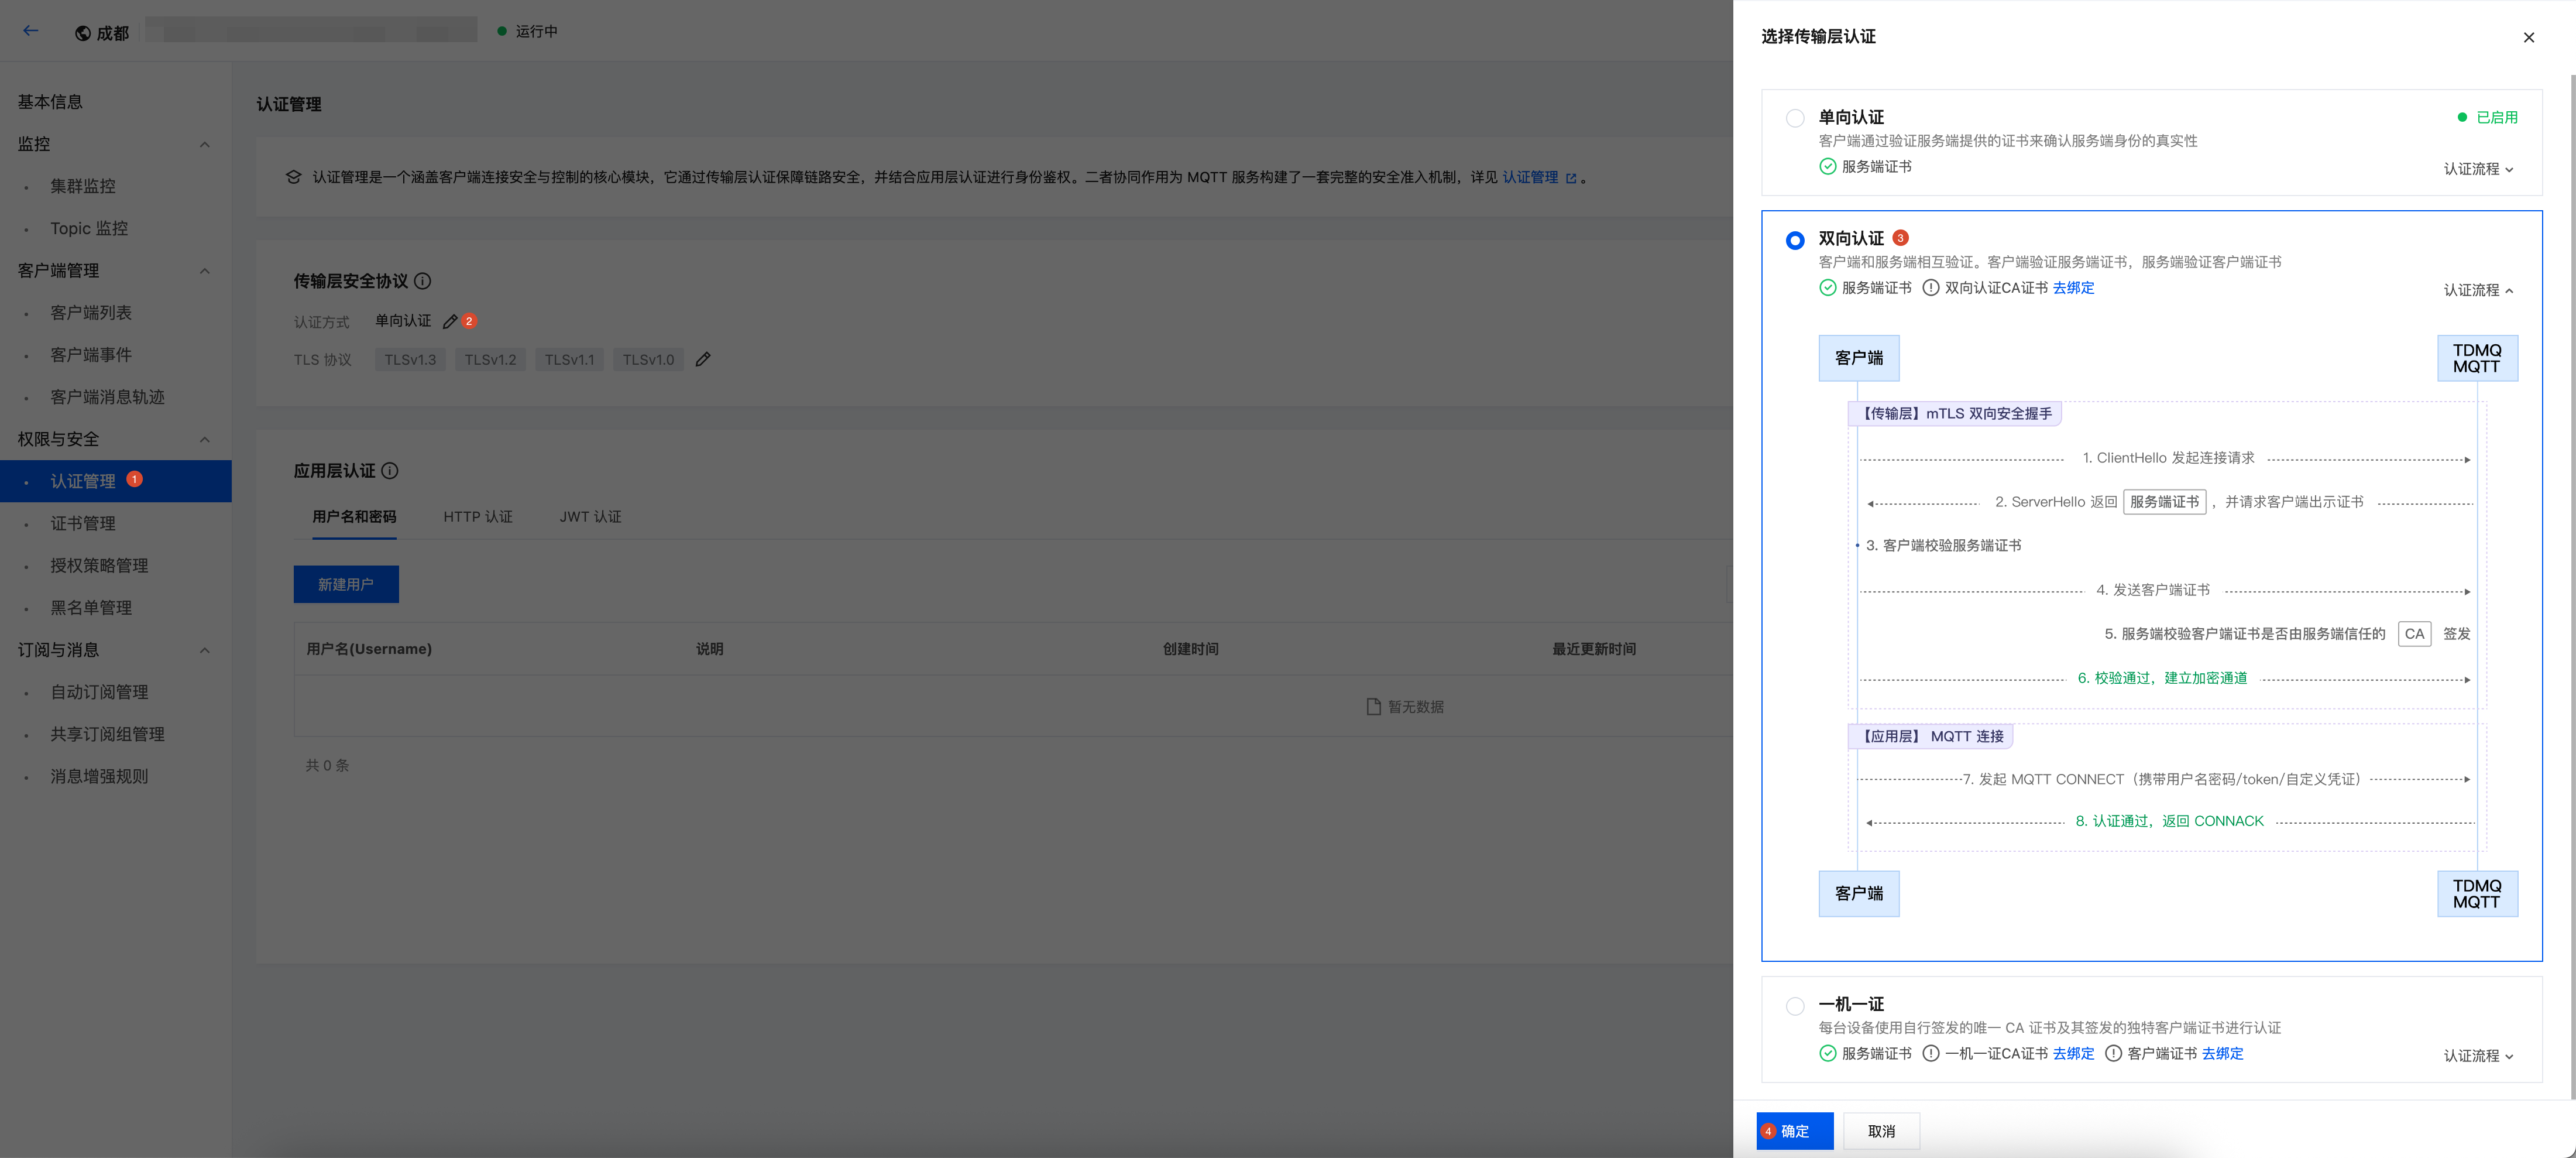
4. 选择 “双向认证” 选项,单击确定,完成配置。


