传输层安全协议作用于 TCP 连接建立后的 TLS 握手阶段,负责在 MQTT 客户端与服务端之间建立加密通道,并基于 X.509 证书完成通信双方的身份校验。
X.509 是一种标准的公钥证书格式,广泛用于互联网的安全通信中,消息队列 MQTT 版支持基于 X.509 证书建立传输层加密连接与认证能力,以实现更高级别的通信安全保障。消息队列 MQTT 版当前支持以下三种 X.509 证书认证方式:
认证方式 | 校验方向 | 所需证书 | 适用场景 |
客户端校验服务端 | 服务端证书 | 通用场景,安全性要求一般,或测试场景 | |
客户端与服务端相互校验 | 服务端证书 + CA 证书 | 设备价值较高,对安全性要求较高 | |
客户端与服务端相互校验,且证书即设备身份 | 服务端证书 + 一机一证 CA 证书 + 设备证书 | 车联网、工业控制等强合规场景,需要按设备精准吊销、管理海量设备生命周期 |
说明:
TLS/mTLS 本身不是一种客户端业务身份认证方式,客户端的身份验证仍需通过应用层的用户名+密码 / JWT / HTTP 等应用层认证完成。
一机一证需要在传输层安全协议下开启,但它同时作用于传输层和应用层:TLS 握手做证书校验、应用层认证器链中把证书直接转换为业务身份,启用一机一证后,后续应用层认证器不会再执行,即其他应用层认证方式不会生效。
约束与限制
X.509 证书相关的三种认证配置:单向认证(TLS)、双向认证(mTLS)、一机一证三者互斥,在同一时刻只能选择其中一种。
单集群最多绑定 3 个自定义服务端证书(不含默认服务端证书), 双向认证单集群最多注册 3 个 CA 证书,一机一证最多注册 20 个 CA 证书。
一机一证仅专业版、铂金版集群支持。
选择认证方式
注意:
初次使用或更换来自 SSL 证书服务的证书时,需要用户勾选授权
切换认证方式会影响集群中所有新建和重连的客户端。例如从单向认证切换到双向认证后,没有携带有效客户端证书的设备将无法连接。请先确认已准备好相应认证方式所需的证书并完成证书配置,再进行传输层安全协议的切换。
1. 登录 MQTT 控制台。在左侧导航栏单击资源管理 > 集群管理,选择好地域后,单击目标集群的“ID”,进入集群基本信息页面。
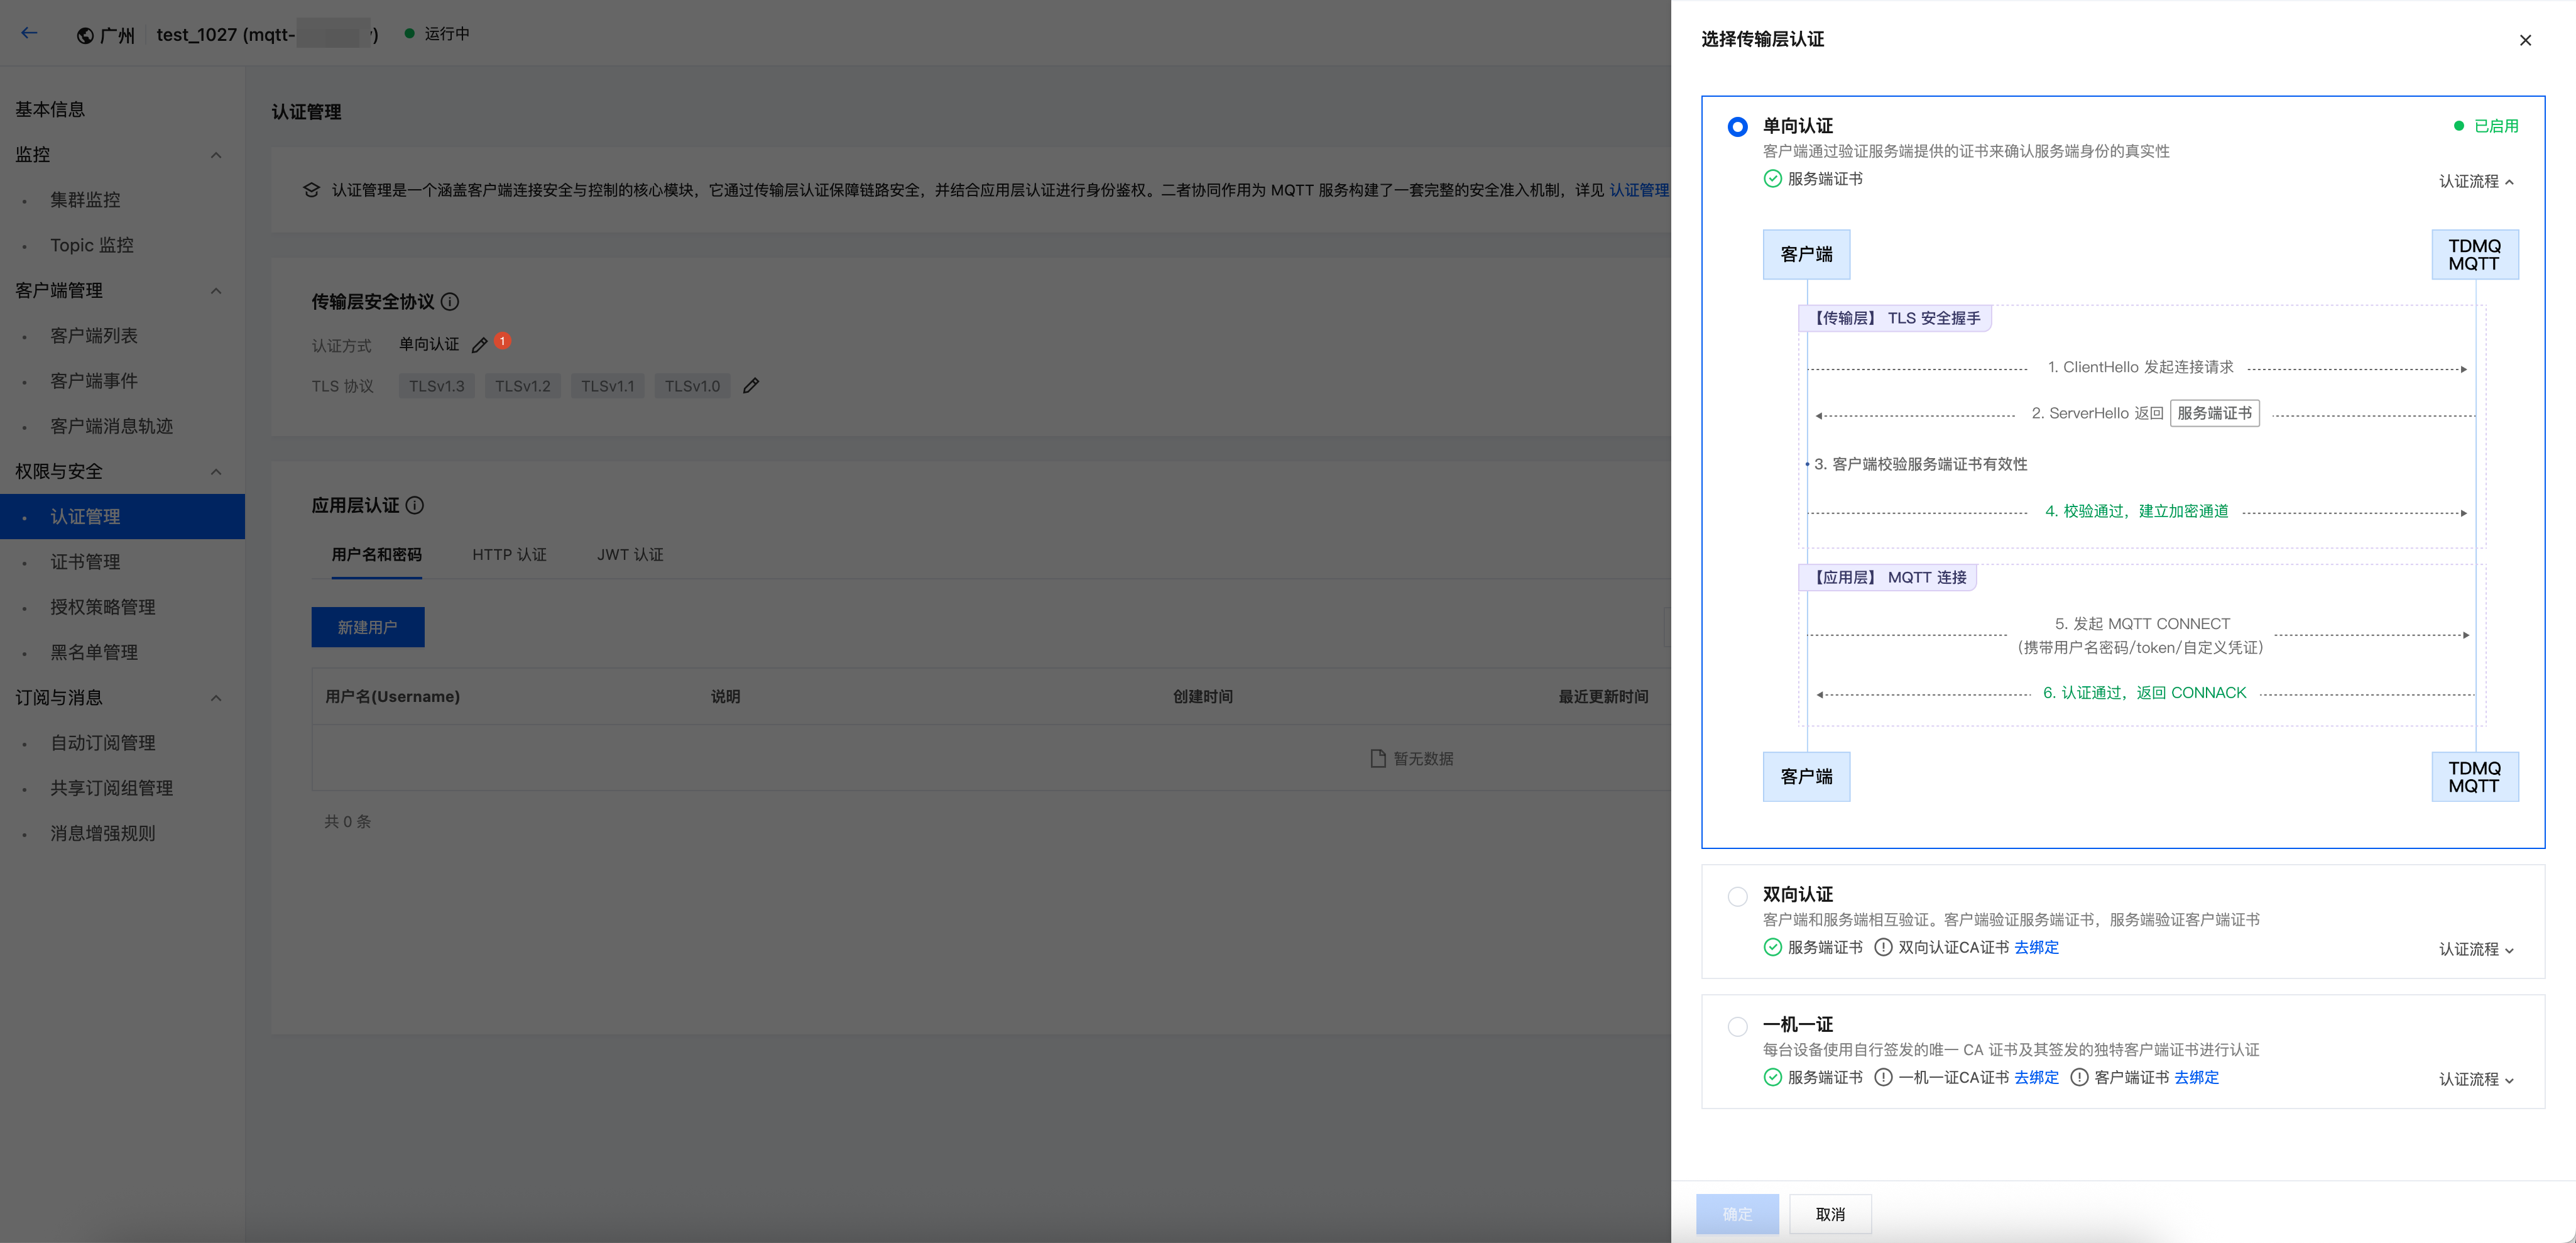
2. 在左侧导航栏选择权限与安全 > 认证管理。在传输层安全协议区域,单击认证方式右侧的编辑图标
3. 选择认证方式,并完成对应的证书绑定,单击确定,完成配置:
单向认证:需要服务端证书。默认使用 MQTT 提供的服务端证书,也可以单击去绑定换成自定义证书。
双向认证:除服务端证书外,还需绑定双向认证 CA 证书,单击去绑定完成配置。
一机一证:需绑定一机一证 CA 证书,单击去绑定完成配置;之后还需注册设备证书。
配置 TLS 版本(可选)
若您的集群中部分设备或 SDK 因仅支持特定版本的 TLS 协议,导致与默认配置的服务端无法完成握手而连接失败时,可通过 TLS 协议版本配置的功能调整服务端所支持的 TLS 协议版本范围,使通信双方能够协商出一个共同认可的协议版本,从而解决因版本不匹配产生的兼容性问题,确保所有组件都能成功建立安全连接,保障集群通信的稳定性。
注意:
修改服务端支持的 TLS 协议版本配置后,将立即生效,影响集群下所有新连接/重新连接的客户端,请谨慎操作。
服务端默认支持 TLS 1.0 至 TLS 1.3 的全部版本,如需修改可参考如下配置步骤:
1. 进入 集群管理 > 认证管理,二级页签选择 X.509 证书管理,单击 TLS 协议版本配置右侧的编辑图标 
2. 在弹窗中选择支持的 TLS 版本范围。由于 TLS 协议仅支持开启连续版本或单一版本,因此修改配置方法如下:
若要启用连续版本(如 TLS 1.1 和 TLS 1.2):请先选择其中一个版本作为“最低版本”,再选择另一个版本作为“最高版本”,单击确定提交配置。
若要仅启用单个版本(如仅启用 TLS 1.2):请连续两次单击该版本,单击确定提交配置。