本文介绍如何配置防护实例的流量签名(原水印防护)。流量签名通过对 TCP 和 UDP 协议层的数据包进行签名校验,确保传输数据的来源真实性:由客户端对数据包进行签名,在 DDoS 清洗集群进行签名校验,校验不通过的报文将被丢弃,可有效过滤伪造流量和 DDoS 攻击,适用于游戏实时通信等要求使用指定应用客户端访问的业务场景。
注意:
流量签名功能处于内测阶段,如需使用请 联系我们 获取支持。
开启流量签名前,请确保所有业务客户端已完成改造,否则正常业务流量将被拦截;建议先在测试环境验证后再在正式环境开启。
签名密钥相当于访问凭证,请妥善保管;若密钥疑似泄露,请及时更换密钥。
操作步骤
1. 登录 DDoS 防护控制台,在左侧导航栏中选择防护实例,进入防护实例页面;单击目标实例的查看详情,进入实例详情页。

2. 在 L3/4 DDoS 防护策略配置区域,找到流量签名子策略卡片,单击卡片右侧的设置。
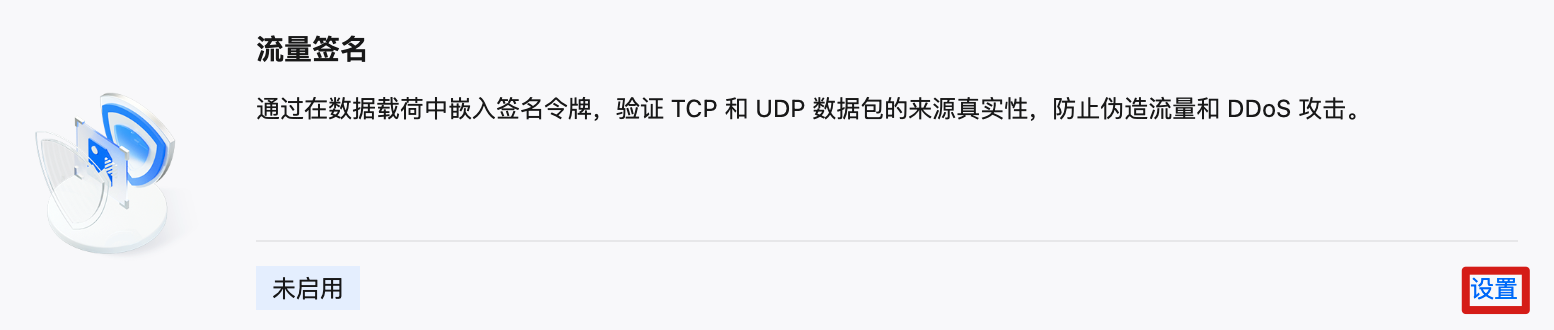
3. 在流量签名页面,完成以下配置:
配置签名校验范围:分别选择 TCP 协议、UDP 协议的校验方式(不校验签名、校验全部端口、校验指定端口)。
配置签名密钥:填写密钥 1、密钥 2(最多 2 个),也可单击随机生成密钥由系统生成合法密钥。
配置签名位置:分别设置 TCP 签名偏移位置与 UDP 签名偏移位置(取值范围 0 - 100 字节)。
4. 完成配置后,单击保存,配置立即生效。


