功能简介
BOT 攻击分析用于研判和展示确凿的恶意 BOT,在页面上可查看未缓解攻击并调整防护动作。目前仅分析命中防护规则集模块的确凿 BOT。确凿 BOT 指命中专家规则、自定义规则或第二道防线防护规则集的流量,处置这类流量能快速缓解攻击,且很少误伤正常用户。
前提条件
1. 已购买 WAF 包年包月实例,并开通 BOT 流量管理。
3. 已在 接入管理页面 开启对应域名的 BOT 管理开关。
操作步骤
1. 登录 Web 应用防火墙控制台,在左侧导航栏中选择 BOT 管理 > BOT 攻击分析。
2. 在 BOT 攻击分析页面,选择待查看的域名与场景,并可筛选分析时间范围。
页面说明
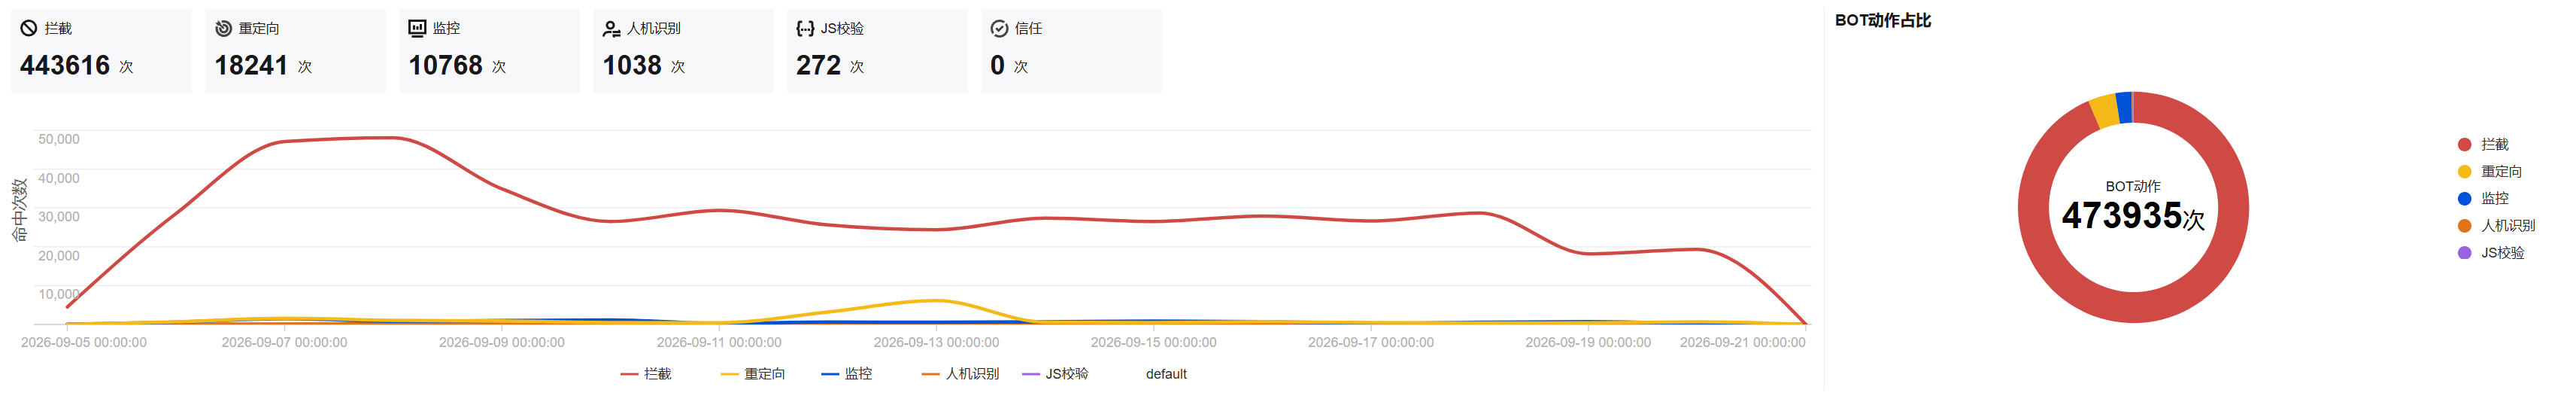
页面顶部有攻击分类趋势和攻击处置趋势分别按攻击类型、处置动作统计确凿 BOT 的命中情况。
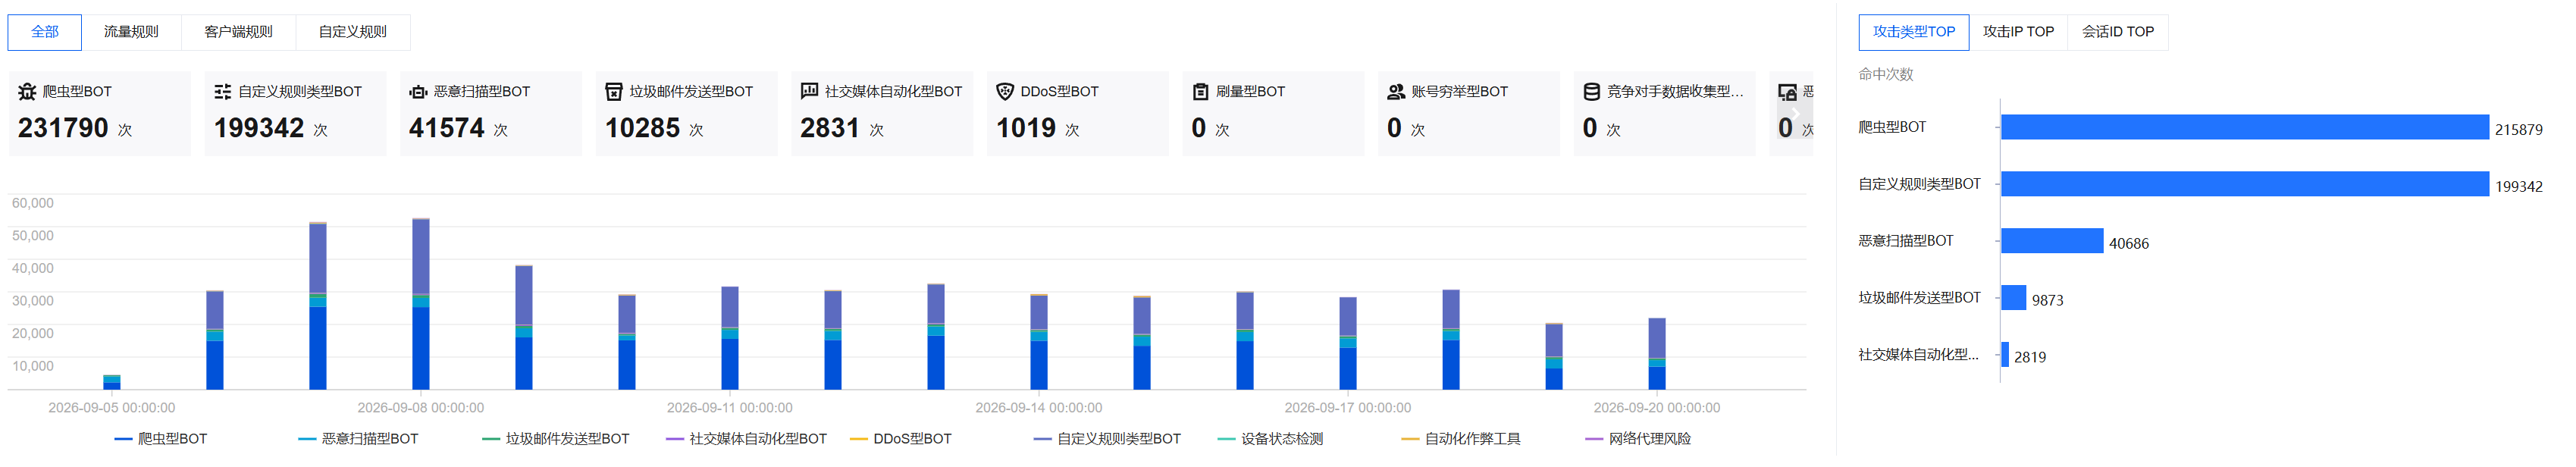
攻击分类趋势
攻击分类趋势通过趋势图展示各 BOT 类型的命中趋势,支持按全部、流量规则、客户端规则、自定义规则筛选,选中某个规则类型后,可进一步选择具体规则。同时提供 TOP5 横向柱状图,含攻击类型 TOP、攻击 IP TOP、会话 ID TOP 三个页签,其中攻击 IP TOP、会话 ID TOP 可单击查看更多命中次数。
攻击处置趋势
攻击处置趋势通过趋势图展示各处置动作的处置次数,涵盖拦截、监控、重定向、信任、JS 校验、人机识别等,并以 BOT 动作占比圆环图展示各处置动作的占比分布。
攻击详情
攻击详情将发现的 BOT 攻击按规则、类型、域名等维度聚合记录,每条记录可点开查看具体规则名称、规则描述和处置建议。攻击详情包括查看未缓解攻击和查看全部攻击,两者均支持勾选只查看高危攻击及通过关键词精准查询。
查看未缓解攻击
展示规则已检出、但当前仅记录日志(即处置动作为监控)的流量。此类流量虽已被识别为 BOT,但监控动作仅记录日志、并未实际处置,攻击仍在持续。建议先结合 BOT 类型、风险等级等信息确认该 BOT 确为恶意,再将对应规则的执行动作由监控调整为重定向、人机识别或拦截,使其得到实际处置以缓解攻击。
查看全部攻击
展示包含未缓解攻击在内的全部攻击记录。
两部分的列表字段与操作一致,字段包括命中规则 ID、BOT 类型、风险等级、处置动作、所属域名、场景名称、访问 URL、攻击次数、攻击源 IP、最近攻击时间、操作等。其中:
BOT 类型、风险等级:单击可按对应维度筛选。
访问 URL、攻击源 IP:展示对应数量,单击数字可展开明细列表,并支持更多分析 > 查看访问日志、更多分析 > BOT 流量分析及加黑名单操作。
攻击次数:单击可按次数正序或逆序排序。
处置动作:指攻击发生并记录日志时的处置动作。若攻击发生后调整了规则处置状态,历史攻击记录的处置动作不变,以便追溯。
操作:支持切换规则动作、更多分析 > 查看访问日志、更多分析 > BOT 流量分析。
操作 | 说明 |
查看访问日志 | 查看该攻击源对应的访问日志。 |
BOT 流量分析 | 查看该攻击源的 BOT 流量特征详情。 |
加黑名单 | 配置参数并确认后,将对应攻击源 IP 加入黑名单。 |
切换规则动作 | 调整该记录命中规则的处置动作,快速变更防护策略。 |


