浅谈解密HTTPS数据包


HTTPS是目前主流的web协议。由于HTTP传输的数据未经加密,可能会被窃听或篡改,为了解决这个问题,引入了 HTTPS,即在 HTTP 上加入 SSL/TLS 协议,为数据传输提供了加密和身份验证。
本文,为大家介绍如何通过Wireshark等工具进行解密HTTPS数据包。我们先来看看正常情况下,Wireshark中https的数据是什么样的。
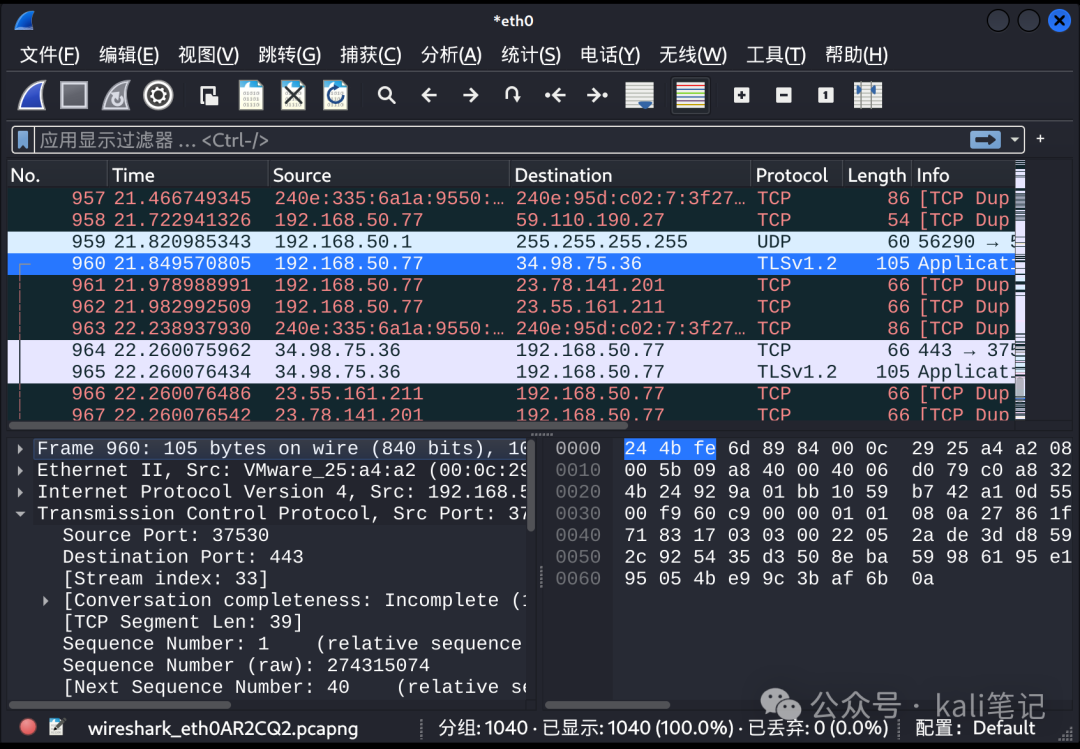
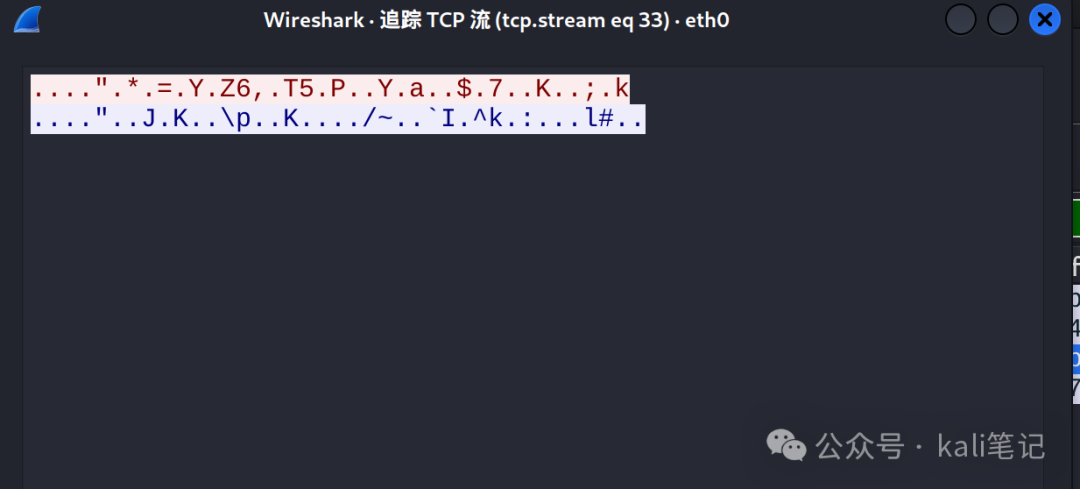
可以看到 数据内容都是加密的
解密
现在尝试将抓取的https包进行解密。解密https数据包需要设置SSLKEYLOGFILE变量,推荐写入配置文件中。
echo "export SSLKEYLOGFILE=~/ssl.key" >> ~/.bashrc
source ~/.bashrc
接下来,使用tcpdump命令抓取https的数据包。
tcpdump -i eth0 host blog.bbskali.cn -nn -w https.pacp

浏览数据
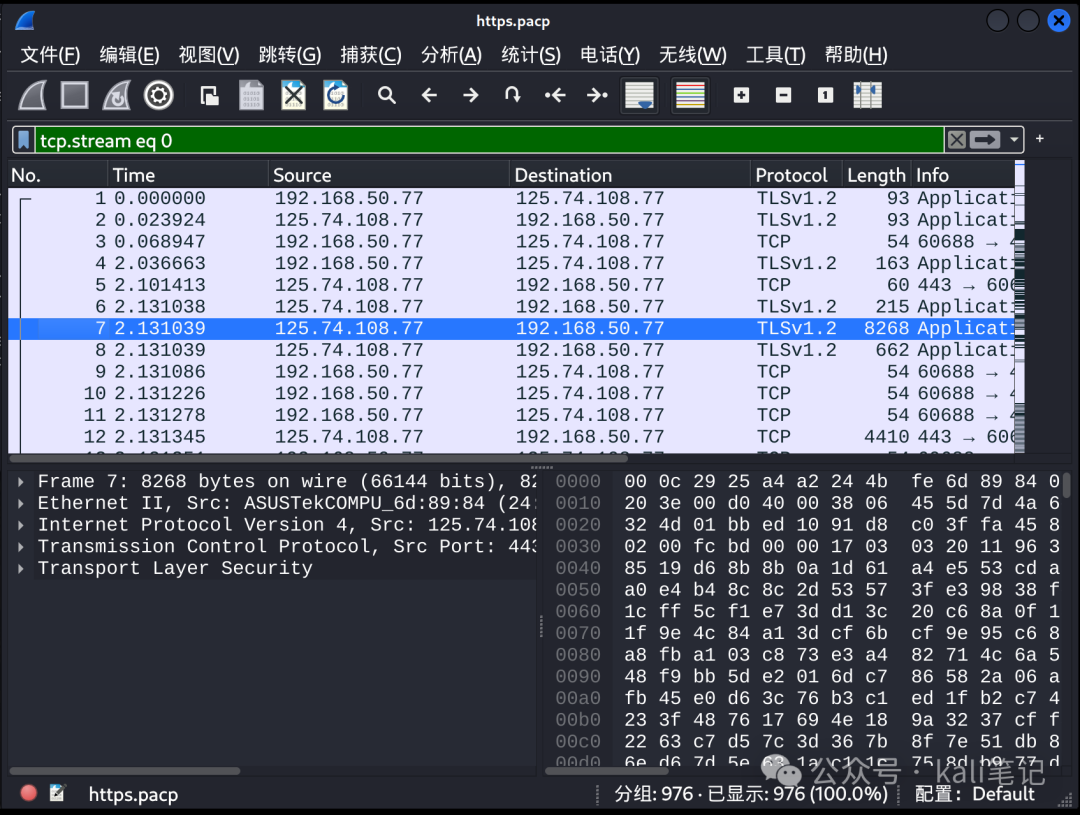
将生成的ssl.key文件与https.pcap文件存到windows系统上。
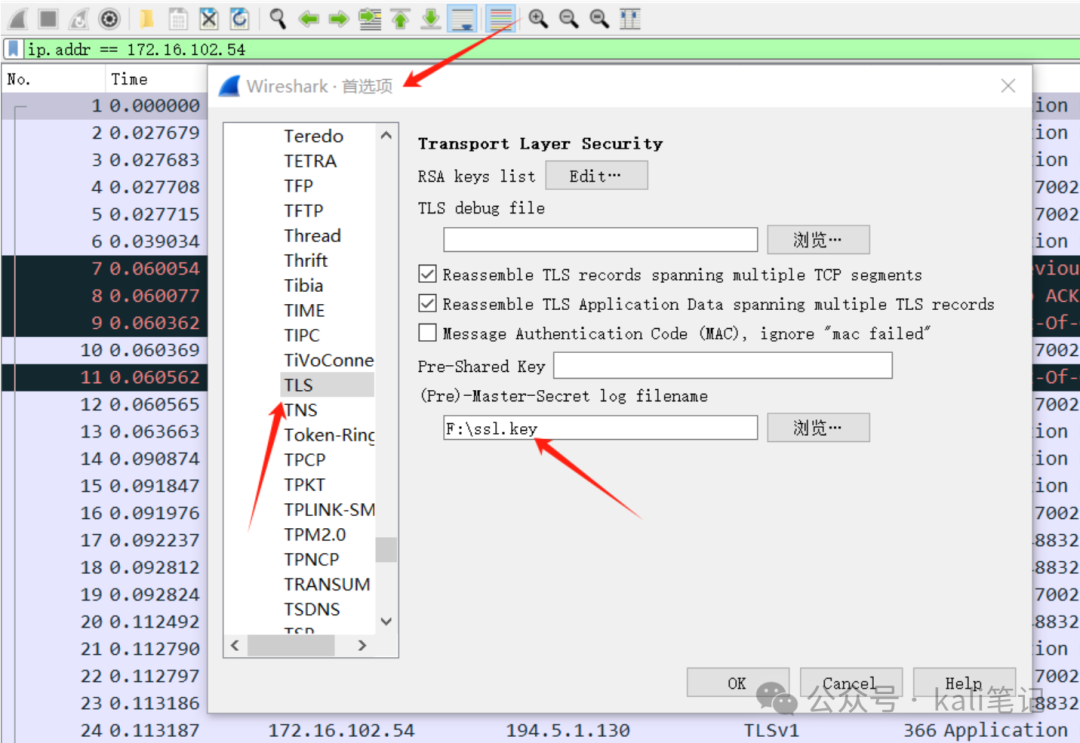
打开wireshark,点击编辑->首选项,找到TLS,将ssl.key文件配置进去,这边主要通过ssl.key来解密https包。
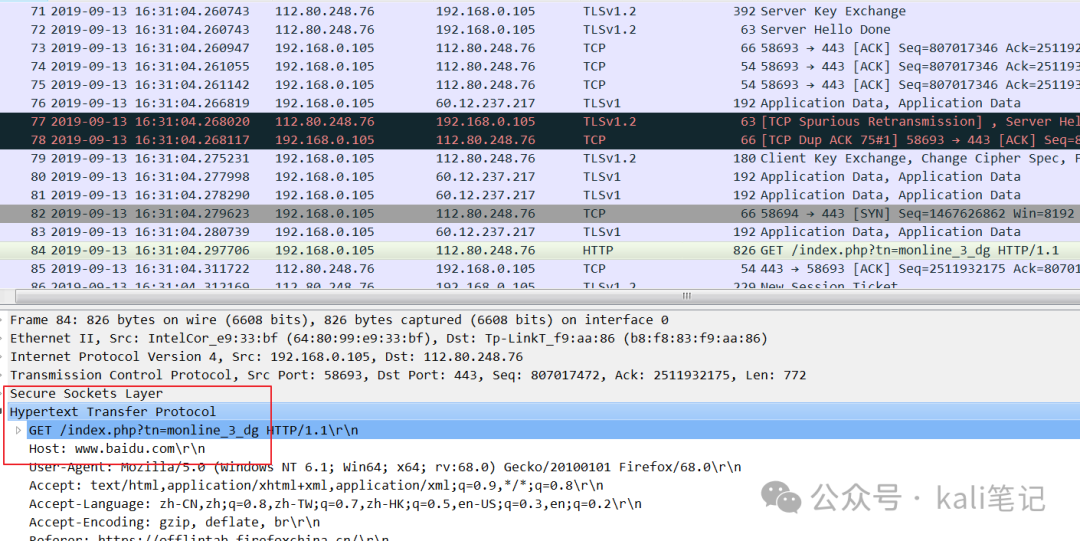
解密效果
总结
Wireshark解密HTTPS,通过提取服务器的私钥,将私钥导入Wireshark,通过Wireshark解密密钥交换过程中传递的预主密钥,再结合之前的客户端和服务器随机数生成主密钥,进一步生成加密密钥,即可解密后续抓取到的加密报文。
BREAK AWAY
本文参与 腾讯云自媒体同步曝光计划,分享自微信公众号。
原始发表:2024-07-01,如有侵权请联系 cloudcommunity@tencent.com 删除
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号