企业文件加密软件:文档加密体系选型与落地风险科普
原创
企业文件加密软件:文档加密体系选型与落地风险科普
原创
企业安全-域智盾
修改于 2026-09-14 10:30:53
修改于 2026-09-14 10:30:53
一、开篇:很多企业对文件加密存在认知误区
企业保护内部资料,有的只依赖文件夹权限、U 盘禁用、防火墙这类网络边界防护手段,认为做好网络管控就能保障文档安全。边界防护存在明显短板,一旦文档被拷贝流出内网,原有权限限制就会全部失效。
很多管理者存在认知偏差,觉得部署文件加密就可以彻底杜绝泄密。实际上文件加密主要是保护文件本体,无法完全拦截拍照、手抄、人工转录等人为泄露行为。加密不是绝对的安全保险箱,是整套数据防护体系的重要组成部分,需要搭配权限管控、终端防拍照、水印溯源、行为审计、审批流程协同落地。企业选型,重点需要考察策略灵活性、密钥管理、业务软件兼容性,而非单纯堆砌功能。
二、真实案例:仅依靠网络权限防护,图纸明文被批量带走
一家零部件制造企业,在内网配置共享文件夹访问权限,对外禁用 U 盘,管理层认为这样图纸资料就可以得到充分保护。结果一名研发人员凭借授权的内网终端,将多套产品图纸另存,通过网页版私人云盘分批上传导出。文档全程以明文存储,文件脱离内网环境后可直接打开编辑。
企业直到竞品推出同款产品,才发现资料泄露。事后复盘,虽然网络日志能够看到云盘访问记录,但文档本身没有加密防护,缺少文档加解密、另存操作的终端审计记录,完整流转链路难以追溯,企业遭受不可逆的知识产权损失。 该案例充分说明,只管控网络出入口,不对文件本身做防护,依然存在严重的数据泄密风险。
三、企业文档加密体系应具备的核心技术能力
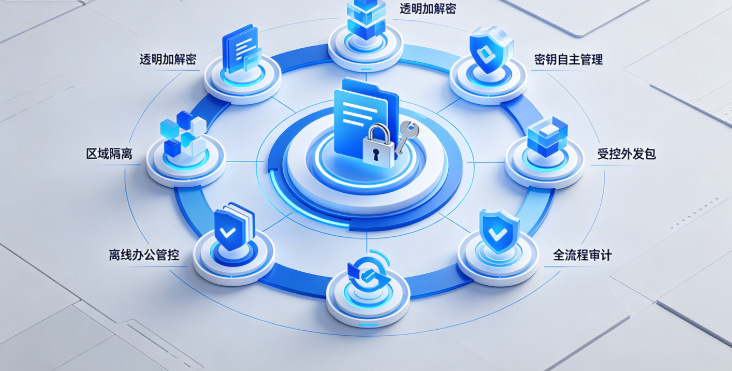
- 多模式透明加解密:支持透明加密、智能加密、只读等多种工作模式。员工在授权终端正常编辑图纸、合同、源代码,文件保存时后台自动完成加密;文件脱离授信运行环境打开则显示乱码。兼容图纸、办公文档、源代码、视频等多种格式,适配各类行业业务软件。
- 密钥自主管理与区域隔离:由企业自主保管密钥,按照部门、项目划分独立安全区域,实现逻辑隔离;不同项目组文档默认互相不可访问,高密级文档可向下授权,低密级账号不能越权读取高密级资料;员工岗位调整、离职时可快速回收解密权限。
- 精细化文档外发管控:对外交付业务资料,可生成受控外发包,自定义文档打开次数、有效时效、绑定访问设备,限制打印、复制操作;企业内部跨部门流转可使用内发包;文档解密操作需要提交审批,支持解密配额管控,规避短时间批量解密导出文件的风险。
- 离线办公场景管控:笔记本电脑外出办公,可设置离线使用有效时长;超过有效期后加密文档无法打开;离线状态下全部加解密操作会在本地留存日志,终端重新接入内网后自动回传,兼顾移动办公需求和数据安全。
- 联动配套安全能力:可联动终端防拍照、剪贴板管控、文档水印、打印管控功能;完整记录文档新建、修改、解密、另存、打印全流程审计日志;全盘批量加解密、水印任务支持空闲时段执行,降低对业务系统运行的影响。
四、事前‑事中‑事后完整落地逻辑
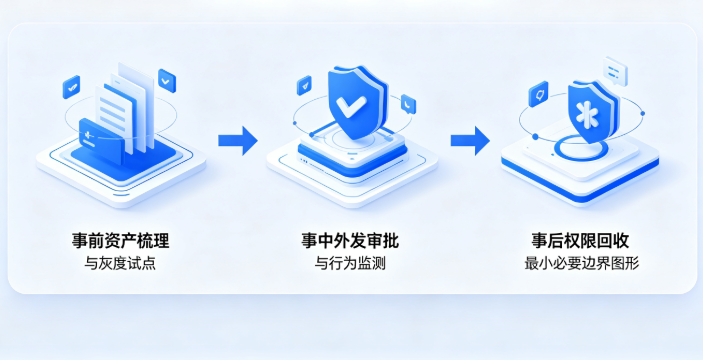
事前:梳理资产,灰度试点,划定策略
梳理企业内部敏感文档资产,区分图纸、客户资料、财务报表等不同密级。不建议直接全量全员开启加密策略。优先在研发、财务这类高风险部门试点,充分验证业务软件兼容性。结合岗位设置加密策略,普通行政岗位不强制加密全部办公文件。同步更新员工手册,公示文档加密管控规则,明确企业内部文档资产归属。
事中:实时监测,规范外发审批流程
加密文档可在内网授权终端内部正常流转;员工对外需要交付涉密资料,必须走解密审批流程或者生成受控外发包。对批量解密、短时间大量文档另存等高风险行为设置监测告警。同步管控剪贴板、打印、截屏等次生泄露路径,完整留存操作日志。
事后:权限回收,日志溯源,定期巡检
员工离职、调岗,第一时间回收对应的文档解密权限。发生疑似泄密事件,调取文档全生命周期操作日志,结合水印完成溯源核查。定期巡检加密策略,排查未加密目录、过期离线权限,做好密钥备份,规避密钥丢失导致文档无法打开的故障风险。
五、落地过程中的合规与避坑要点
- 管控范围限定为企业配发的办公终端,员工个人设备不纳入加密管控。
- 遵循最小必要原则,仅对业务敏感文档启用加密,普通通知、公共文档不强制加密,避免降低日常办公效率。
- 落实密钥备份与管理员分级权限,密钥丢失会造成文档永久损坏;对管理员账号做权限隔离,防范密钥滥用风险。
- 审计日志做防篡改独立存储,仅允许安全、内控人员在安全事件调查时按流程调阅,禁止日常随意查看。
- 客观认清能力边界:加密能够防止文件被拷贝后直接打开,但无法抵御拍照、手抄等人为泄露方式,需要终端防拍照、水印、管理制度做补充。
六、总结
企业部署文件加密,本质是把安全防护边界,从网络层面下沉到文件本身。即便文件被私自拷贝带出企业内网,脱离授信环境也无法正常读取。但文档加密只是防护体系的一环,不能单靠加密解决全部安全问题。
企业需要做到事前梳理资产灰度试点,事中落实外发审批与行为监测,事后做好权限回收与日志溯源,配合终端防拍照、水印、外设管控、审计日志搭建完整安全闭环。在合规框架内平衡安全防护和业务办公效率,降低内部文档泄露带来的知识产权、商业信息损失。
责编:璇玑
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号