NativePHP 官方也要用 TypePHP 编译二进制了吗?

NativePHP 官方也要用 TypePHP 编译二进制了吗?
Tinywan
发布于 2026-09-15 15:06:23
发布于 2026-09-15 15:06:23
NativePHP 用 TypePHP 编译二进制
近日,在海外X社区里,一段关于 NativePHP 源码保护的讨论引起了许多 PHP 开发者的关注。
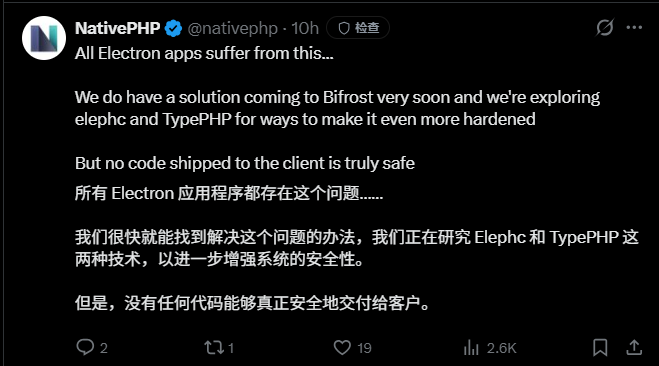
一位开发者向 NativePHP 官方提出了很多想做商业软件开发者的共同心病:
用户:“我有一个绝妙的应用 idea,原本非常想用 NativePHP 开发。但我实在无法接受任何人只要右键解压(zip/asar),就能把我的整个 PHP 源码看个精光。我猜最新的 NativePHP 版本还是这样吧?”
NativePHP 官方团队:“所有 Electron 应用其实都面临类似的问题……我们正在探索 elephc 和 TypePHP,以寻找让它更加坚固(hardened)的方法。我们确实也有一个解决方案即将很快在 Bifrost 上推出。不过也要明确:发送到客户端的任何代码都不是绝对安全的。”
官方这一句不起眼的回复,瞬间在技术圈内激起了千层浪:那个主打用 PHP 写桌面端应用的 NativePHP,竟然已经把目光投向了国内 Swoole 团队出品的原生编译器 TypePHP?
NativePHP 到底遇到了什么瓶颈?TypePHP 又是什么黑科技?二者的碰撞会给 PHP 生态带来什么改变?
01NativePHP 是什么?
1. 让 PHP 跑在桌面上
长期以来,PHP 一直被视为 Web 后端语言。而 NativePHP 的出现,打破了这一固有认知。
NativePHP 允许开发者使用熟悉的 PHP(特别是 Laravel、Symfony 等现代框架与生态),结合 Electron 或 Tauri 等跨平台容器,轻松构建运行在 Windows、macOS 和 Linux 上的桌面原生应用程序。开发者无需学习 Electron 复杂的 Node.js 后端,也不用转投 C# 或 Rust,就能直接用 PHP 操纵系统通知、菜单栏、系统托盘以及底层文件系统。
2. 致命的“裸奔”痛点:源码等于明文
然而,NativePHP 传统的打包机制存在一个致命痛点——源码裸奔。
在传统打包模式下,NativePHP 会将完整的 PHP 运行时(Interpreter)与项目的所有 PHP 源代码一并打包进安装包。对于最终用户而言:
● 只要右键解包应用安装目录;
● 打开对应的资源包(如 Electron 的 app.asar 或解压目录);
● 所有的业务逻辑、API 密钥、付费授权校验算法、数据库配置,都会毫无保留地以明文 PHP 脚本形式呈现。
对于开源小工具或者内部工具而言这无所谓;但对于想依靠桌面端做商业化收费、SaaS 客户端或保护核心资产的独立开发者与企业团队来说,“代码毫无防御力”是阻碍 NativePHP 走向大规模商业落地的一道高墙。
02TypePHP 是什么?
正当开发者为 PHP 源码保护发愁时,PHP 生态的基础设施层发生了一场巨震——由 Swoole 团队核心研发并开源的 TypePHP 原生编译器 破茧而出。
1. 什么是 TypePHP?
TypePHP 是一套全新的 PHP 静态编译器(AOT,Ahead-Of-Time)。它不是简单的 opcode 缓存,也不是打包工具,而是一套完整的编译器工具链:
它通过 AST 语法树解析、静态类型推导,将 PHP 代码直接转译为高质量的 C++ 代码,再调用底层的原生编译器(如 MSVC、GCC、Clang)将代码编译为原生的机器码二进制文件(.exe / ELF / .dll / .so / WebAssembly)。
传统模式: PHP 源码 (明文) ---> Zend VM 解释执行 (源码完全可见)TypePHP 模式:PHP 源码 (强类型) ---> 翻译为 C++ ---> 机器码二进制 (反编译极难) |
|---|
2. TypePHP 的三大核心优势
1. 彻底告别源码明文,安全壁垒直达工业级: 经过 TypePHP 编译后,交付到用户设备上的不再是 .php 文件,而是由机器指令构成的原生二进制可执行文件。破解门槛从“右键解压文本直接看”瞬间拔高到“逆向工程 C++ 汇编机器码”。
2. 性能数量级跃升: 通过编译期消除动态类型包装(消除 zval、HashTable 查找开销),基准性能实测相比传统解释执行可带来数十倍甚至百倍的提速。
3. 摆脱对庞大运行时的依赖: 无需在客户端随身携带庞大的 PHP 解释器全家桶,可直接编译为轻量独立的原生二进制或动态链接库。
03NativePHP 官方为什么会看中 TypePHP?
在官方回复中,NativePHP 明确提及了他们正在调研让客户端应用更加“坚固(Hardened)”的路径,其中重点就提到了 TypePHP(以及 LLVM 生态的 elephc)。
NativePHP 官方看中 TypePHP,原因显而易见:
维度 | 传统 NativePHP 打包 | 结合 TypePHP 编译后 |
|---|---|---|
代码形态 | 明文 .php 脚本文件 | 纯原生机器码二进制(.exe / .dylib / .so) |
反编译难度 | 极低(右键解压即可查看修改) | 极高(需 IDA Pro 等专业逆向分析工具) |
启动与内存 | 需启动完整 PHP 解释器进程 | 原生机器码直接运行,内存与启动更快 |
商业授权保护 | 离线授权校验极易被单点篡改绕过 | 核心业务与授权逻辑内嵌于机器码中,难以篡改 |
NativePHP 的未来架构(如即将到来的 Bifrost 方案),如果能借助 TypePHP 将后端的核心业务 PHP 逻辑“编译成原生动态库 / 二进制守护进程”,再与前端 UI 容器通讯,将瞬间解决困扰 PHP 桌面开发者多年的源码泄露顽疾。
04“没有绝对的安全”,但二进制是商业化的必经之路
NativePHP 官方在回复的末尾补充了一句极其清醒的技术事实:
“Any code sent to the client is not truly secure.”(任何发送到客户端的代码,本质上都不是绝对安全的。)
确实,即便是用 C++、Rust、Go 编写的原生客户端,在顶尖黑客和逆向专家面前,也有被破解和内存 Hook 的可能。
但是,“防君子不防小人”与“让人一键解压看代码”有着本质区别。
在商业软件领域:
● 明文代码:任何懂点基础的小白都能顺手拿走,随意二开换皮;
● 原生二进制:需要逆向工程、静态反汇编、动态打补丁等极高的专业技术门槛,能够劝退 99.9% 的潜在白嫖与盗版行为。
将代码编译为原生机器指令,是所有现代商业桌面软件(无论 Electron 还是 Qt/C++)通行的安全防线。TypePHP 恰恰填补了 PHP 在这一领域的历史空白。
05总结与展望
从 Swoole 带来的异步高并发革命,到 NativePHP 开辟的桌面端应用蓝海,再到 TypePHP 开启的 AOT 原生编译时代——PHP 这门语言的边界正在被不断拓宽。
NativePHP 官方对 TypePHP 的关注与探索释放出了一个极其强烈的信号:PHP 不再只属于 Web 端的解释执行脚本,它正在走向强类型、原生机器码、跨端桌面甚至嵌入式的全新纪元。
当 NativePHP 遇上 TypePHP,用 PHP 编写一个高安全性、高性能、真正商用闭源的桌面原生时代,或许比我们想象中来得更快。
TypePHP 是另一个 Hack 吗?从 PHP 生态视角深度辨析
TypePHP、PHP JIT 与 Elephc 性能基准测试深度剖析
告别 PHP 解释器!TypePHP 把 Webman 编译成了纯原生二进制
PHP 编译成 exe?ThinkPHP 8 × TypePHP 落地实战
本文参与 腾讯云自媒体同步曝光计划,分享自微信公众号。
原始发表:2026-09-01,如有侵权请联系 cloudcommunity@tencent.com 删除
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号