USB 端口管理软件:企业移动存储接口的风险治理与落地实践
原创
USB 端口管理软件:企业移动存储接口的风险治理与落地实践
原创
企业安全-域智盾
发布于 2026-09-17 11:47:33
发布于 2026-09-17 11:47:33
一、开篇:容易被忽视的物理接口,却是高频泄密通道
很多企业将安全建设重心放在网络防火墙、入侵检测、服务器防护上,却忽略终端 USB 端口带来的安全隐患。
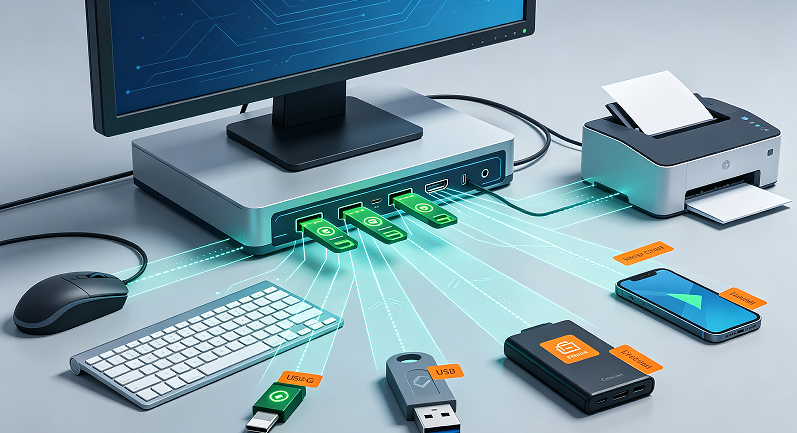
USB 接口具备通用性,U 盘、移动硬盘、手机、外接存储都可以通过该接口和办公电脑完成数据交互。
网络层防护只能拦截网络传输的数据,对于终端本地通过移动存储介质完成的文件拷贝行为完全无法管控。不少企业的制度文件中写明禁止私用 U 盘,但只依靠员工自律,缺少对应的技术约束。
外来 U 盘带入病毒、内部核心资料被拷贝外传,大多都是通过这一物理通道发生的。
一刀切直接锁死全部 USB 端口同样不现实,办公场景还需要使用鼠标、键盘、打印机、加密狗、U‑Key 等 USB 外设。
如何做到区分设备类型、按需分配权限、操作全程留痕,正是 USB 端口管理软件所要解决的现实问题。
二、真实案例复盘:移动存储介质引发的两类典型安全事故
某装备制造企业,内网服务器存放全套产品设计图纸,网络层面做好隔离防护,没有对外网开放访问权限。企业没有部署外设管控手段,电脑 USB 端口完全开放。
一名核心技术人员在离职前的两周,利用工作时间,将大量图纸文档分批拷贝至个人移动硬盘后带走,之后入职同赛道竞品企业。
事件暴露之后,企业调取服务器日志,仅能看到图纸被下载至本地终端,终端上的拷贝、导出操作没有任何记录,无法形成完整证据链,民事维权举证过程阻力巨大。
另外一类风险来自外来介质的病毒摆渡攻击。一家生产工厂,运维人员将私人 U 盘接入内网工控主机,U 盘携带恶意程序,造成内网多台工控终端被感染,生产线短暂中断,直接带来生产损失。
事后复盘发现,内网主机没有对 USB 存储设备做任何接入限制,外来介质可以随意接入终端。
案例启示:网络边界再严密,也挡不住物理接口带来的风险。移动存储介质同时存在数据外泄和病毒入侵双向风险,单纯依靠行政制度,很难实现常态化约束。
三、域智盾软件USB 端口管理的核心技术逻辑:不是简单禁用,而是精细化管控
成熟的终端外设管控能力,核心思路是区分设备类型、岗位、使用场景,做分级权限,兼顾业务正常开展和安全防护,分为事前权限定义、事中行为管控、事后审计溯源三个环节。
3.1 事前:设备识别与权限基线配置
系统可以识别接入 USB 接口的设备硬件标识,区分存储类设备和非存储类外设。鼠标、键盘、打印机、加密狗这类办公必需设备可以正常使用;U 盘、移动硬盘、手机存储模式这类高风险存储设备做权限约束。
支持设备黑白名单机制,企业内部登记备案的专用存储介质录入白名单,允许正常读写;未备案的私人 U 盘、外来移动介质,可配置为禁止读写或者仅读取。
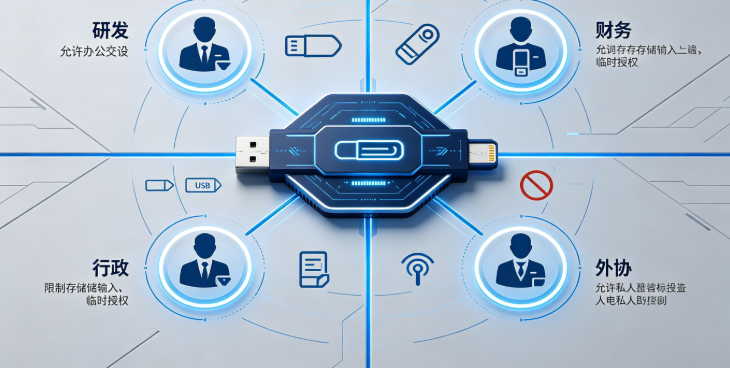
同时支持按部门、用户、单台终端下发差异化策略。
研发岗位需要离线导出文件,可以开放有限权限;财务、涉密岗位,可直接禁止存储类 USB 设备写入权限。
遇到临时业务需要使用外来 U 盘,支持申请限时授权,到期自动收回权限。
3.2 事中:接入监测与异常行为预警
当有 USB 设备接入终端,系统实时识别设备信息。对于短时间大批量拷贝文件、非工作时段频繁插拔移动存储介质、陌生硬件设备反复接入等高风险行为,可以触发告警通知,方便运维人员及时介入处置。
权限模式可以灵活切换,包含禁止使用、仅读取、仅写入等模式。仅读取模式下,可以读取 U 盘内部文件,但无法把电脑内部资料拷贝至外接存储设备,适配查阅外来资料的业务场景。
同时,管控范围延伸到蓝牙、光驱、红外等其他旁路外泄通道,避免风险从其他外设绕过 USB 端口防护。
3.3 事后:全量日志归档,满足事件溯源
仅仅拦截设备接入远远不够,所有 USB 相关行为需要完整留存日志:设备接入拔出时间、设备硬件编号、操作账号、拷贝的文件名称、文件大小、源路径和目标路径。日志统一远端归档保存,不单独存放在单台办公电脑,避免终端重装、格式化造成证据丢失。
一旦发生泄密、病毒事件,可以根据日志回溯整个操作过程,为内部排查、合规调查、维权取证提供原始记录,同时也满足等级保护对于终端操作审计留存的相关要求。
四、落地过程中常见认知误区
- 直接全部禁用 USB 接口一劳永逸。全盘封堵所有 USB 接口,会导致打印机、加密狗、U‑Key 无法工作,严重干扰日常业务,策略很难长期落地执行。
- 只管控 U 盘,忽略手机、硬盘盒等其他存储设备。手机开启存储模式、外接硬盘盒,同样可以拷贝文件,这类设备也需要纳入统一管控范围。
- 只做拦截,不保存审计日志。就算拦截违规设备,没有操作日志留存,发生安全事件之后无法回溯过程,不满足合规核查要求。
- 制度和技术脱节,只下发管理制度,缺少技术落地手段。依靠口头通知、员工自觉,很难约束异动人员、外协人员的操作行为。
- 策略全局统一,不区分岗位差异。对研发、财务、行政全部套用同一套严格策略,业务部门抵触情绪强,实际落地效果大打折扣。
五、合规视角:USB 端口管控如何匹配监管要求
依据网络安全法、数据安全法以及等保 2.0 相关规范,企业需要对终端外设接入做必要安全管控,同时要遵守个人信息保护相关原则。
第一,管控对象仅限企业配发办公终端,不覆盖员工个人设备。
第二,遵循最小必要原则,仅采集外设接入、文件拷贝等安全相关行为日志,不采集无关操作。
第三,内部完成制度公示,告知全体人员外设管控的目的为安全防护与事件溯源。
第四,审计日志按照监管要求保存对应周期,保障日志不可篡改,支撑等保测评和事件调查。
第五,外协、外包人员使用办公终端时,同样纳入外设管控范围,规避第三方带来的数据风险。
六、分阶段落地实施建议,降低业务阻力
USB 端口管理不建议一次性执行最严格策略,可以分三步稳步推进。
第一阶段:资产梳理与基线搭建 梳理企业内需要使用 USB 外设的岗位,统计专用 U 盘、加密狗、打印机等设备清单。优先开启日志审计,全部 USB 接入行为完成归档,此阶段不启用阻断策略,先摸清企业真实外设使用现状。
第二阶段:黑白名单部署,分级权限落地 完成可信设备白名单录入,针对不同岗位配置差异化权限。涉密岗位限制存储设备写入;有离线导出需求的岗位开放对应权限;普通办公终端拦截未备案私人存储介质。针对临时业务场景,开启临时授权审批流程。
第三阶段:告警调优与制度闭环 持续优化告警规则,过滤无效告警,避免告警疲劳。把外设使用要求写入内部安全管理制度,开展员工安全培训,把技术管控和制度约束结合在一起。后续新增岗位、新增业务设备,同步更新管控策略。
七、总结
USB 端口是内网终端很容易被忽略的物理风险入口,风险同时覆盖内部数据外泄、外来病毒摆渡两个方向。USB 端口管理软件的核心价值,不是简单把端口锁死,而是通过设备识别、分级权限、异常告警、全量审计,实现 “该用的设备正常使用,高风险行为可管可追溯”。
企业落地外设管控,需要平衡安全防护和业务效率,拒绝一刀切管控模式,分阶段推进技术部署,同步完善内部管理制度,才能够真正堵住物理接口带来的安全漏洞,同时满足合规检查的各项要求。
责编:璇玑
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号