敏感内容识别:从“关键词拦截”转向“数据风险发现”
原创
敏感内容识别:从“关键词拦截”转向“数据风险发现”
原创
企业安全-域智盾
发布于 2026-09-22 10:50:04
发布于 2026-09-22 10:50:04
导语:配置界面背后,关键词模式的真实能力边界
从终端安全策略配置面板可以直观看到,敏感内容识别的基础实现逻辑,大多依托关键词规则体系完成配置。很多企业直接启用该类策略之后,预期可以拦截各类内部涉密信息外泄,但实际运维过程中,经常出现告警过载、风险漏判的情况。
一、域智盾系统敏感信息策略的配置项拆解
1、敏感信息报警策略
可勾选开启选项:
- 开启敏感信息报警;可选择是否同时在终端报警
- 开启敏感文件扫描;可选择加密敏感文件(依赖加密策略前置开启)
- 开启文档安全智能分析、文档发送分析、文档解密分析、泄密风险分析、文档权限管控
【配置敏感信息策略】可维护敏感关键词列表。 审计勾选对象(均需要对应审计能力提前开启): 窗口标题、网页搜索、文件名、打印文档标题; 聊天内容、邮件内容、网页标题。
2、敏感文件扫描策略
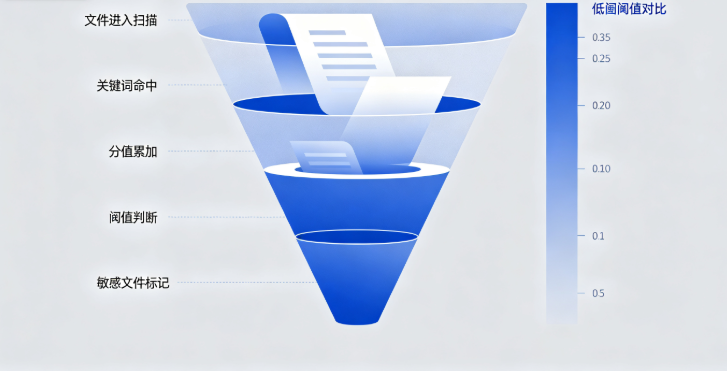
【配置敏感文件策略】,同样维护关键词列表,每条规则可设置类型、数据、分值。 敏感文件认定规则:总分超过设定阈值,即判定该文件为敏感文件。 计算逻辑:总分为每个关键词匹配次数乘以该关键词分值之后累加求和。
简单理解:同一个文件内,命中越多关键词、关键词分值越高,越容易被标记为敏感文件。标记完成后可联动执行报警、加密敏感文件动作。
二、配置实施中高频踩坑点,全部来自面板配置逻辑本身
坑点 1:忽略依赖条件,勾选策略但实际不生效
界面大量审计项标注:需要开启对应审计功能。 比如聊天内容审计、邮件内容审计、网页搜索审计。只在敏感策略弹窗勾选对应选项,但是没有在后台打开对应的基础审计开关,敏感识别完全不会工作,管理员误以为策略已经在运行。
很多安全事件发生之后,管理员才发现,看似已经打勾,底层依赖功能并未启用。
坑点 2:混淆两套策略,配置错位
敏感信息策略,针对的是窗口、聊天、邮件、网页、文件名、打印标题这类行为、载体文本; 敏感文件扫描策略,针对本地磁盘内的文件,依靠关键词分值累加判定文件属性。
不少企业把全部关键词只录入其中一套,期望同时管控文件外发和聊天外传,结果造成一半场景完全不检测。
坑点 3:阈值设置一刀切,没有结合业务调整
直接沿用默认分值阈值,不去结合自身业务调整。
- 阈值设置过高:真正敏感文件关键词命中数量不够,不会触发标记;
- 阈值设置过低:日常业务文档频繁命中关键词,告警海量爆发,安全运维无力处理,最终直接关闭策略。
坑点 4:只开启报警,不做持续维护
关键词库是静态的。新项目、新客户、新代号持续产生,旧关键词失效。如果长期不对关键词列表做新增、删减,随着业务迭代,策略识别能力持续下降,慢慢形同虚设。
这套配置体系本身不会自动生成关键词,全部依靠人工录入维护。
三、合规层面:该类关键词审计策略的落地约束
基于该类终端关键词扫描策略,开展内部审计工作,同样需要遵守合规相关要求。 1、知情权:终端启用该类敏感信息报警、文件扫描策略,需要对内公示制度,告知全体办公人员终端会对窗口、聊天、邮件、本地文档做关键词审计; 2、最小范围:只针对企业办公业务相关内容做扫描配置,不对个人私有文件目录执行扫描; 3、日志用途限制:关键词命中产生的告警日志,仅用于数据安全事件排查溯源,不可直接用于员工业绩考核; 4、权限管控:敏感告警记录、命中日志,限定授权安全人员访问,避免数据二次泄露。
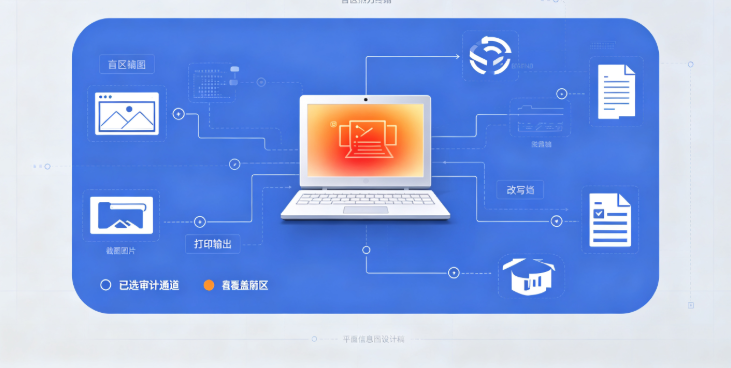
同时需要客观认清:仅靠这套关键词策略,在司法举证当中有局限性。如果泄密人员通过改写文字、截图图片等方式绕开关键词,这套策略无法留下对应的审计记录,企业需要配套其他管理制度补齐证据链。
结语
从配置面板可以清晰看到,该套敏感内容识别体系本质是静态关键词匹配机制。 识别效果由三个要素决定:关键词库完整度、审计项勾选是否齐全、分值阈值是否适配业务。 它可以对文本类载体,完成基础风险告警;但对于图片、改写、变形之后的信息,本身没有对应的处理能力。
它是企业数据防护的其中一个环节,不能单独承担全部防泄密工作,需要和权限管理、外设管控、内部保密制度互相配合。
责编:璇玑
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号