企业内网穿透生产实践:使用自有域名解决 OA/ERP 对外访问域名校验痛点
原创
企业内网穿透生产实践:使用自有域名解决 OA/ERP 对外访问域名校验痛点
原创
零讯
发布于 2026-10-03 14:54:17
发布于 2026-10-03 14:54:17
前言
不少企业 IT 会采用内网穿透方案,将部署在内网的 OA、ERP、知识库、小程序后端、RAG 系统等业务映射至公网,满足外勤员工、外协合作方、第三方合作伙伴远程访问的需求。
在测试调试阶段,穿透服务分配的随机域名可以快速完成验证,但直接投入企业正式业务环境,会暴露出诸多现实运维问题:
- 随机域名字符冗长,不方便口头传递业务访问地址,员工记忆成本高;
- 域名带有第三方服务商后缀,合作方容易识别为临时测试链接,在审批、订单、合同外协等强信任业务场景下,企业公信力不足;
- 隧道重建、平台策略变更会造成域名发生变化,企业培训文档、外协附件、Webhook、IM 回调地址都需要同步修改,带来大量重复运维工作;
- 企业微信、飞书、微信支付、小程序开放平台等组件,会校验访问域名所属企业主体,随机域名无法匹配企业备案资质,直接导致回调、授权业务不可用。
基于以上痛点,企业可以使用已经完成 ICP 备案的自有子域名来做内网穿透对外入口,构建属于企业自身、长期稳定的公网访问链路。
安全提示:自有域名仅解决对外访问身份与 HTTPS 证书问题,不能替代业务系统本身的安全加固,仍然建议搭配访问白名单、路径管控、账号鉴权等安全策略共同使用。
实现工作原理
整体方案逻辑:企业把已备案子域名录入穿透服务控制台,在自己的 DNS 服务商配置 CNAME 解析记录指向平台分配地址;由平台边缘网关承接公网 HTTPS 流量,自动完成 TLS 证书申请与续期。
核心技术特点:
- 内网业务服务器不需要具备公网 IP,业务服务器也无需手动部署 SSL 证书;
- 内网客户端只做出站连接与本地端口转发,不主动监听公网连接;
- HTTPS 解密握手、IP 黑白名单、访问地域限制、基础认证、路由访问控制全部在边缘网关侧完成;
- 仅映射业务需要的 Web 端口,不会把整台主机直接暴露公网,缩小攻击面。
企业业务适用场景
1. 企业 OA 外勤远程审批
泛微、致远、蓝凌这类 OA 系统部署在内网,办公室访问正常,但销售、项目实施人员外出后无法处理待办流程。
通过企业自有子域名作为外网访问入口,外勤人员在客户现场就可以直接访问,无需部署 VPN。企业制度文档、培训材料可以直接填写企业域名地址;浏览器地址栏展示企业自身域名,对外具备企业品牌一致性。
2. ERP 系统外协、多厂区协同访问
用友、金蝶 ERP 部署在企业机房,销售外出查询库存交期、跨分厂账套查看、外协厂线上报工都需要外网访问。
如果使用随机域名,一旦域名变更,大量外协文档、对接资料都要重新分发。使用企业自有域名后,外勤、总部、外协合作方统一使用企业域名访问;权限体系仍然由 ERP 自身管控,穿透链路仅提供 HTTPS 访问入口。
3. 企微 / 飞书 / 钉钉内网机器人 Agent 回调
很多对话机器人、审批 Agent 运行在内网服务端口,企业 IM 开放平台要求配置固定 HTTPS 回调 URL。回调地址会长期保存在开放平台配置、运维手册、监控告警配置中;如果使用随机域名,隧道发生重建后,就需要重新修改校验回调。
配置企业自有域名后,回调域名可以长期固定不变,减少开放平台反复修改配置的工作量。
4. 微信小程序与微信支付内网回调场景
微信支付回调、小程序 request 合法域名有强制校验规则:域名备案主体必须与企业主体保持一致。
如果小程序后端、支付回调服务部署在内网,随机域名无法通过主体校验。使用企业备案自有域名做代理,可保障微信回调域名长期稳定,避免因为域名变动触发小程序重新提审发版。
5. 企业微信 IAM,内网应用接入工作台
企业希望把驻留内网的业务系统接入企业微信工作台,数据保留在内网不流出公网。企业微信 IAM 授权回调同样对域名备案主体有严格校验,自有域名可以满足该对接条件,实现从企业微信工作台直接访问内网业务。
配置完整实操步骤
前置条件:准备已经完成 ICP 备案的企业子域名,例如
oa.waitoin.com。
步骤 1:控制台录入自有域名
在穿透服务控制台进入自定义域名页面,域名类型选择自有域名,填写完整子域名与 ICP 备案编号,提交等待平台审核。
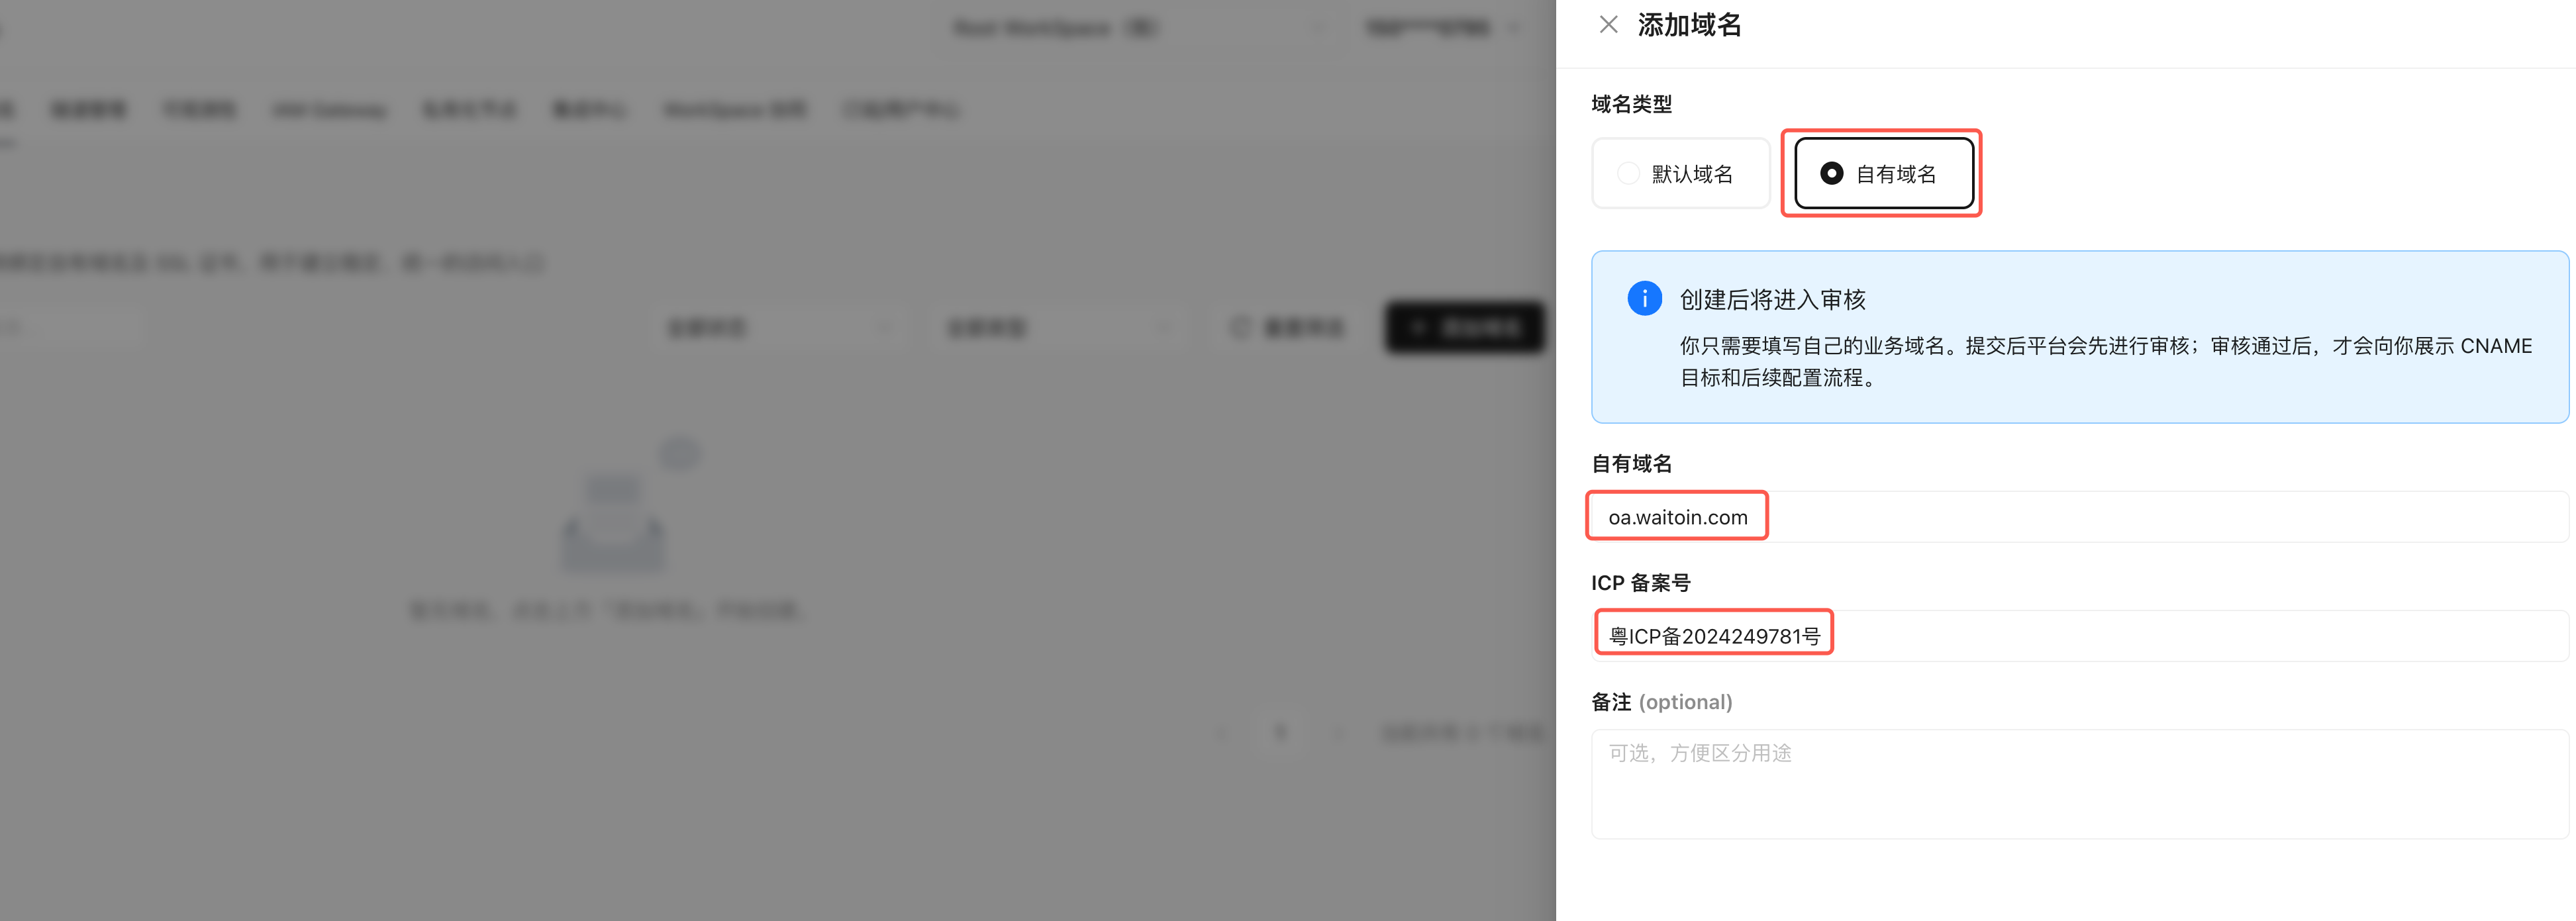
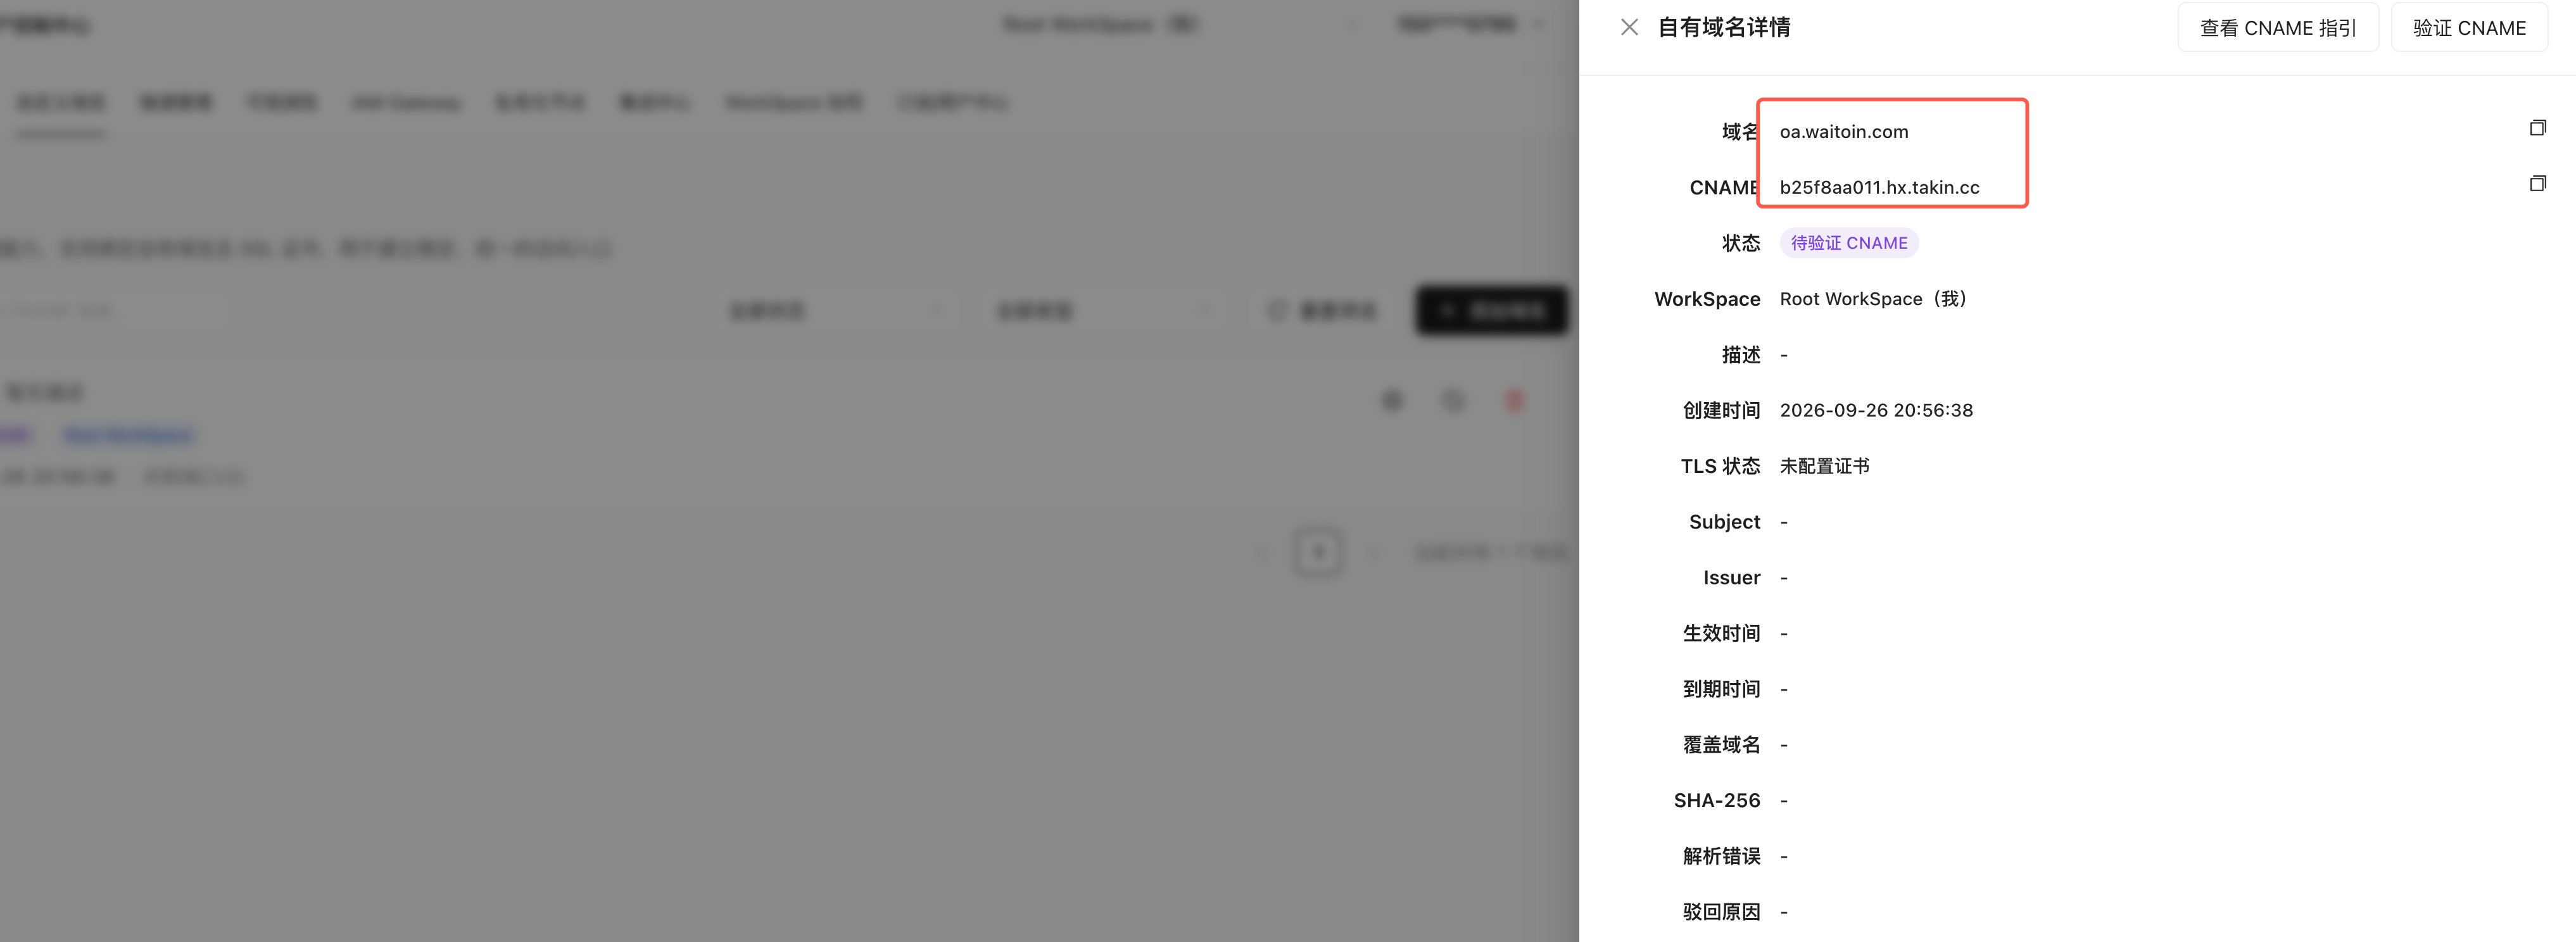
审核通过之后,系统会给出对应的 CNAME 解析记录值。复制该记录值,前往你的域名 DNS 服务商后台配置 CNAME 解析记录。
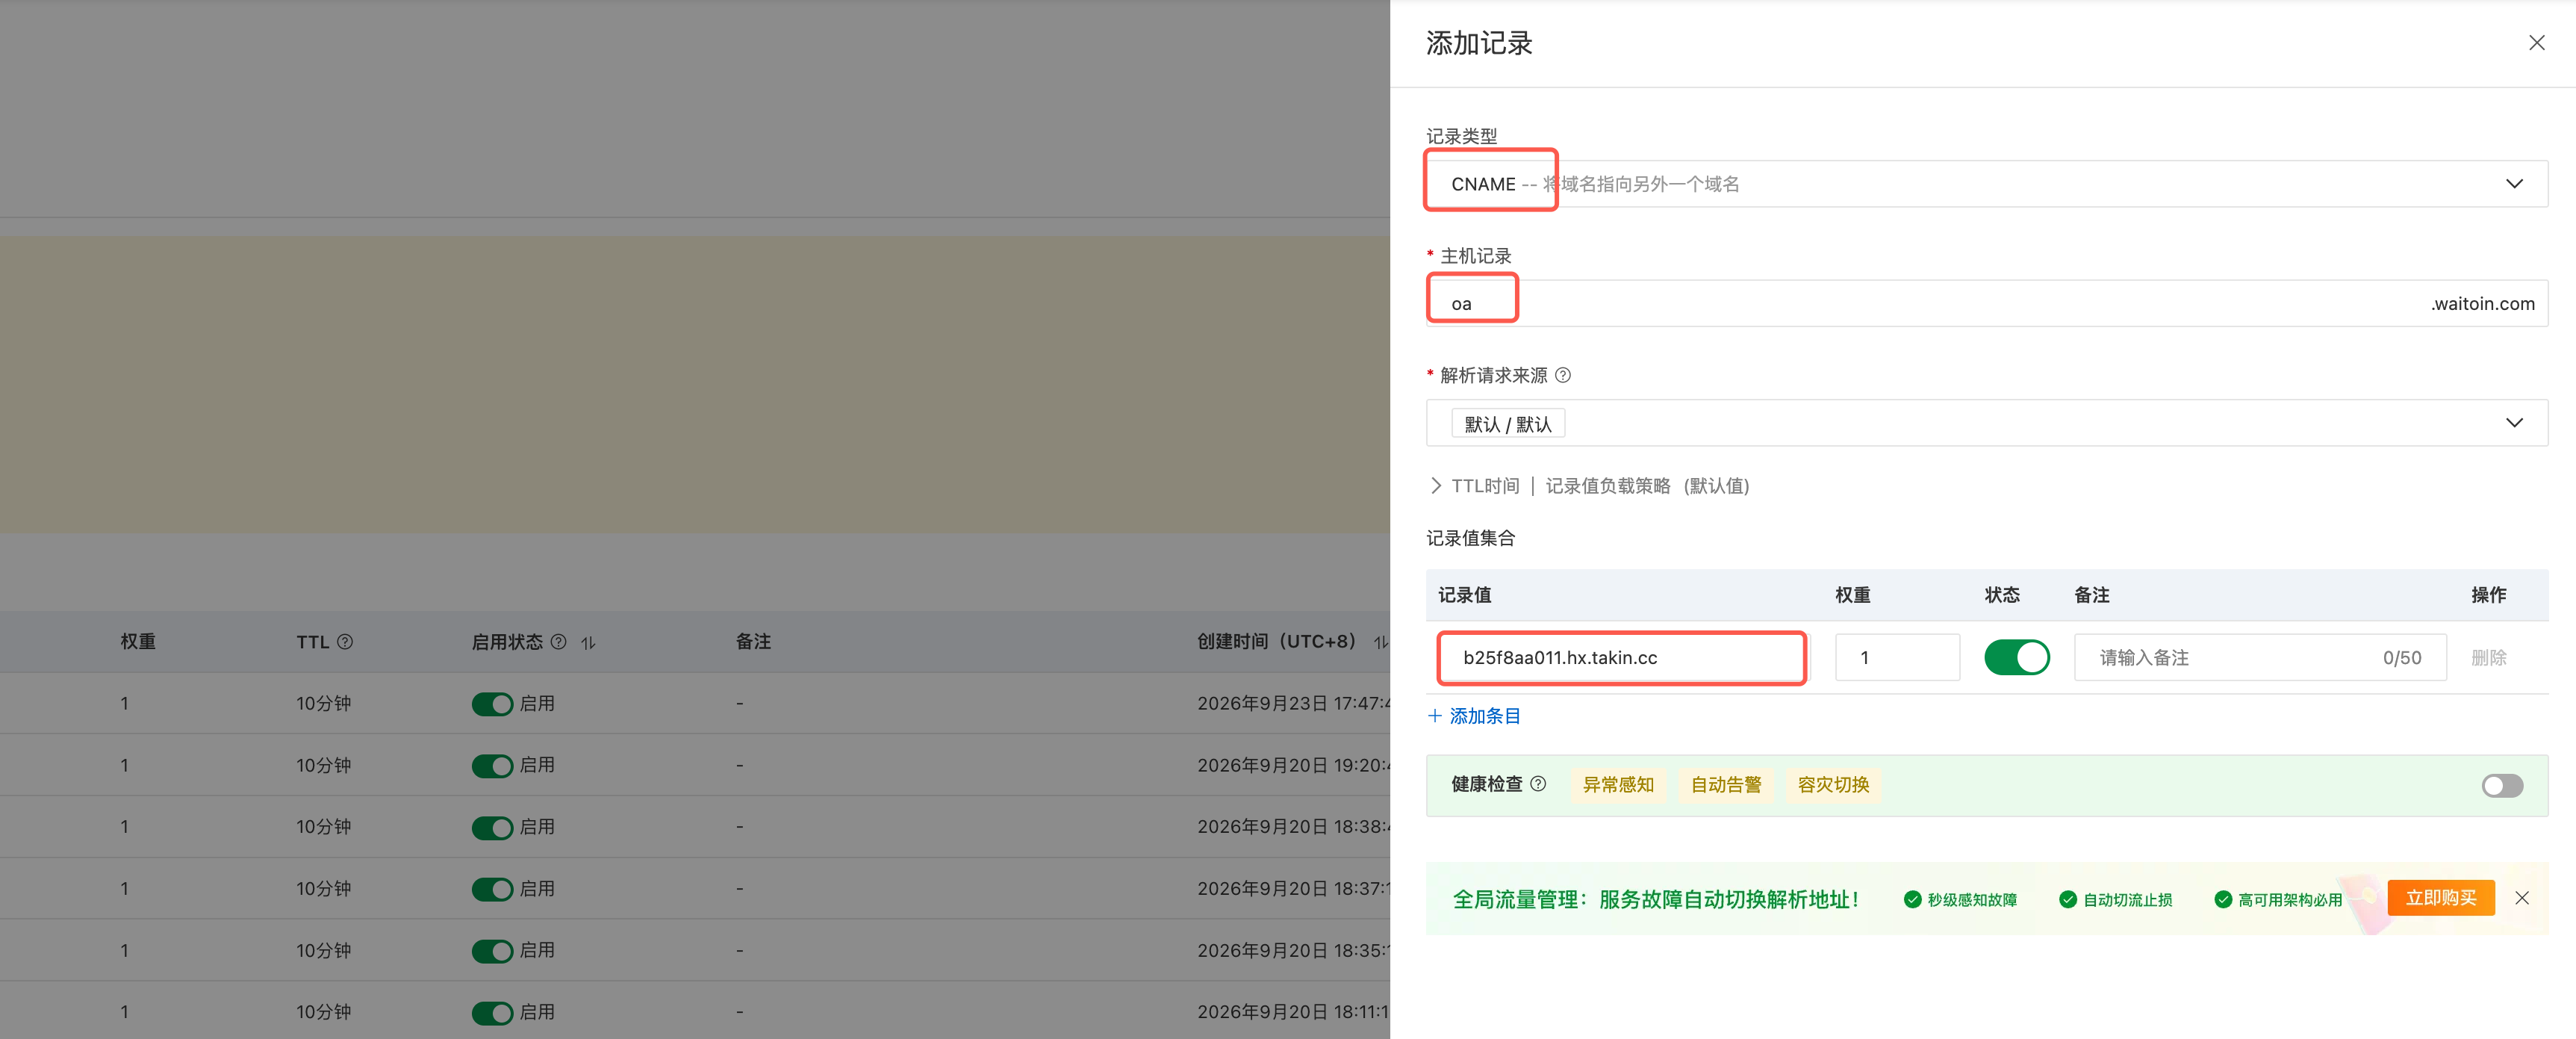
以阿里云 DNS 后台为例,新增解析记录,记录类型选择CNAME,主机记录填写子域名前缀,记录值粘贴平台分配 CNAME 地址,保存解析。
步骤 2:自动申请 TLS 证书
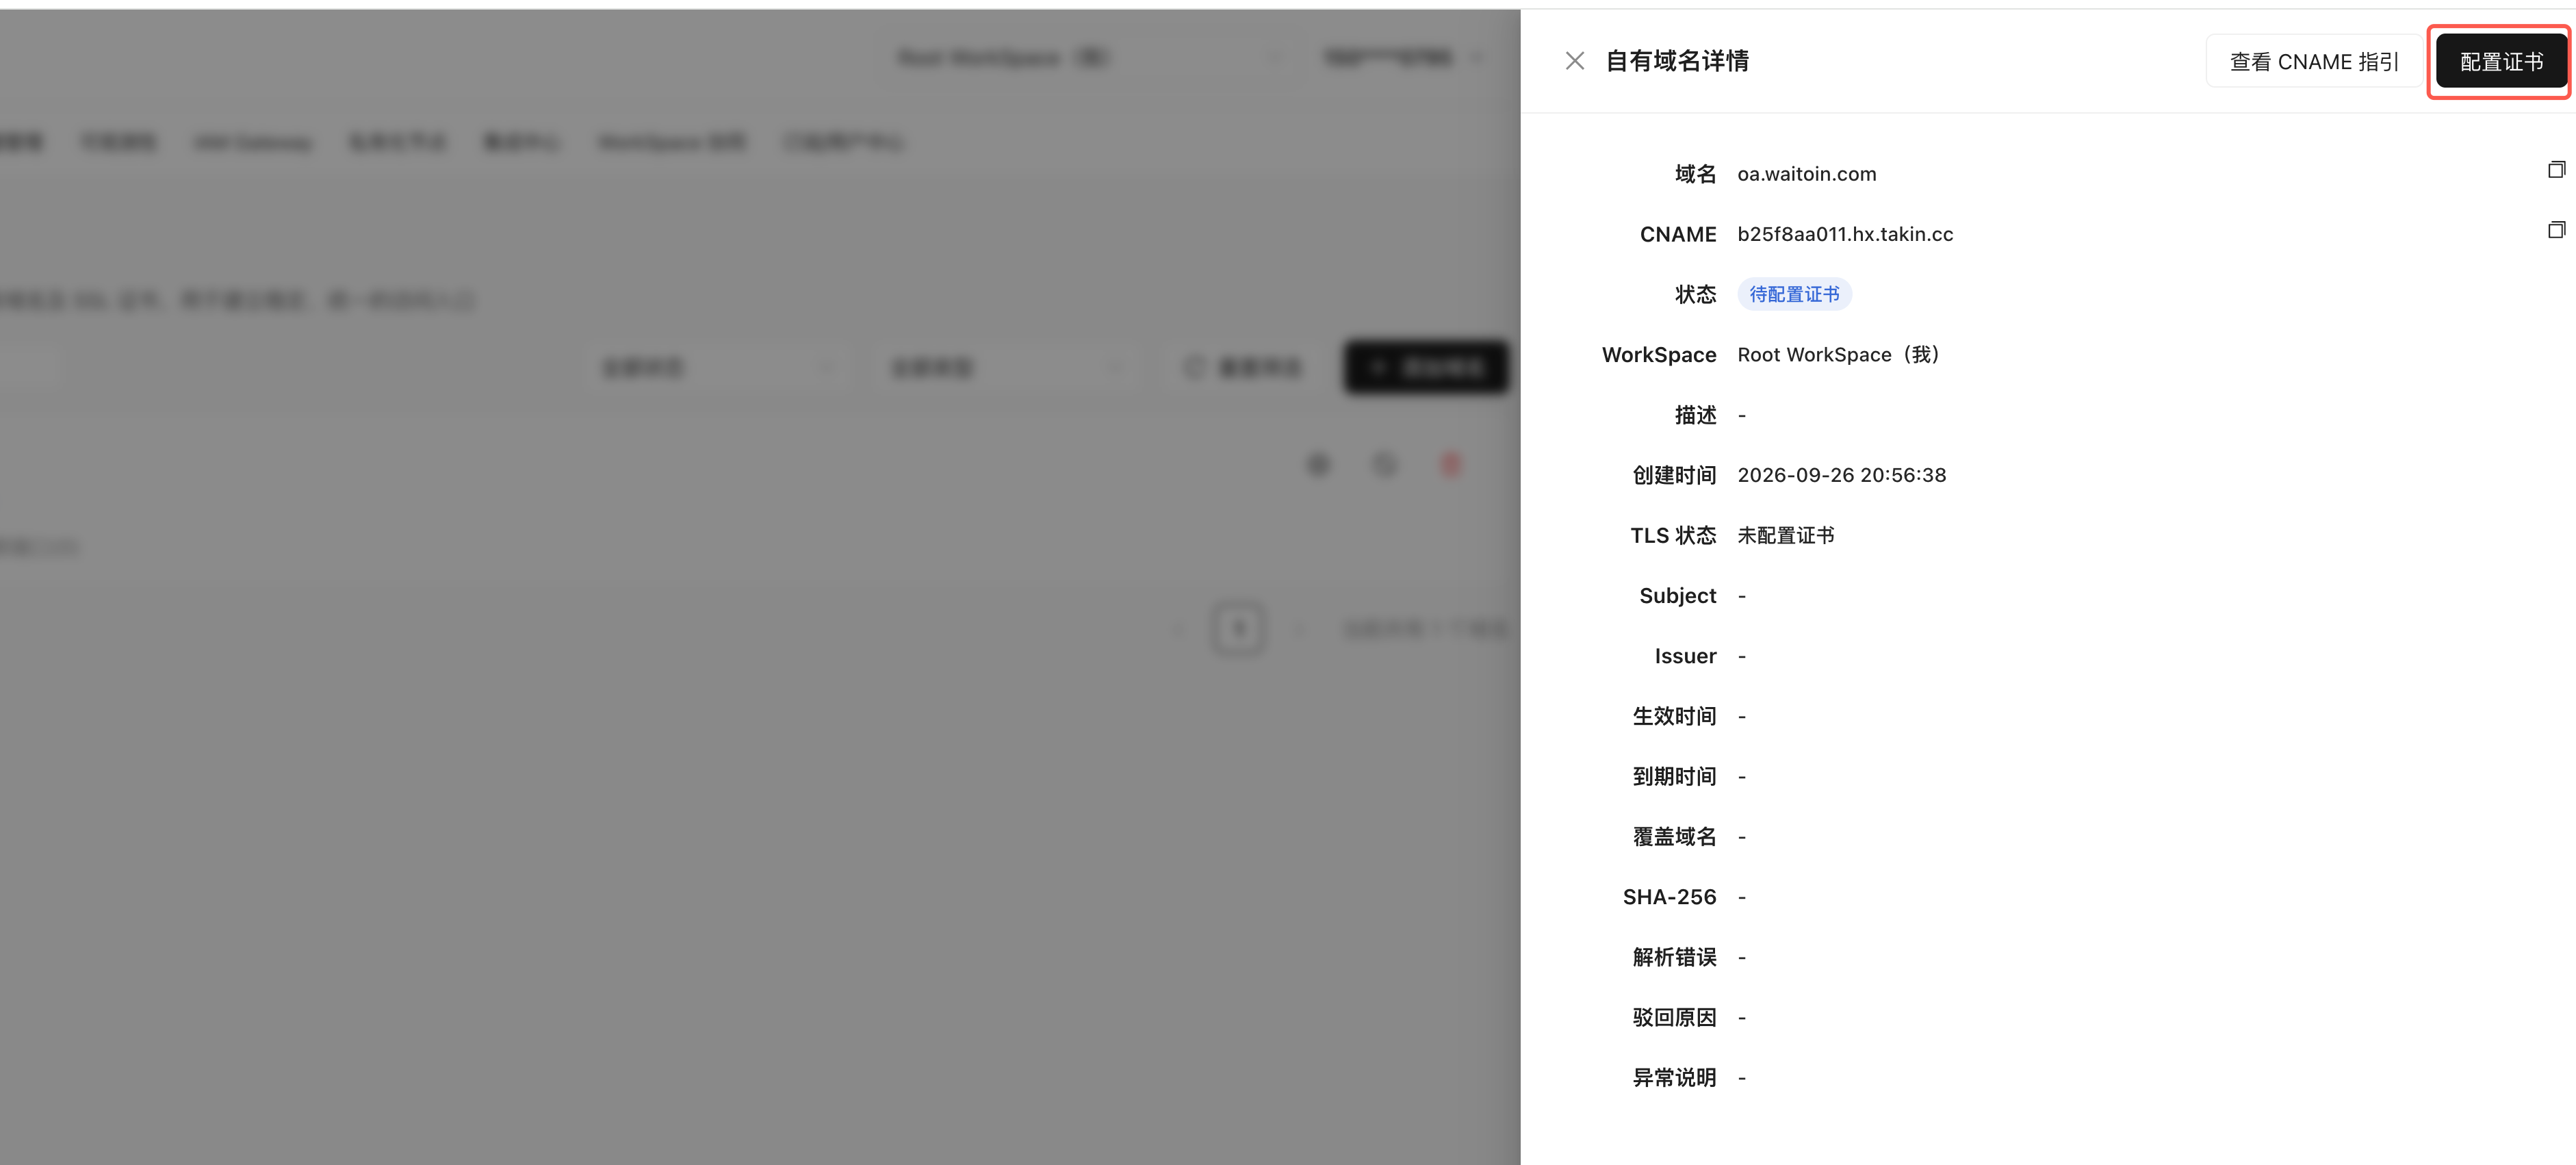
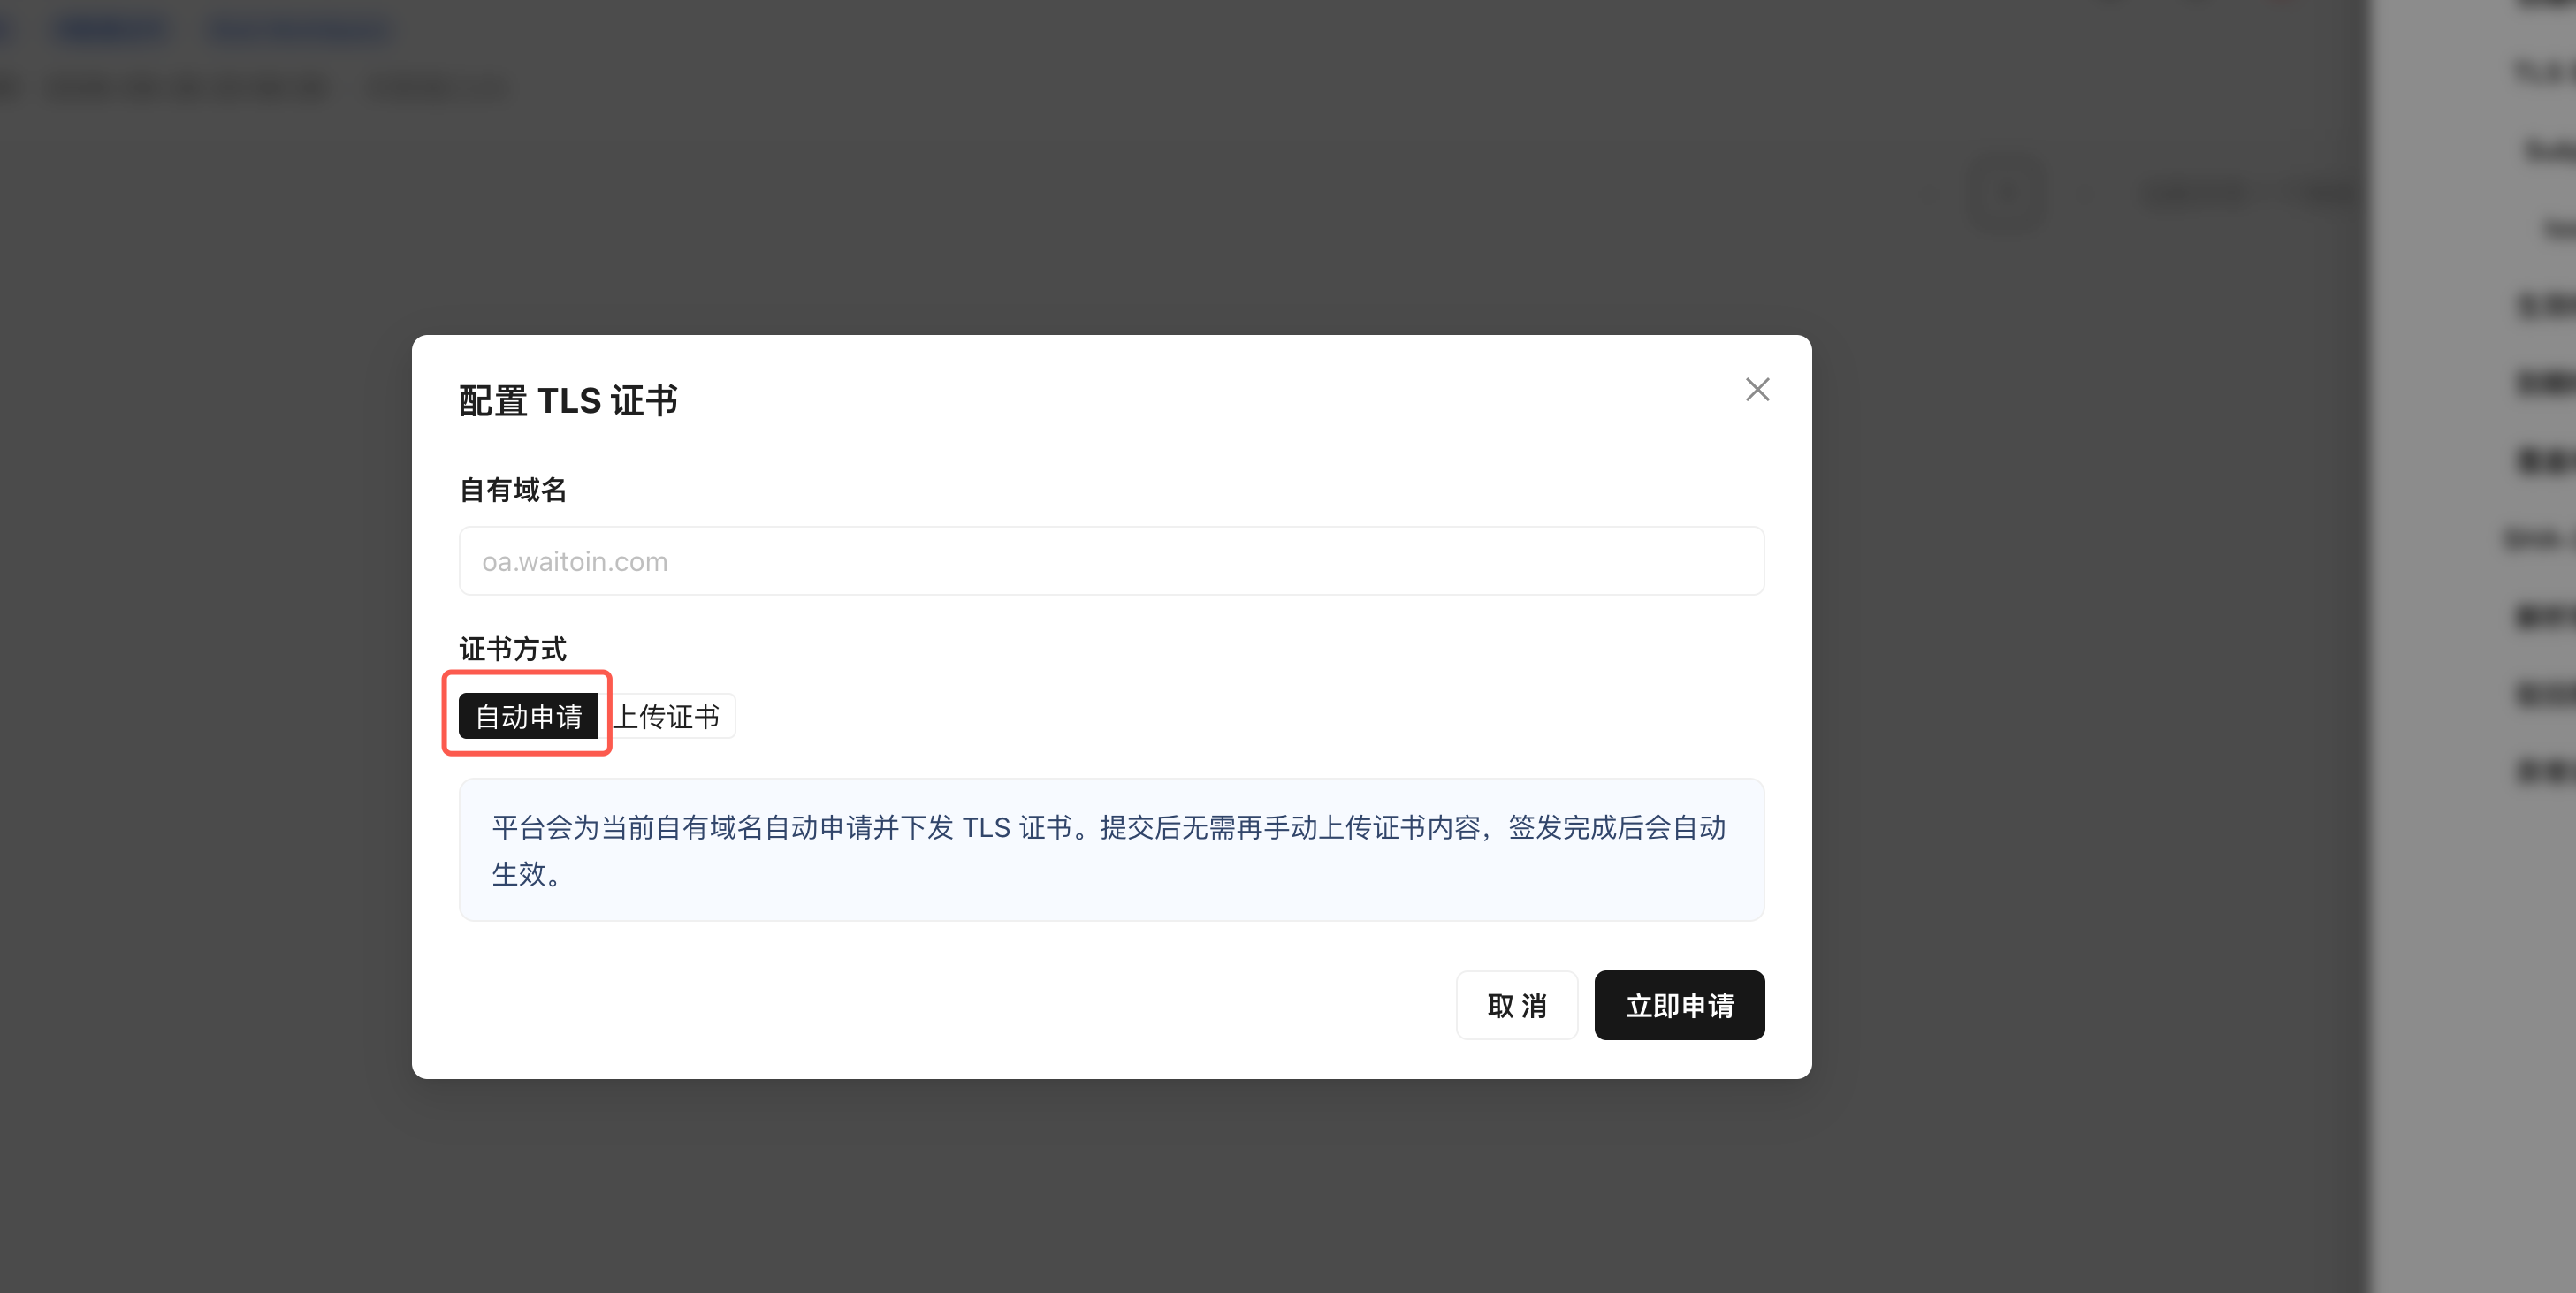
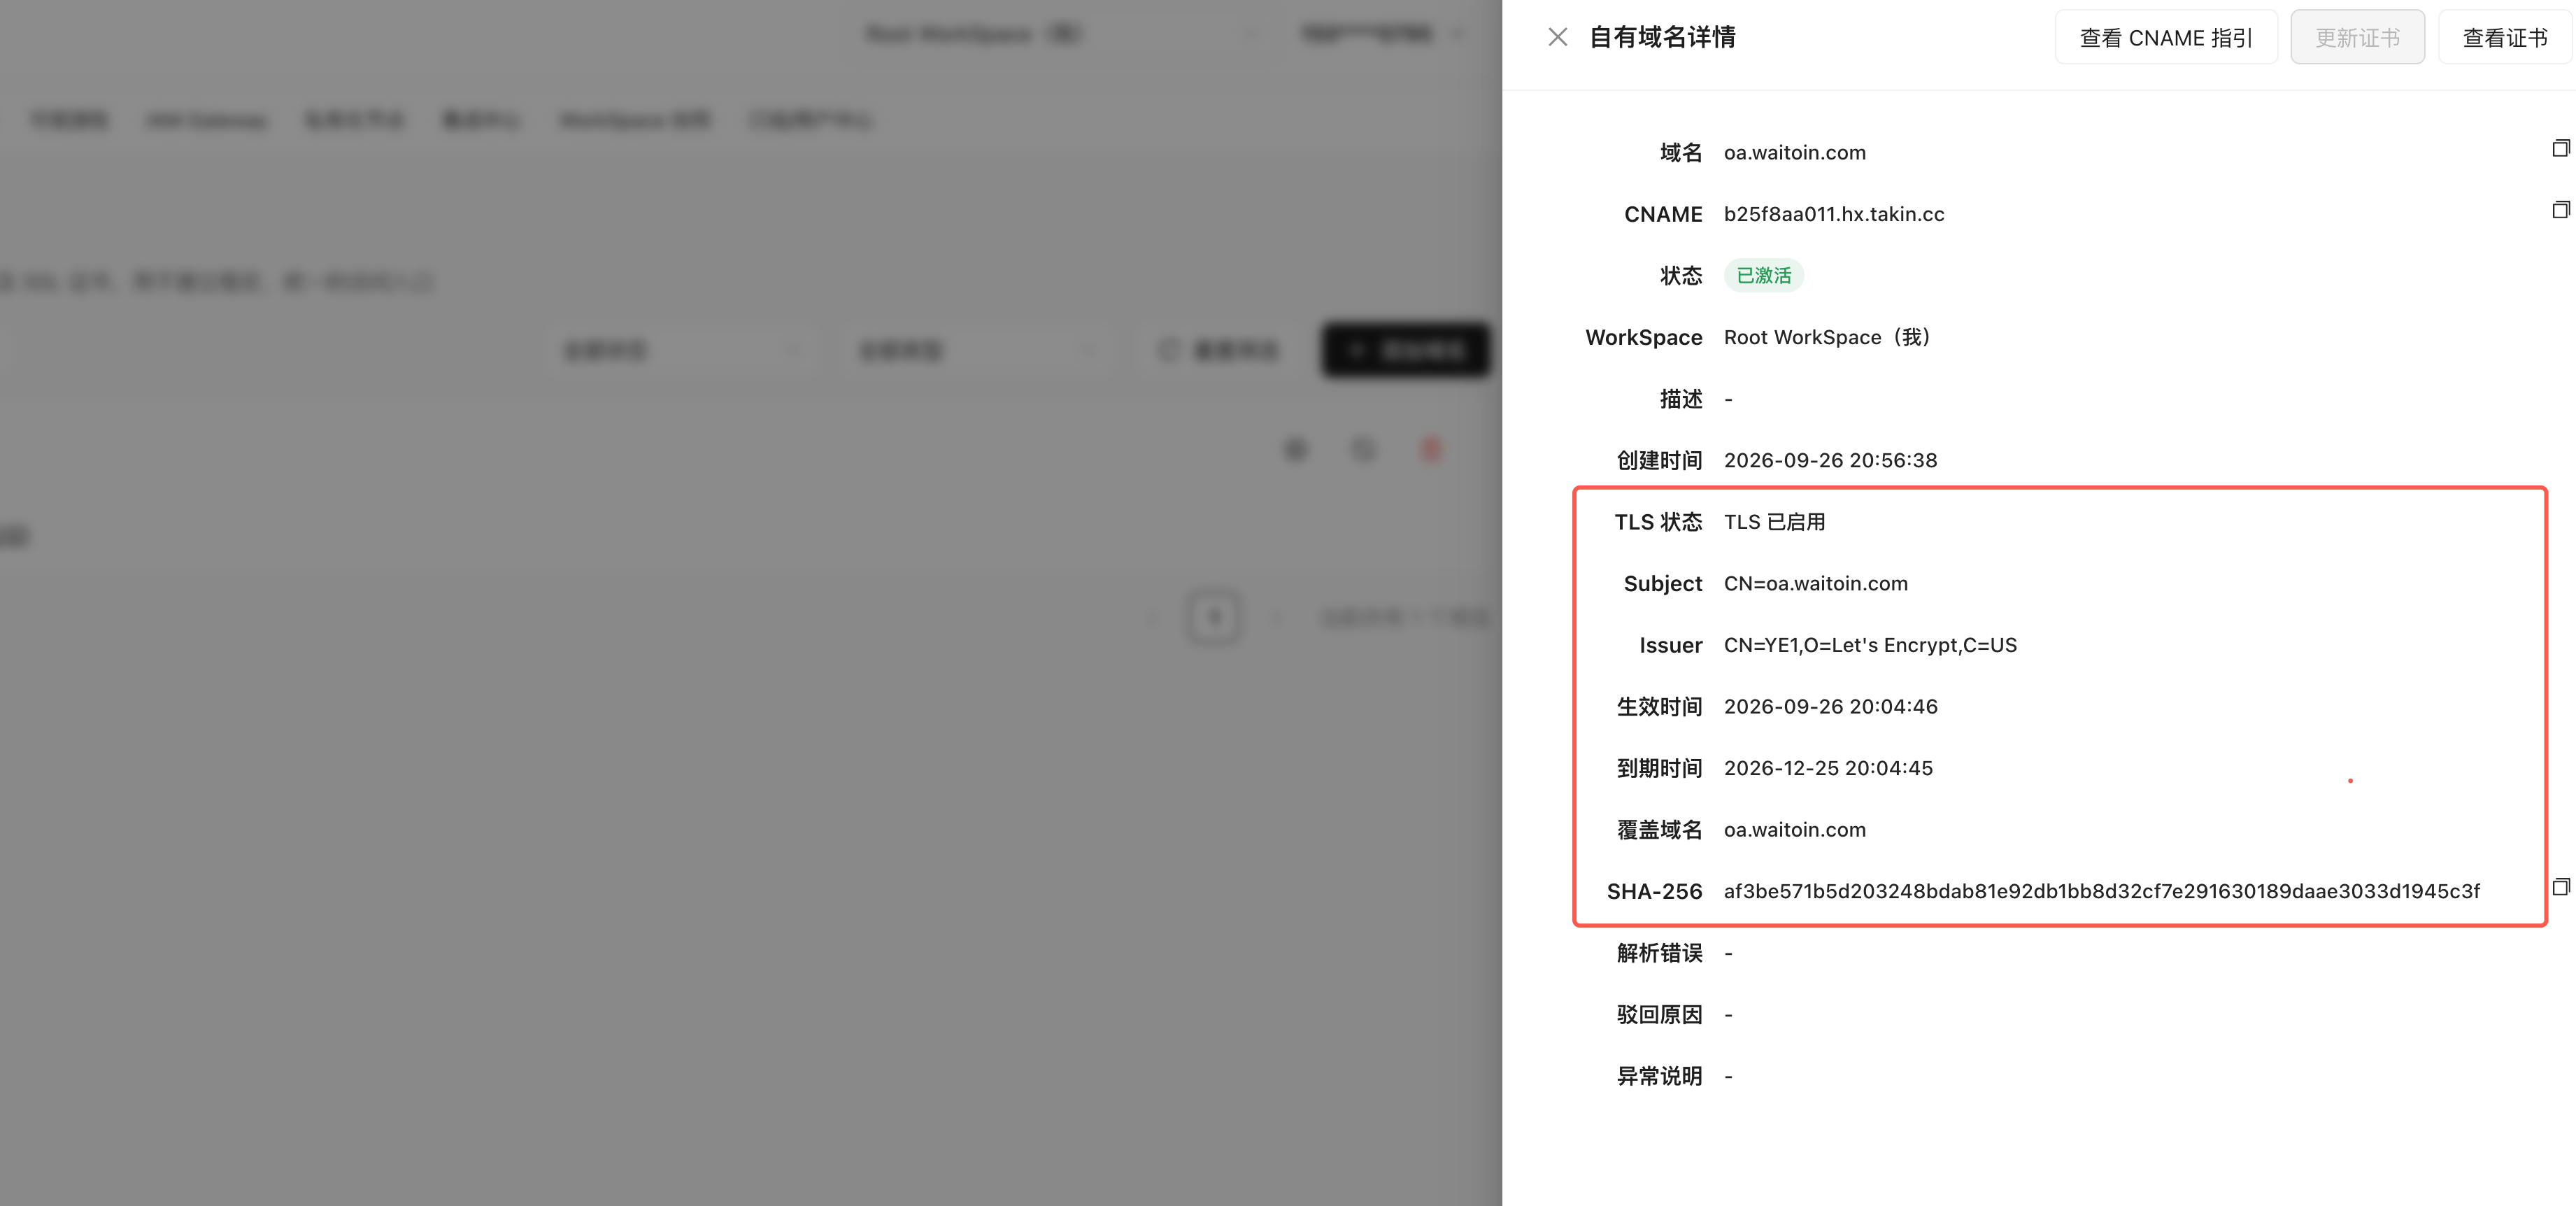
等待 CNAME 解析验证完成后,进入自有域名详情页,点击配置证书,证书方式选择自动申请。 平台会为该域名自动申请、下发 TLS 证书,无需人工上传证书文件,签发后自动生效,等待数分钟完成证书部署。
步骤 3:隧道绑定自有域名
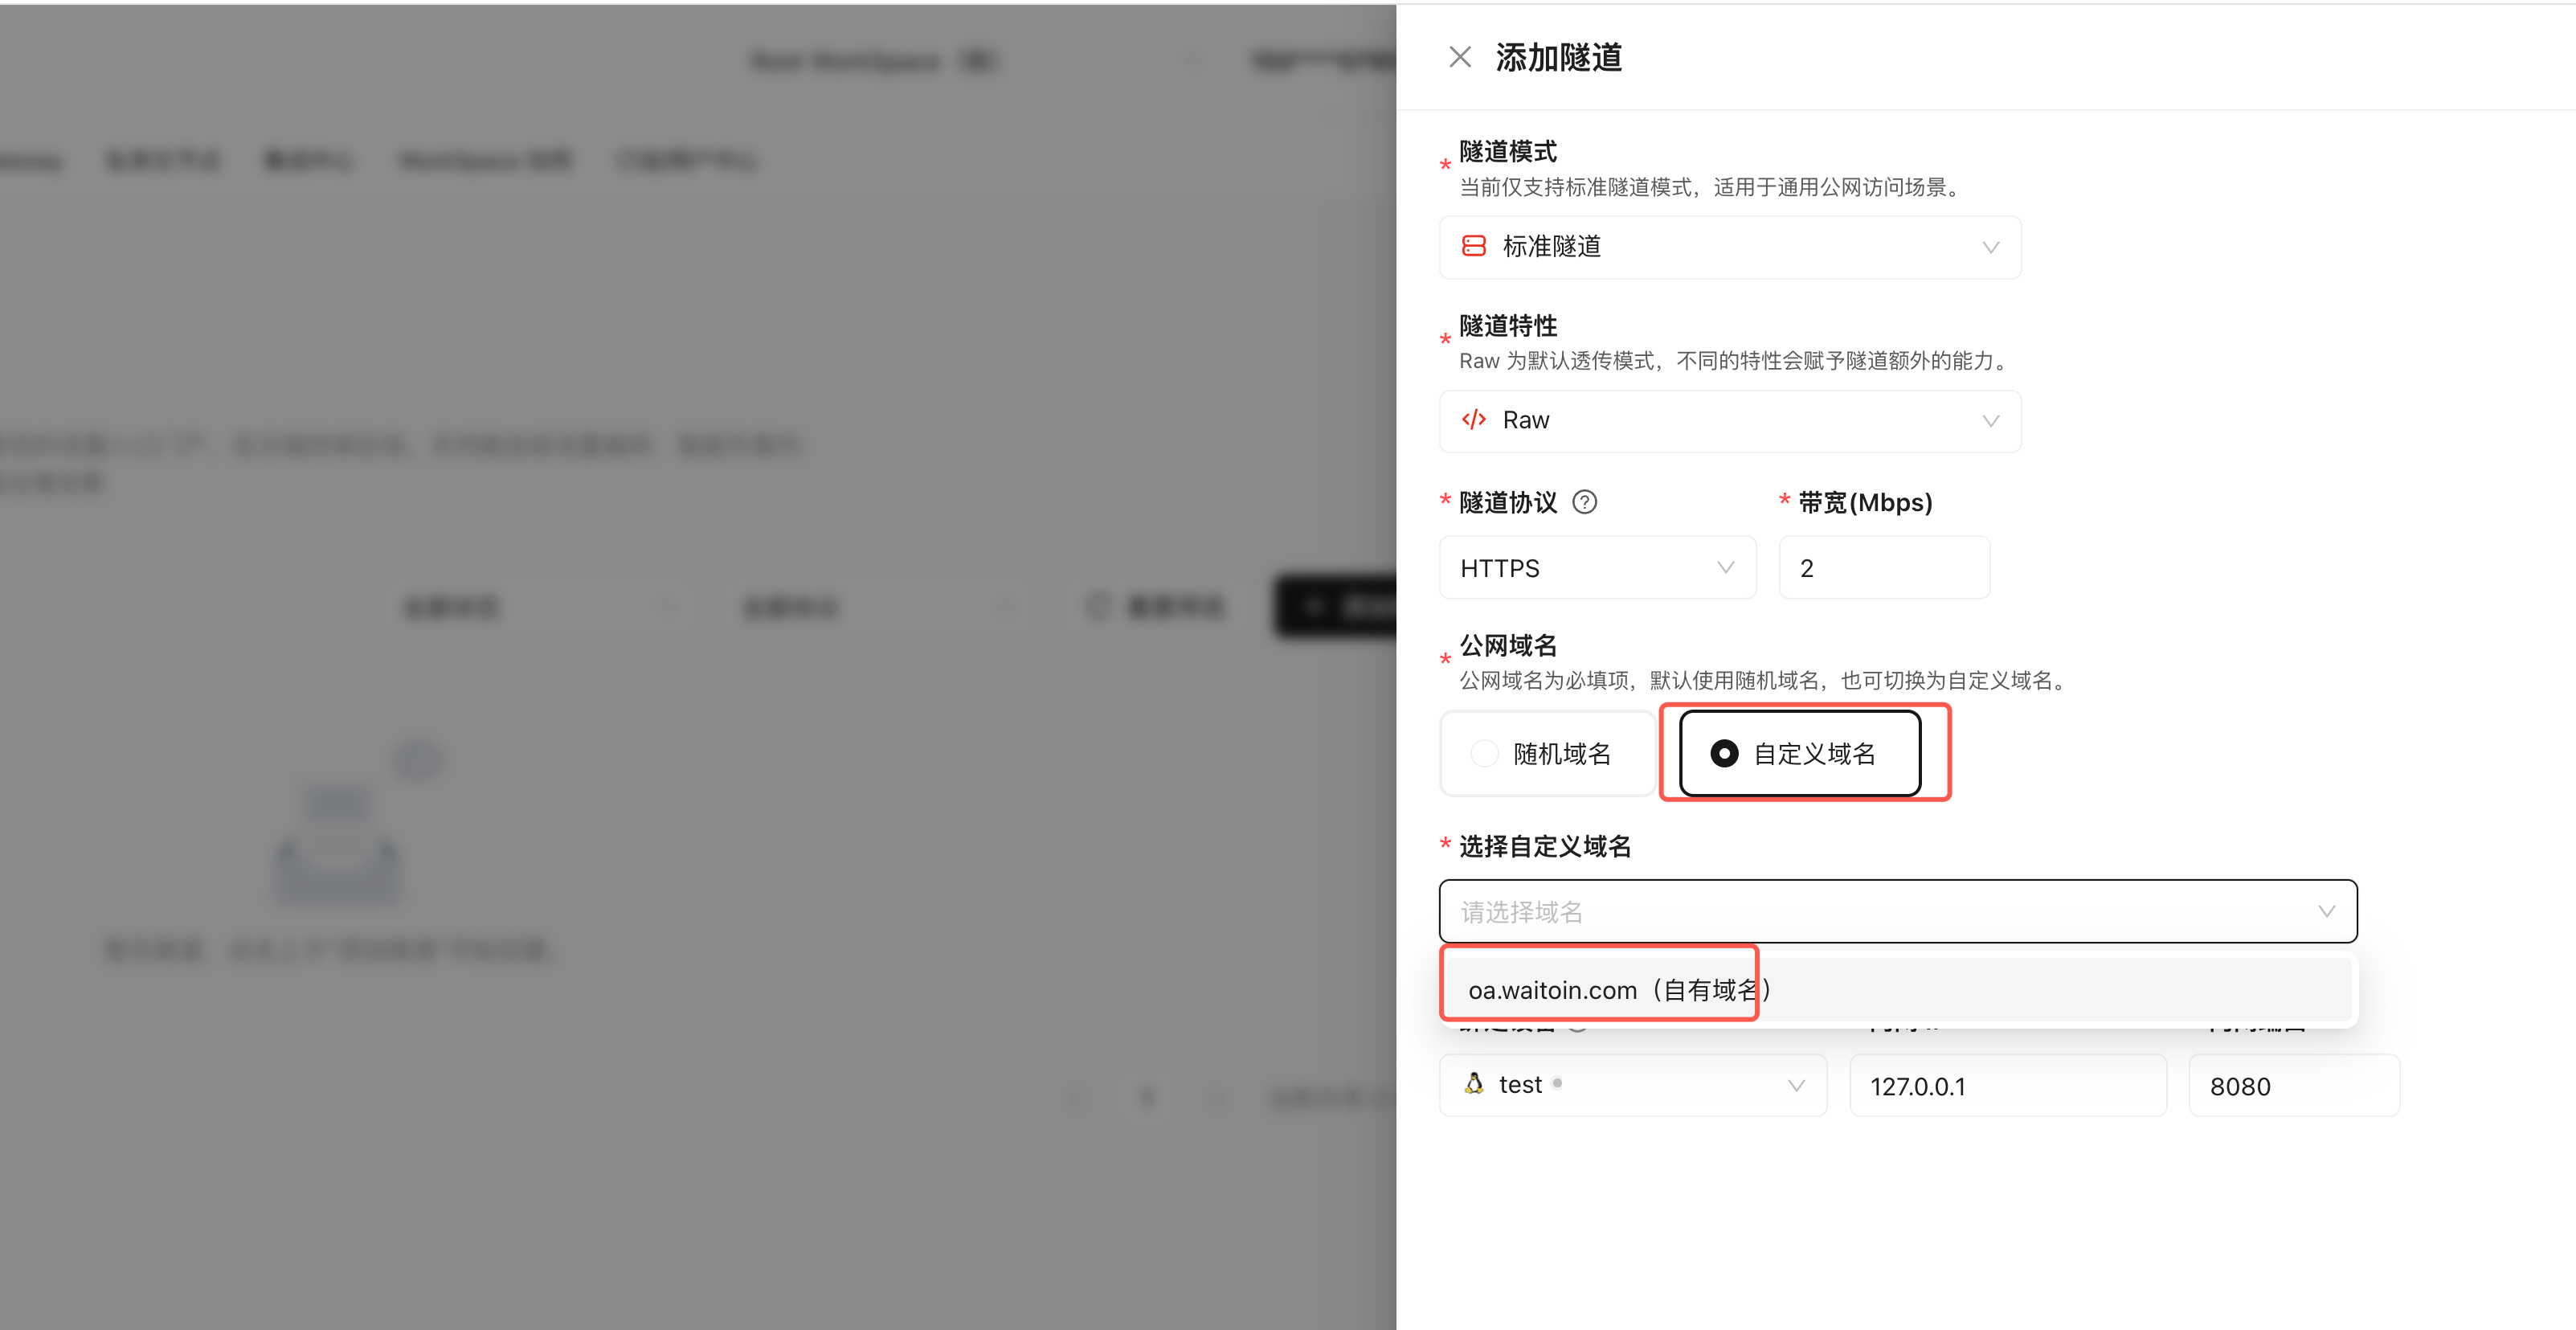
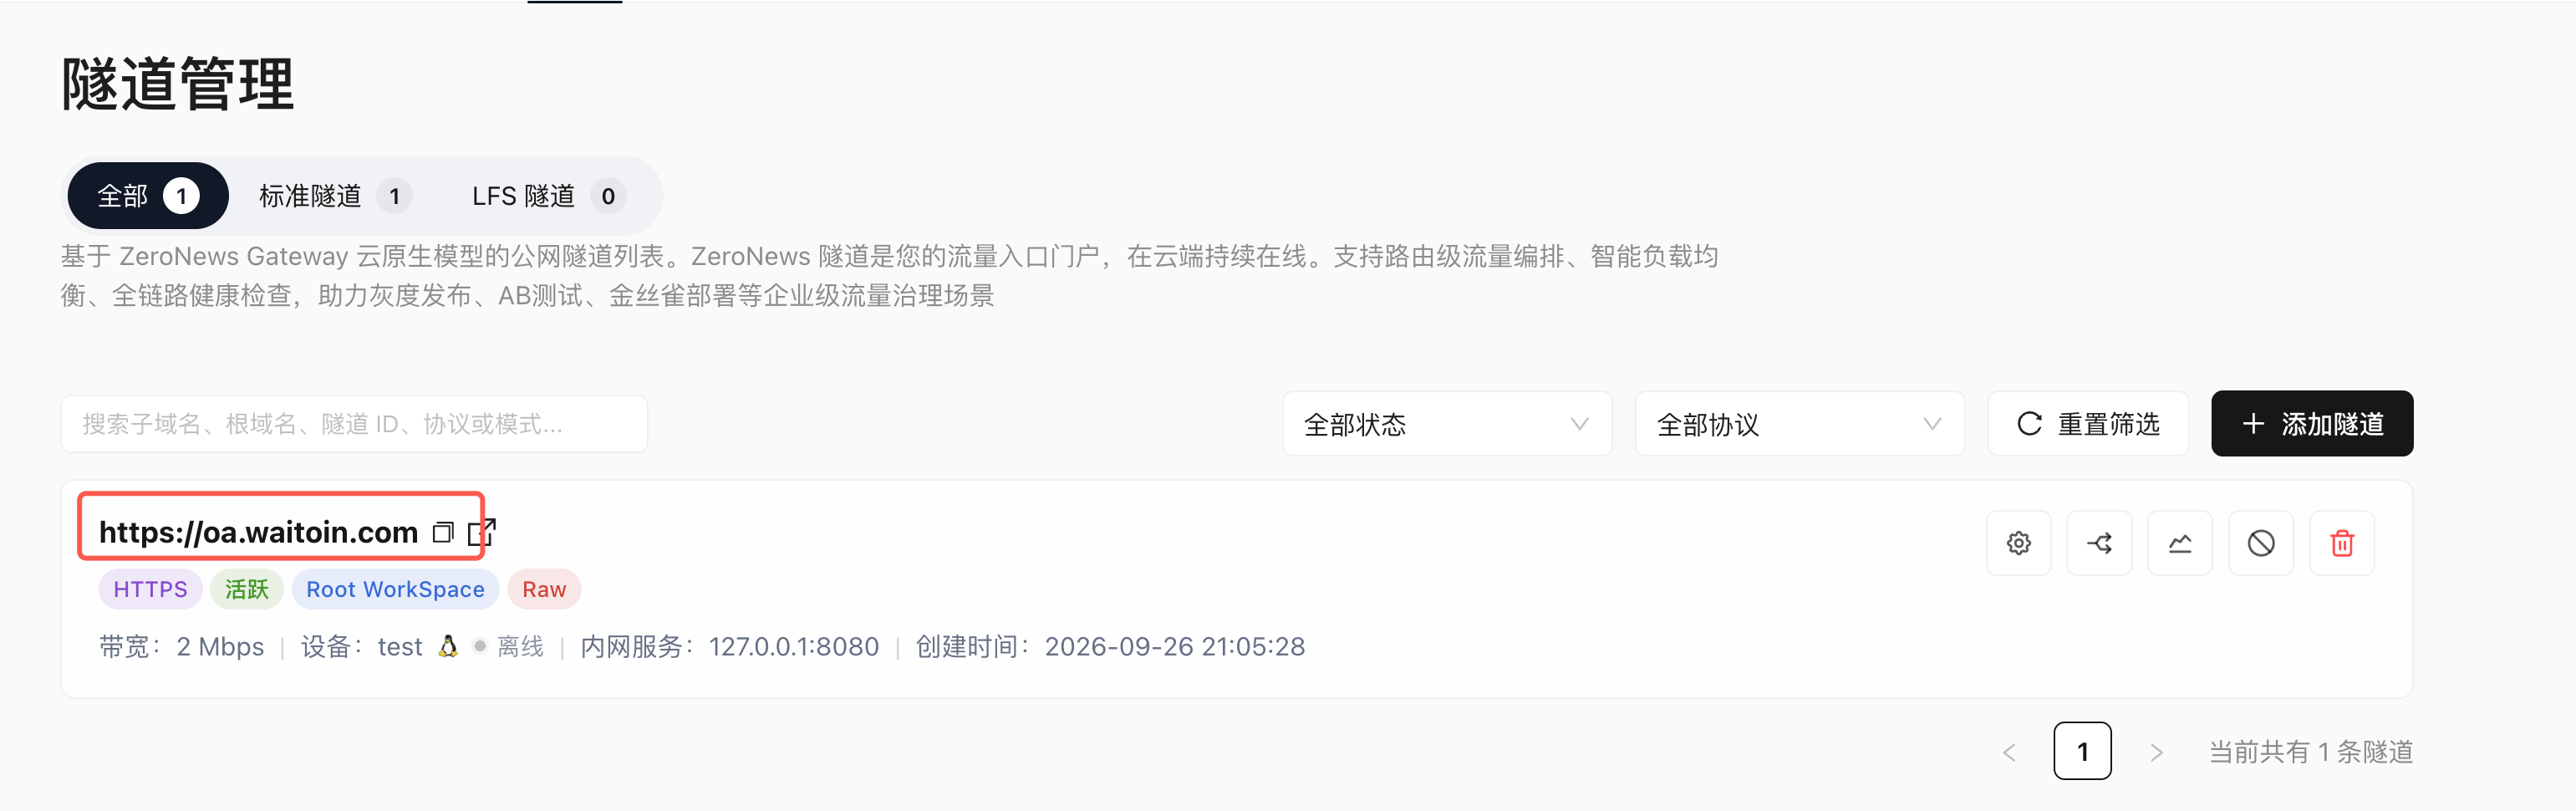
进入控制台隧道管理,新增隧道。公网域名选项切换为【自定义域名】,下拉框选择前面配置完成、状态可用的自有域名。完成隧道其余参数填写,保存隧道配置,即可通过企业自有域名访问内网 Web 业务。
总结
对于正式上线的企业内网业务,不建议长期依赖服务商分配的随机域名。使用企业备案自有域名做内网穿透入口,可以实现:
- 域名归属企业自身,适配企业现有 DNS、IT 审计流程;
- 平台统一处理 HTTPS 证书申请续期,降低中小团队证书运维压力;
- 外网访问地址长期稳定,OA 外网地址、IM 回调、小程序域名等配置无需频繁改动;
- 支持多子域拆分不同业务,一套统一 HTTPS 入口,对内多内网业务分散部署;
- 兼容 IP 黑白名单、路径访问控制等安全策略,做到身份与安全管控兼顾。
重要提醒:域名必须完成 ICP 备案;同时做好网关侧访问策略,只暴露业务必需端口,定期审计访问日志,不要把不必要的管理接口直接对外网开放。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号