医疗云上文档安全:依托腾讯云,通过复制 / 移动加解密阻断病历非法拷贝
原创
医疗云上文档安全:依托腾讯云,通过复制 / 移动加解密阻断病历非法拷贝
原创
用户12337378
发布于 2026-10-10 11:44:56
发布于 2026-10-10 11:44:56
医疗业务上云进程持续加快,电子病历、PACS 影像报告、诊疗方案、患者隐私资料等敏感文档,在云服务器、本地终端、共享目录、移动 U 盘之间频繁流转。医疗机构在享受云上资源弹性扩容、多科室协同访问便利的同时,也面临文档被私自拷贝、迁移外泄的安全风险。内部人员通过 U 盘导出、共享目录拖拽复制等方式,可将明文病历、影像资料带出安全域,一旦发生外泄,将违反《数据安全法》《个人信息保护法》以及医疗数据相关管理规范,给医院带来合规与声誉双重损失。传统的边界防火墙、访问控制仅能管控网络接入,无法对文件复制、移动这类操作做细粒度安全管控,复制 / 移动加解密策略,成为医疗云上文档安全的重要补充手段。
一、医疗云上文档流转的核心安全痛点
医疗机构业务场景复杂,HIS、LIS、PACS 等多系统并存,文档存在多渠道流转路径:医护人员从云共享目录下载病历到本地磁盘、运维人员通过 U 盘备份影像资料、科室之间借助内网共享目录迁移诊疗文档。在缺少文件操作级管控的环境下,只要账号具备文件读取权限,就可以自由复制、移动文档至 U 盘、本地硬盘或者其他共享文件夹。
这类外泄行为往往不依赖黑客攻击,更多来自内部人员违规操作、外包运维人员无意拷贝,隐蔽性极强。即便云上已经做好身份认证、网段隔离,文件一旦被复制脱离受保护安全域,明文数据就完全失去管控。单纯依靠日志审计只能事后追溯,无法在拷贝迁移的过程中阻止敏感数据泄露,这也是医疗行业云上数据防护普遍存在的短板。
二、复制 / 移动加解密功能原理与管控逻辑
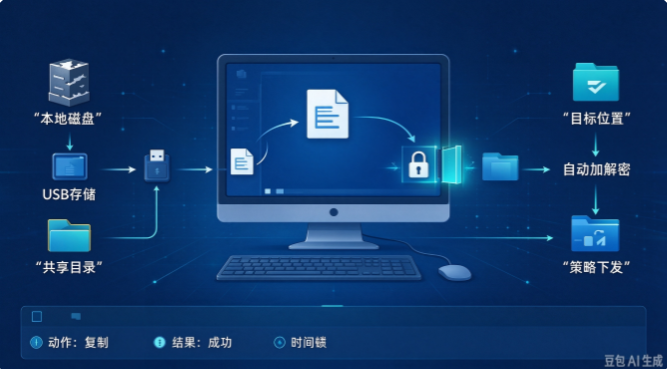
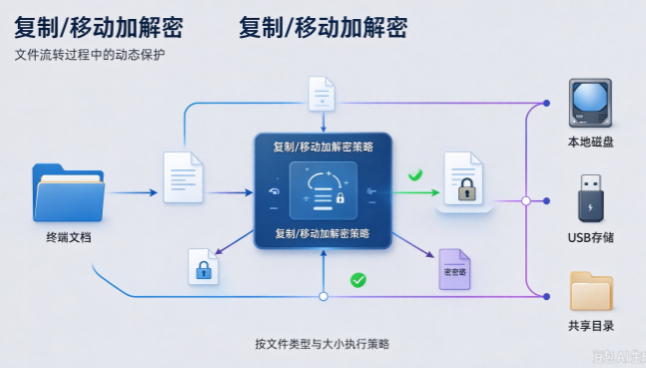
复制 / 移动加解密属于终端文档动态防护策略,面向云上医疗业务配套的内网终端环境启用。开启该安全策略后,系统会对文件复制、移动动作进行拦截并执行动态加解密处理:当文件从本地磁盘、USB 存储、内网共享目录,被复制或移动到目标本地磁盘、USB 存储、共享目录时,系统将按照预设策略自动完成加解密动作。
该策略支持自定义规则,管理员可基于业务需求,指定生效的文件类型,例如 PDF 病历文档、DICOM 影像附件、Word 诊疗记录、Excel 患者台账等;同时支持按文件大小设置管控阈值,对超大影像文件、小型病历附件区分管控,兼顾业务效率与安全。
管控逻辑可以简单概括为:在安全域内部,文档正常访问、编辑,业务流程不受影响;当发生跨位置复制或移动操作时,系统实时校验目标位置是否属于可信区域。若目标位置为非可信存储介质 / 目录,移动或复制出去的文件将保持密文状态,脱离可信环境后无法正常打开;在可信域内迁移文件,则可正常解密使用,不影响院内多科室协同调阅病历、影像资料。
三、腾讯云医疗场景下的落地应用
在腾讯云医疗上云架构中,云主机、云存储、文件存储 CFS 可承载医院的业务系统与文档资源,复制 / 移动加解密策略部署在业务配套的终端侧,和云上身份权限体系形成联动防护。
- 内网共享目录场景:存储在腾讯云文件存储 CFS 挂载的共享目录中的病历文档,医护人员在授权终端正常调阅。如果将文档复制、移动到个人 U 盘,策略自动触发,输出密文文件,U 盘内的资料无法在外部设备打开。
- 本地磁盘与云存储之间迁移:当业务人员将云上同步到本地终端的影像报告,复制到本地其他磁盘分区,系统依据文件类型、大小规则判断是否执行加密,防止资料在本地磁盘随意扩散。
- 外包运维场景管控:运维人员使用 U 盘进行资料巡检时,即便拥有文档读取权限,拷贝出来的病历、诊疗文件为密文,杜绝通过移动存储介质带出患者隐私数据。
策略可以和腾讯云的账号权限、操作审计能力结合,所有复制、移动、加解密动作都会生成审计日志,上传至云上日志平台,管理员可随时检索、告警,实现操作可审计、行为可追溯。
四、落地实施注意事项
在医疗场景部署复制 / 移动加解密策略,需要提前梳理业务流转链路,区分可信存储区域与外部介质。结合文件类型、文件大小配置策略,避免将影像大文件设置不必要的加密规则,影响 PACS 阅片效率。上线前做好业务测试,保障 HIS、PACS 等核心业务软件读写不受影响,同时对医护、运维人员开展安全培训,了解文档拷贝管控规则。
结语
医疗上云打通了数据协同的通道,但文档复制、移动带来的数据外泄风险随之增加。依托腾讯云的云上基础设施,搭配复制 / 移动加解密能力,在文件拷贝迁移的关键节点实施动态加密管控,不再仅仅依靠边界防护,实现 “可读不可随意带走”,从操作层面阻断病历、影像资料非法拷贝,帮助医疗机构满足医疗数据合规要求,守住患者隐私安全底线。
编辑:小七
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号