机房内网隔离场景:网口温湿度变送器安全接入方案实践
原创
机房内网隔离场景:网口温湿度变送器安全接入方案实践
原创
盛世宏博科技
发布于 2026-10-10 16:02:27
发布于 2026-10-10 16:02:27
机房内网隔离场景:网口温湿度变送器安全接入方案实践
物联网 · 盛世宏博 · 机房内网隔离、网口温湿度变送器、安全接入、工业网闸
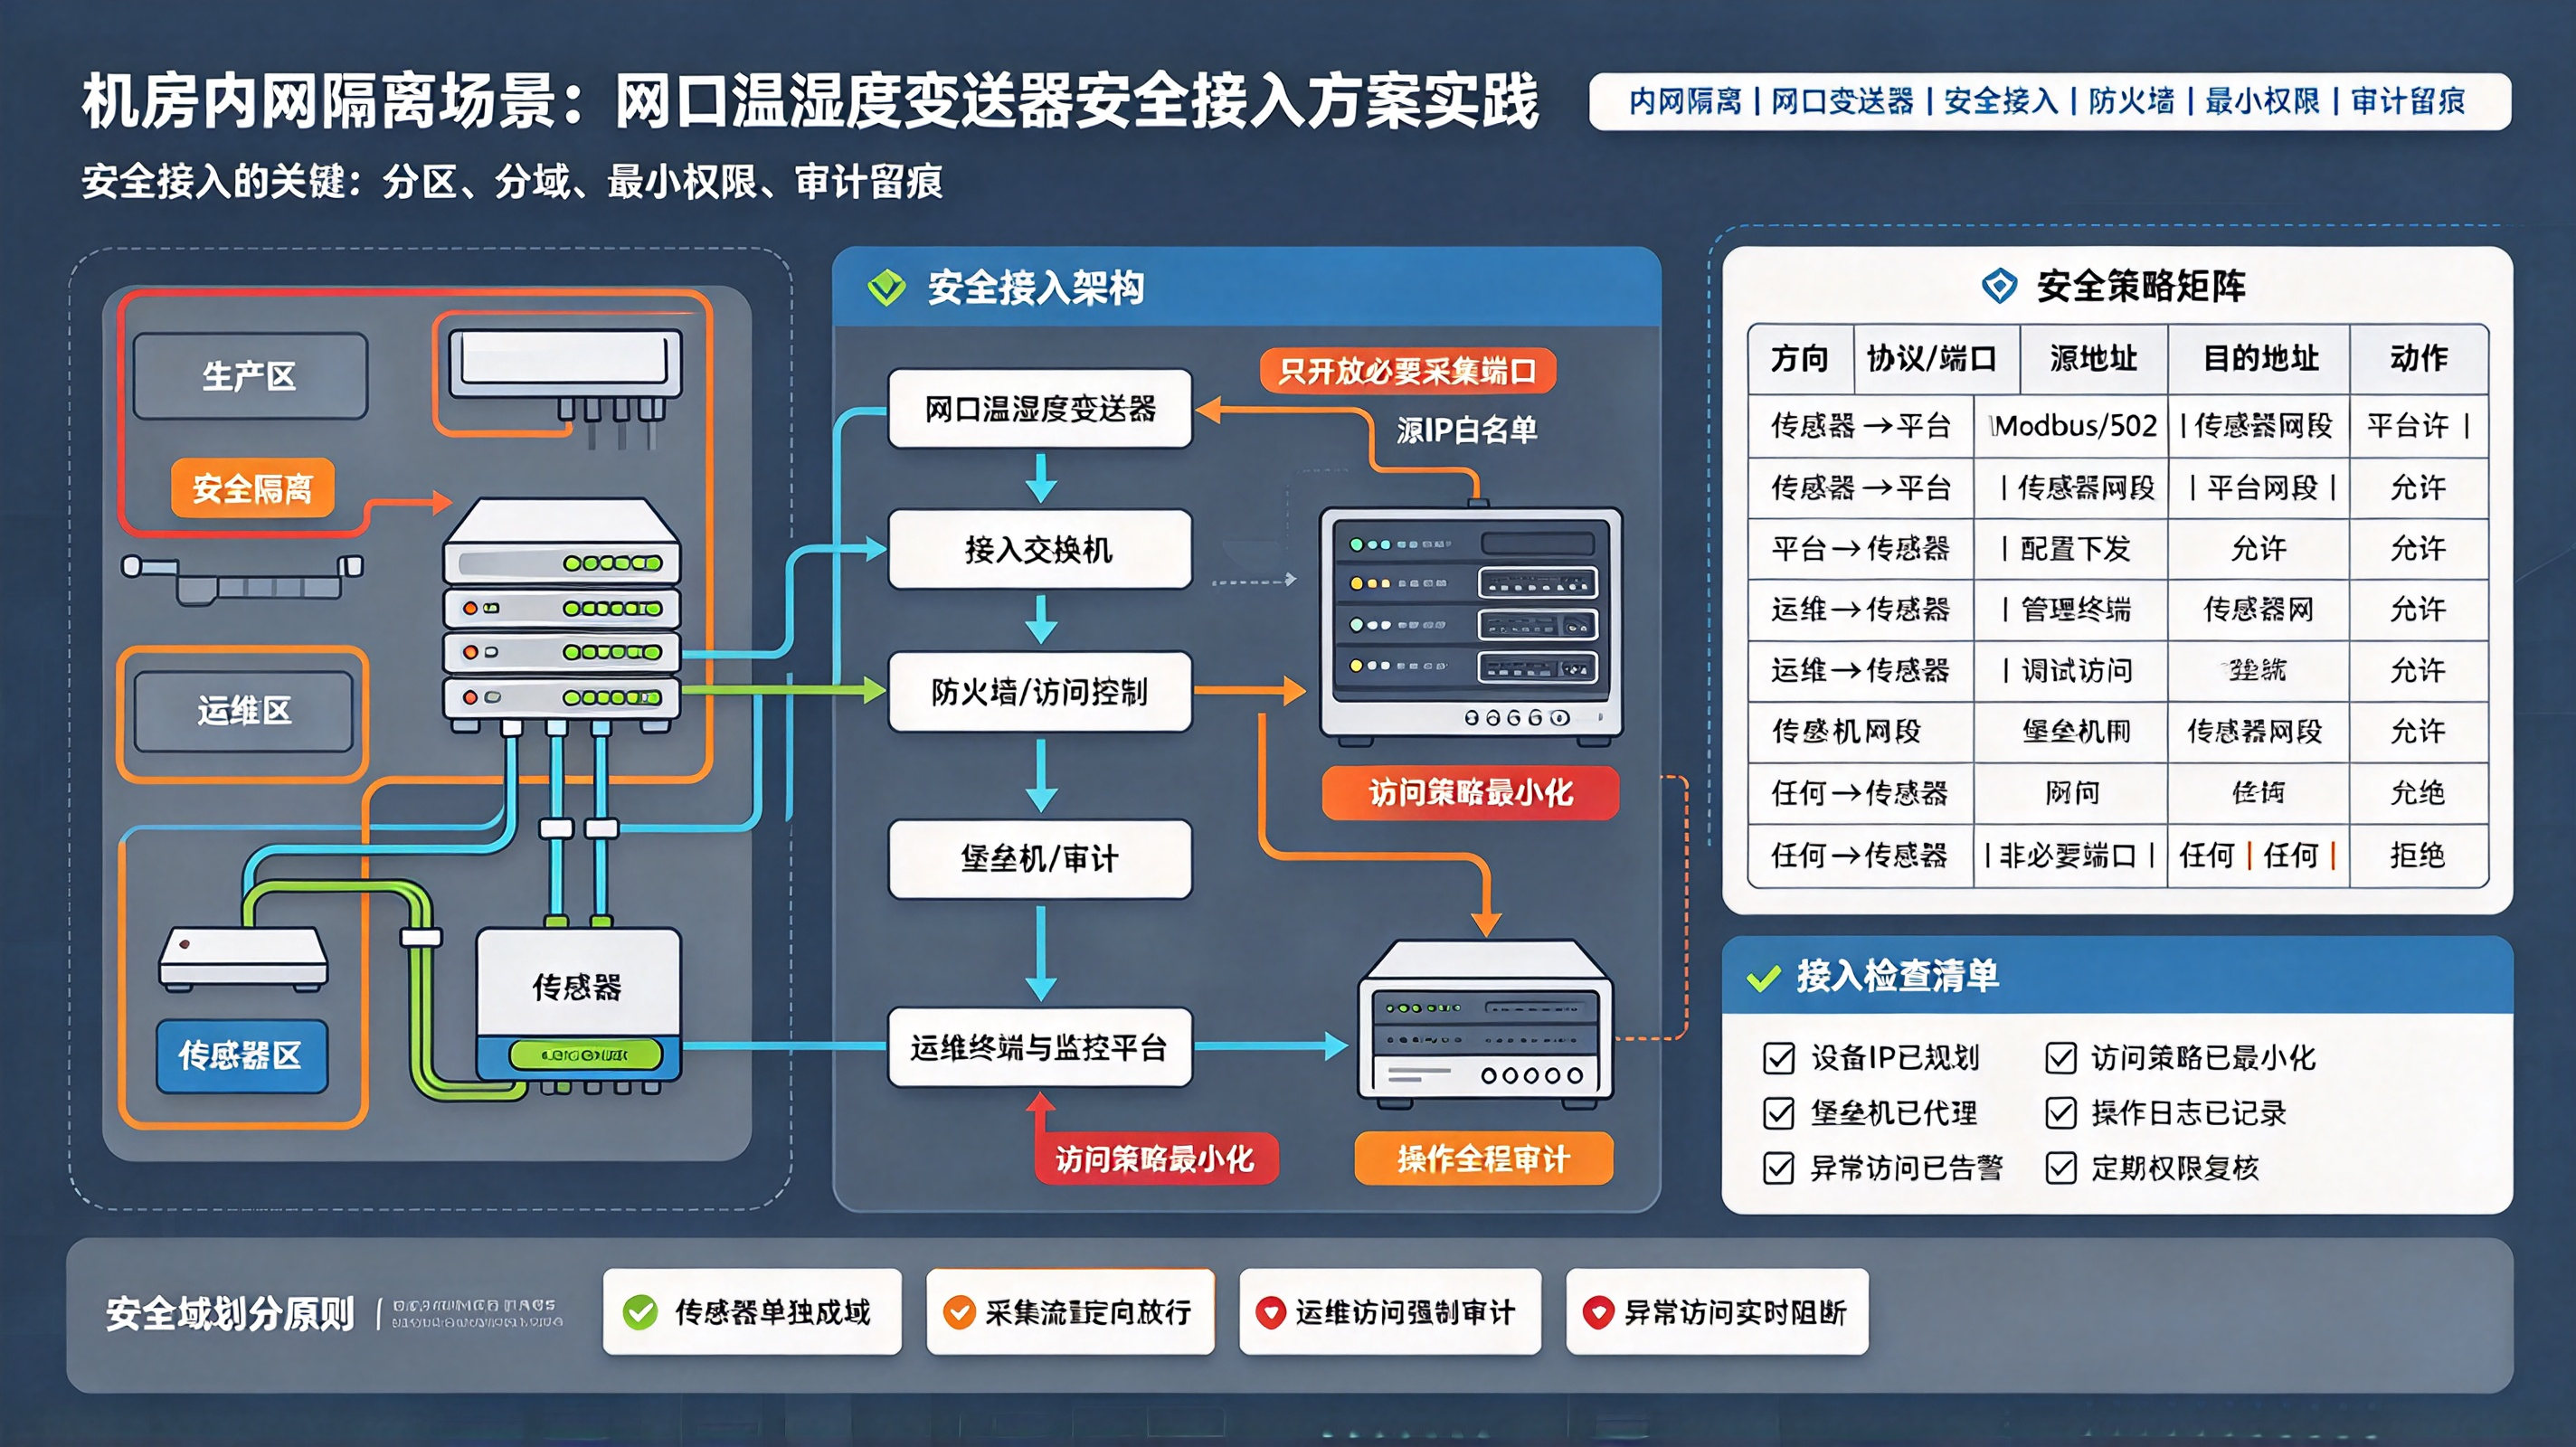
近期在调试一套工业环境监控系统时,遇到了关于Modbus连接保持的问题。这次场景比常规机房更复杂:某金融数据中心生产网按等保三级做了强隔离,分为生产业务网、运维管理网、工控采集网三个安全域,108个网口温湿度变送器部署在工控采集网,但环境监测平台部署在运维管理网,两端物理隔离,不能直接互通。同时安全审计要求"采集设备不可被生产网反向访问、采集流量不得跨域透传裸协议"。从方案评审到上线跑了近一个月,这篇把隔离架构、网闸策略、身份鉴权、防横向渗透的完整做法拆开讲。
一、现场网络分区与约束
安全域 | 用途 | IP段 | 互通策略 |
|---|---|---|---|
生产业务网 | 业务服务器集群 | 10.10.0.0/16 | 禁止一切采集设备接入 |
运维管理网 | 监控平台、堡垒机 | 172.16.0.0/16 | 可访问工控网经网闸代理 |
工控采集网 | 传感器、边缘网关 | 192.168.80.0/24 | 纯二层,无外联路由 |
安全基线要求(来自等保三级+行内规范)
- 工控采集网禁止直连互联网,禁止DHCP,全静态IP
- 网口温湿度变送器不支持账号体系,需做设备指纹绑定
- Modbus TCP端口(502)不允许跨域直通,必须经应用层代理
- 管理网到采集网仅允许单向数据拉取,反向连接一律丢弃
- 所有采集流量需可审计、可溯源到设备IP+端口+事务ID
- 单台传感器被攻破后,攻击面不能扩散到生产网或其他机柜
二、错误方案与翻车回顾
第一版设想(被安全评审打回)
工控采集网 192.168.80.x  ←→  路由器做NAT  ←→  运维管理网
所有变送器开502端口,平台直接Modbus TCP轮询被打回理由:
- NAT穿透等于把Modbus协议原样暴露到管理网,违反"裸协议不得跨域"
- 变送器无认证,任意主机扫到502端口即可读寄存器,存在伪造数据风险
- 一旦管理网某台主机失陷,可反向探测整个采集网,横向移动路径清晰
三、最终安全接入架构
3.1 三层隔离架构
┌─────────────────────────────────────────────┐
│              运维管理网 172.16.x.x            │
│   环境监测平台 │ 审计日志系统 │ 堡垒机         │
└───────────────────┬─────────────────────────┘
                    │ 仅允许应用层HTTP/HTTPS代理
                    │ (非502端口,白名单源IP)
          ┌─────────▼─────────┐
          │   工业网闸(正向)    │  ← 单向光闸,物理层单向
          │  协议剥离+重封装    │
          └─────────┬─────────┘
                    │ 仅出采集数据JSON,不出Modbus
┌───────────────────▼─────────────────────────┐
│            工控采集网 192.168.80.0/24          │
│  108个RJ45温湿度变送器 │ 3台边缘采集网关        │
│  纯二层隔离 │ 无默认网关 │ ACL全封闭            │
└──────────────────────────────────────────────┘
3.2 核心组件分工
组件 | 位置 | 作用 |
|---|---|---|
边缘采集网关×3 | 工控采集网侧 | 并发轮询108个变送器Modbus TCP,做协议归一化 |
工业正向网闸 | 两域之间 | 物理单向,仅允许采集网→管理网数据流 |
协议代理服务 | 管理网侧 | 接收网闸推送的JSON,转REST API给平台 |
设备指纹库 | 管理网 | IP+MAC+序列号三元绑定 |
审计旁路 | 管理网 | 镜像网闸流量做全量日志 |
四、关键安全设计细节
4.1 设备指纹绑定(解决变送器无账号问题)
工控采集网内,每个变送器做三元组固化:
IP地址      192.168.80.11
MAC地址     00:1A:2B:xx:xx:11
设备序列号  SHHB-TH-RJ45-2025-0087
边缘网关启动时做校验:
- IP与MAC不符 → 拒绝轮询,标记"仿冒风险"
- MAC与序列号不匹配台账 → 写入审计告警
- 新MAC出现 → 阻断并通知安全运营
💡 相当于给"无脑Modbus设备"套了一层零信任身份层。
4.2 协议剥离:Modbus不出采集网
传统做法是跨网透传502端口,这里改成:
采集网内:网关 ↔ 变送器 走原生Modbus TCP(502)
网闸出口:网关把每帧结果转成结构化JSON
          {
            "dev_sn": "SHHB-TH-RJ45-2025-0087",
            "ip": "192.168.80.11",
            "temp": 22.35,
            "rh": 51.2,
            "ts": 1736401200000,
            "q": 1
          }
管理网侧:平台只看到HTTPS REST接口,看不到任何Modbus帧效果:即使管理网被渗透,攻击者也无法触碰502端口,无法伪造传感器原始协议。
4.3 单向网闸策略
方向 | 是否允许 | 说明 |
|---|---|---|
采集网→管理网 | ✅ | 仅JSON数据流,白名单端口8443 |
管理网→采集网 | ❌ | 物理光闸阻断,平台下发指令走独立管控通道 |
采集网→互联网 | ❌ | 无默认网关,交换机ACL全拒 |
生产网→采集网 | ❌ | 路由层面不可达 |
4.4 平台反向控制怎么处理
恒温恒湿机需要平台下发改设定值,但管理网不能直连采集网设备。
解法:采用"指令落盘+网闸反向摆渡(人工审批型)"机制
平台生成指令文件 → 落审计区 → 安全员审批 → 反向网闸(离线摆渡)
→ 采集网网关解析 → 下发给一体机
普通数据走正向光闸秒级,控制指令走审批摆渡,满足等保"高安全域向低安全域写操作需审计可控"。
4.5 VLAN + ACL 双重收紧
工控采集网内部再切3个VLAN:
- VLAN 80:机柜前出风面传感器(36个)
- VLAN 81:机柜后出风面传感器(36个)
- VLAN 82:冷通道顶部+地板下(36个)
交换机ACL规则示例:
permit tcp host 192.168.80.1 host 192.168.80.11 eq 502   // 网关到传感器
deny ip any any                                          // 其余全禁
同VLAN内传感器之间也禁止互访,防横向探测。
五、踩坑实录
坑1:网闸JSON吞吐瓶颈
现象:108个点10s一轮,正向网闸初期丢包率2.3%,平台数据缺帧。
原因:每点单独打一个JSON包过网闸,每秒10+小包,网闸应用层上下文切换打满。
解法:
- 边缘网关做批量打包,每1s合并一次,单包含100+点数据
- 单包上限控制在8KB内,避免分片
- 启用网闸批量模式后,丢包率降至0.002%
坑2:变送器MAC漂移触发误告警
现象:运维换了一台故障传感器,新设备配同IP,平台狂报"仿冒风险"。
原因:台账更新滞后,新设备序列号未录入指纹库。
解法:
- 建立CMDB联动流程,资产入库即写指纹库
- 替换设备走"下线-登记-上线"三步审批
- 临时豁免窗口仅开放15min
坑3:网闸时间不同步导致审计错位
现象:安全审计系统发现采集时间戳和管理网日志差8s,溯源时对不上。
原因:工控采集网禁止连外网NTP,网闸两侧时钟各自漂移。
解法:
- 管理网NTP服务器作为主源
- 网闸内置时钟同步模块,每日校准
- 采集网网关通过网闸回传通道同步管理网时间(仅时间报文,非数据流)
坑4:扫描器误扫采集网
现象:安全团队漏洞扫描器默认扫到管理网同段,误配置扫进172.16网段后尝试路由到192.168.80.0,全部超时但产生大量日志。
解法:
- 扫描器加白名单黑名单策略,禁止目标含工控网段
- 交换机端口开启
storm-control - 审计系统对"管理网主动访问采集网"行为做红色告警
坑5:HTTPS证书轮换导致代理中断
现象:管理网代理服务用内部CA签的证书,年度轮换后平台连不上。
解法:
- CA根证书预置到平台信任库
- 代理服务支持双证书热加载(新旧并存7天)
- 证书到期前30天自动工单提醒
六、上线后安全与运行指标
项目 | 要求 | 实测 |
|---|---|---|
跨域Modbus裸协议暴露 | 0 | 0端口透传 |
采集数据完整率 | ≥99.9% | 99.98% |
正向数据延迟 | <2s | 0.8s |
仿冒设备拦截率 | 100% | 100% |
采集网出方向流量 | 0字节 | 0 |
审计日志覆盖率 | 全量 | 100% |
漏洞扫描可达性 | 不可达 | 全段不可达 |
等保测评相关项 | 三级通过 | 通过 |
七、与常规机房方案的对比
维度 | 普通机房方案 | 内网隔离安全方案 |
|---|---|---|
通信方式 | 平台直连Modbus TCP | 网关采集+网闸代理 |
协议跨域 | 502端口透传 | JSON重封装,无裸协议 |
设备认证 | 无 | IP+MAC+SN三元绑定 |
反向控制 | 直接下发 | 审批摆渡 |
横向移动风险 | 高 | 近乎归零 |
审计能力 | 基础日志 | 全量可溯源 |
适用场景 | 普通企业机房 | 金融/政务/等保三级 |
八、关键经验
- 工控采集网的安全核心不是防火墙规则,是"协议不出域",Modbus这种无认证协议一旦跨域就是敞开口子。
- 给无账号的变送器做IP+MAC+序列号三元指纹,是低成本零信任落地方式。
- 正向光闸做数据上行、审批摆渡做控制下行,把"读"和"写"按安全等级拆开,比双向防火墙更干净。
- 采集网内还要再分VLAN+同段互禁,别以为隔了网闸就万事大吉,内部横向也要堵。
- 时间同步、证书轮换、CMDB联动这些"运维小事",在内网隔离场景会变成审计合规的硬伤,必须前置设计。
- 等保三级不是加几台防火墙就行,是要把数据流向画成物理单向图,再倒推每个组件的职责。
九、关键词
机房内网隔离、网口温湿度变送器、安全接入、工业网闸、Modbus TCP、协议剥离、设备指纹、等保三级、单向光闸、工控采集网、零信任、审计溯源
物联网 #机房监控 #内网隔离 #网口温湿度变送器 #工业网闸 #ModbusTCP #等保三级 #工控安全 #零信任 #环境监测 #工业物联网
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号