文件加密软件:从业务场景拆解加密方案适配逻辑
原创

很多企业在数据保护项目落地阶段,会直接采购文件加密软件,但上线后才发现,加密方案和自身业务流程冲突,出现图纸打不开、跨部门协作受阻、外发文件失控等问题。
文件加密并非一套方案适配全部业务,需要结合业务流转路径,匹配对应的加密机制。本文从业务流转场景视角,客观拆解不同加密模式的适用条件、存在局限以及落地校验要点。
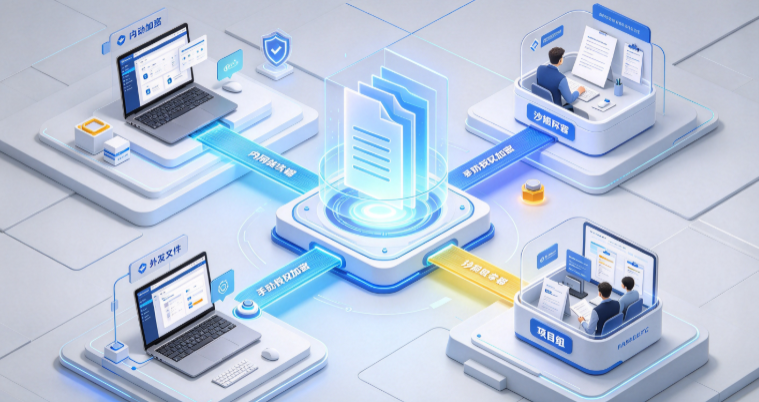
一、三类主流文件加密机制,适配不同业务流转
1. 透明自动加密
该模式针对终端本地文档,文件在创建、编辑保存时自动完成加密,全程不需要人工手动操作。在授权终端内,用户可正常打开、编辑文件;当文件脱离授权终端环境,未授权设备打开则无法读取内容。
适用场景:企业内部高频编辑的文档、源代码、设计图纸,文件主要在内网内部流转。
2. 手动授权加密
由操作人员按需选择文件,手动执行加密操作,可单独设置文件访问权限、打开时效、水印策略。文件外发给到合作方时,可管控对方的复制、打印、二次转发权限。
适用场景:对外交付的项目资料、商务方案,需要管控外部接收方使用权限。
3. 沙箱环境加密
依托独立保密沙箱容器,在沙箱内创建和编辑的所有文件,都会在容器内自动加密,文件无法随意导出到容器外的本地磁盘。沙箱内支持常规编辑操作,一旦脱离沙箱环境,文件无法正常使用。
适用场景:核心涉密项目组,高密级资料集中办公场景。
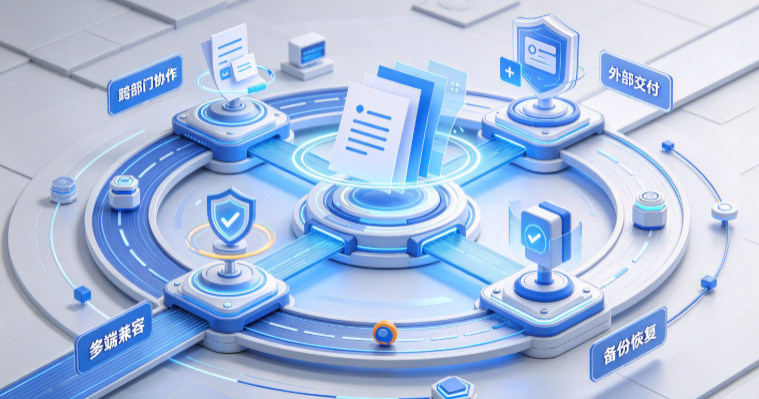
二、业务流程里容易踩中的 4 个适配矛盾
- 跨部门协作矛盾:部分部门需要互相传递加密文件,若权限划分过于粗放,会造成全员可读取核心资料;权限过细,又会增加大量解密审批,拖累办公效率。
- 外部交付矛盾:对外发送加密文件,外部合作方需要安装客户端才能打开文件,部分合作单位不允许部署额外软件,导致资料无法交付。
- 多终端兼容矛盾:企业同时存在 Windows、信创、macOS 等终端,不同操作系统下加密文件的读写、预览能力存在差异,上线前缺少测试会引发业务中断。
- 备份冲突矛盾:加密后的文件直接备份,若备份系统未加入授权白名单,备份文件会变成无法打开的密文,影响灾难恢复。
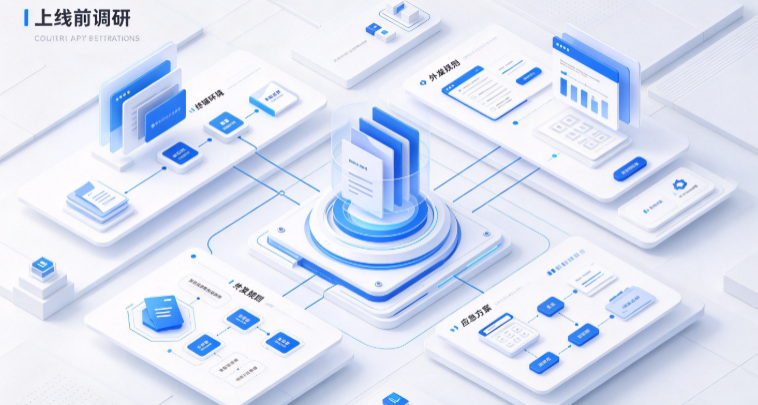
三、落地前,需要完成的业务调研清单
- 梳理文件流转路径:区分文件是仅内网流转,还是需要频繁对外分发;统计高频文件类型,如文档、图纸、代码等。
- 统计终端环境:盘点企业内部操作系统种类、服务器、NAS 存储等设备,确认加密模块的兼容范围。
- 明确外发规则:提前制定外发文件审批流程,定义哪些文件允许外发、外发的时效与权限。
- 制定应急方案:设计密钥备份、故障解密流程,避免密钥异常导致大批量文件无法打开,造成业务停滞。
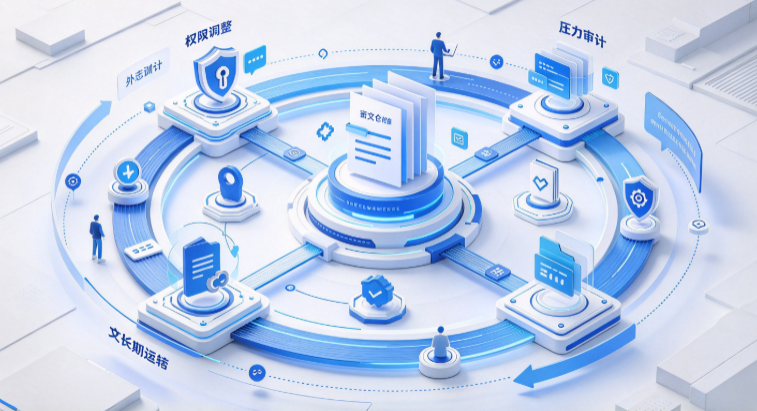
四、运维阶段的长期管控要点
文件加密系统上线不是一次性项目,需要持续维护:
- 密钥管理:做好密钥分级存储与备份,密钥是加密体系的核心,一旦丢失,密文文件难以恢复。
- 权限动态调整:人员岗位变动、员工离职时,及时回收对应解密权限,防止权限遗留风险。
- 日志审计:留存文件解密、外发、拷贝操作日志,出现泄露事件时,用于行为追溯。
- 定期压力测试:定期测试大批量文件加密、解密场景,评估系统性能,避免业务高峰期卡顿。
五、结语
文件加密软件属于数据防护体系中的技术组件,不存在万能的加密方案。选型的核心不是追求加密能力越强越好,而是匹配企业真实的业务流转模式,平衡数据安全和办公效率。
技术工具必须配套对应的管理制度、密钥管理规范、外发审批流程,才能发挥文件加密的防护价值。
责编:璇玑
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号