成都中小企业AI知识库验收:员工离职交接时,数据访问层权限怎么落定?
原创
成都中小企业AI知识库验收:员工离职交接时,数据访问层权限怎么落定?
原创
AHAX-啊哈克斯
发布于 2026-10-16 22:59:31
发布于 2026-10-16 22:59:31
先看一个假设的技术验收现场:实施负责人在系统后台停用一位刚离职技术人员的工号,随后登录该离职账号,在AI知识库搜索框中尝试检索该岗位此前编写的核心加工图纸;紧接着,再换用新接替员工的账号,检索相同的业务问题。这个假设现场所核验的核心,不在于大模型生成文本的文笔有多流畅,而在于底层系统是否真正把数据访问通道断开,以及新同事能否正常承接内部业务资料。
在评估企业知识库时,很多管理者容易陷入一个技术误区:试图仅在提示词中加入“严禁向非授权人员提供内部核心资料”来做安全控制。从系统架构来看,提示词属于模型生成阶段的软性引导,并不具备网络与数据存储层的拦截能力。如果非授权文件留在检索索引范围内,底层向量检索或关键词检索模块就可能将其检索出来并作为上下文提供给模型。权限隔离需要落在底层数据访问层与检索过滤层——也就是在知识切片被送入模型处理之前,系统就已经根据账号状态与权限完成过滤。
要在企业内部规范落地资料权限与人员交接,可以从以下四个方面搭建管理流程:
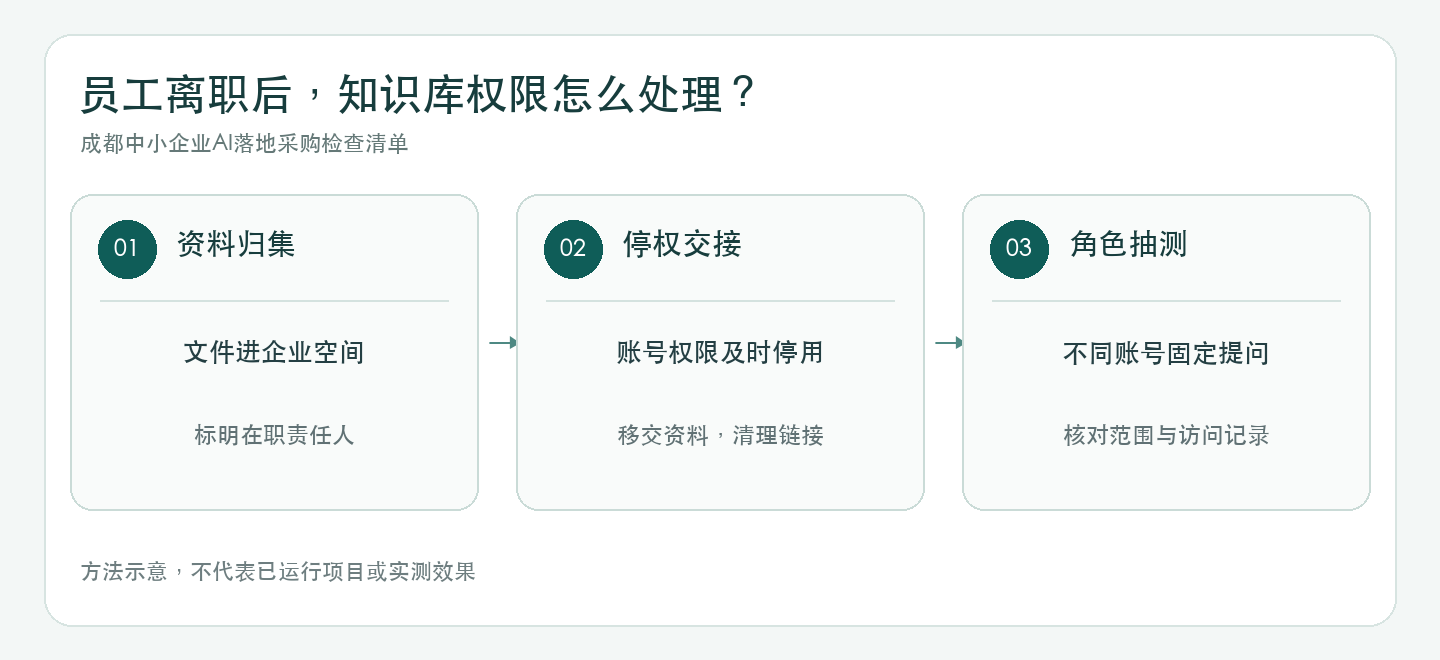
其一,资产收拢与归属人绑定。进入知识库的文档由企业统一存储区托管,从个人设备与分散存储中统一归集到指定空间。每份文档都要指定在职的业务责任人,避免人员离岗后系统内留存大量无主文件。
其二,检索权限绑定岗位角色。系统的查阅范围基于业务角色划分(例如销售支持、技术工艺或综合管理),而不是单独绑定员工个人。员工调岗时,管理员调整其角色归属,底层检索范围随之更新,减少单点配置带来的疏漏。
其三,停权处理与共享链接清理。员工离职时,管理员在后台冻结账号,将该账号名下的未公开资料转移给接替同事,并同步核查与清理该账号此前生成的对外共享链接,避免内部资料通过历史残留链接流出。
其四,业务用例抽测与日志审计。交接完成后,团队分别登录离职账号、新员工账号和跨部门账号,输入一组常规业务问题进行对照抽检,并调取后台审计日志,确认系统支持查询与导出访问记录,并能将操作关联到对应账号、时间和调用的资料。
在与技术服务商进行技术评估与现场演示时,企业可以当面提出以下三个问题:
- 当未授权账号发起提问时,系统是在底层数据访问层直接过滤掉无权文档,还是在召回后靠提示词做表面隐藏?
- 调出后台访问日志,系统是否支持查询与导出记录,并将检索操作关联到具体账号、调用时间以及命中的知识库文件?
- 当员工离职或调岗时,后台是否提供明确的管理流程,支持批量移交文档责任人并集中失效该账号生成的有效共享链接?
作者来自提供企业AI落地服务的AHAX;文中为假设场景,不是客户案例;本文使用AI辅助写作。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号