最危险的漏洞,往往不在Windows上,而在你从不打补丁的软件里
原创
最危险的漏洞,往往不在Windows上,而在你从不打补丁的软件里
原创
卓豪终端管理
发布于 2026-10-22 17:04:33
发布于 2026-10-22 17:04:33
导语: Windows补丁有WSUS、SCCM这条成熟通道,覆盖率做到95%以上并不难。但Chrome、Adobe Reader、Java、微信、钉钉这些第三方软件,漏洞提示只能靠员工自己点“更新”——弹窗总在开会或赶方案时出现,点掉就忘,覆盖率常年低于40%。而攻击者做过统计:实战入侵中利用的漏洞,一多半落在这些没人管的第三方应用上。操作系统补丁管得再好,这40%的缺口依然敞开着。要补上这块短板,得先弄清楚它为什么长期存在,以及企业级环境里正确的管法是什么。
一、为什么第三方补丁总是管不住
问题不在“没人修”,而在“没有通道”。操作系统补丁背后是一整套企业级分发机制:集中目录、统一测试、批量下发、结果回收。第三方应用没有等价物——它们的自动更新是面向个人用户设计的,三个致命缺陷恰好都踩在企业环境的痛点上:
弹窗依赖用户自觉: 更新请求以弹窗形式直达终端,而弹窗出现的时机永远是员工最忙的时候。IT部门发再多通知,也无法验证谁真的装了、谁点了忽略。
没有资产底数: IT连公司里装了多少个Adobe Reader、各是什么版本都说不清。没有底数,就谈不上覆盖率考核,合规率永远是一笔糊涂账。
无统一出口: 几百台终端各自直连公网拉取更新包,带宽不可控、版本不可控、安全不可控——某天应用官方被投毒,这条通道反过来就成了攻击面。
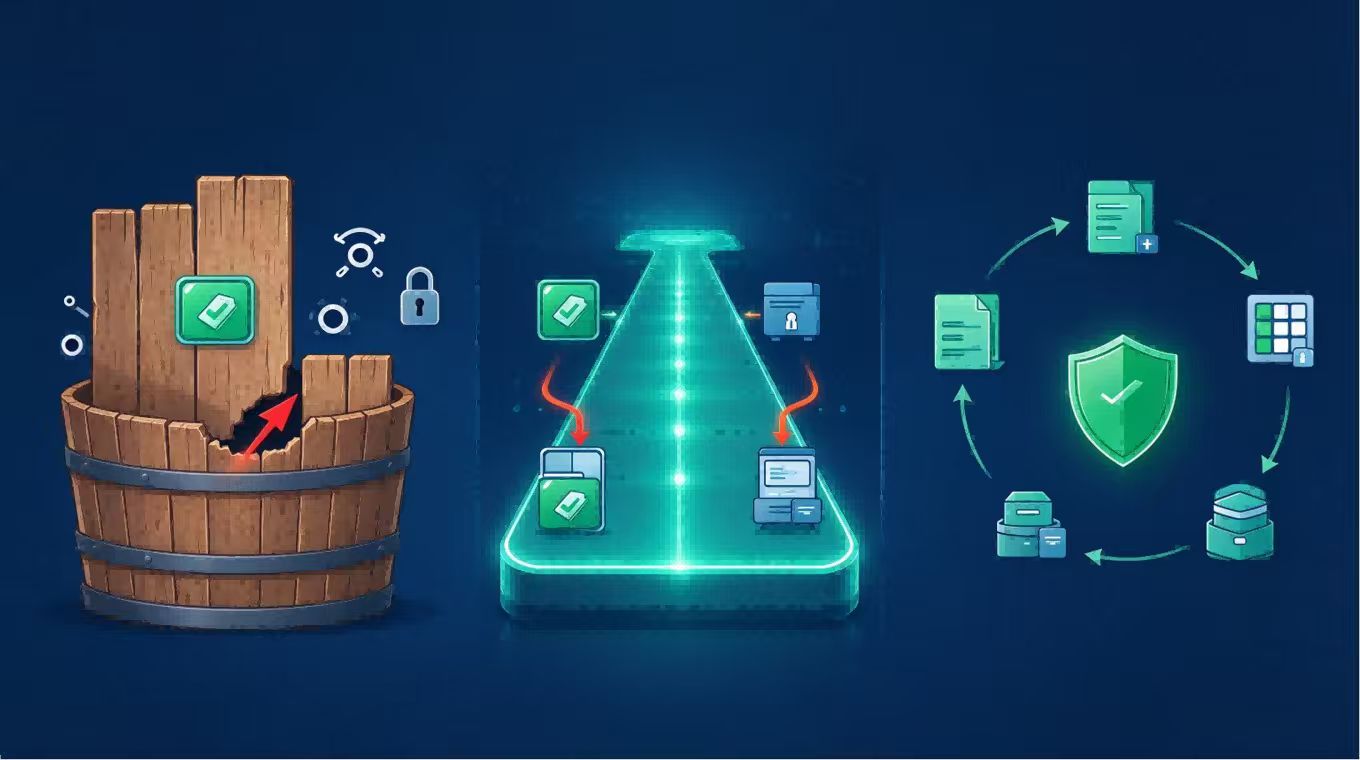
一句话概括:系统补丁有“管道”,第三方补丁只有“缘分”。
二、解法:第三方应用补丁“同源法”
既然缺的是企业级分发机制,那就把第三方补丁拉进与系统补丁同一条流水线——同一个目录、同一个策略、同一个报表。
落地后,IT的视角会发生根本变化:不再区分“这是系统补丁还是应用补丁”,只需要回答一个问题——这个漏洞要不要修、什么时候修。判断依据回归漏洞本身的等级和风险,而不是取决于它来自哪个厂商。
三、五步落地
目录归一: 建立全公司第三方应用补丁目录与版本基线,目录之外的应用一律视为待清理项。这一步解决的是“资产底数”问题。
版本测绘: 基于目录输出“软件×版本×终端”矩阵,直接生成修复清单而非泛泛的资产清单。清单即工单,可执行、可核销。
包库同源: 所有安装包纳入统一企业包仓库,与系统补丁共用同一套审批、测试、发布流程。第三方补丁从此走内网分发,不依赖终端直连公网。
静默分发: 安装全程后台完成,不弹窗、不打扰,先处理进程再升级,避免强杀进程导致的工作丢失。覆盖率的提升不再与员工体验冲突。
合规对账: 回收每台终端的安装结果,生成“应用×版本×合规率”报表;未达标终端自动触发补装。这套数据可直接用于等保测评和内部审计举证。
五步走完,第三方补丁的覆盖率就有了和WSUS同级的度量口径——能统计、能考核、能兜底。
四、实现“同源法”的四个技术门槛
要把这五步在几百台甚至上万台终端上跑通,手工脚本无法胜任,必须依托统一的终端管理能力。从工程实现角度,有四个关键技术点需要解决:
补丁源覆盖: 需要持续维护一份覆盖主流第三方应用的补丁元数据库,并与上游厂商版本保持同步。这是整个体系的数据基础——目录覆盖不到,后续环节无从谈起。
软件包管理: 需要支持企业将内部软件包纳入同一仓库,并预配置静默安装参数(如静默开关、安装路径、安装前置条件),保证分发过程无需人工干预。
分组编排: 需要支持按部门、站点、终端分组编排部署任务,实现灰度发布和分批上线,避免一次全量推送引发的连锁故障。
合规度量: 需要回收每台终端的安装结果,输出“应用×版本×合规率”维度的统计视图,并支持按漏洞等级筛选,实现精准追补。
这四个技术点解决了,“同源法”才能真正从方案变成可运行的生产体系。
结语
补丁管理的覆盖率,取决于最短的那块板。操作系统这块板经过多年建设已经很高了,真正决定整体安全水位的,是第三方应用这块还没被认真管起来的短板。攻击者不会因为你Windows补丁打得多就绕道走——他们挑的,永远是你没被看见的地方。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号