一出差两周,这台电脑就成了安全孤儿:聊聊「离线自治管控窗」
原创
一出差两周,这台电脑就成了安全孤儿:聊聊「离线自治管控窗」
原创
卓豪终端管理
发布于 2026-10-23 11:29:44
发布于 2026-10-23 11:29:44
导语:所有终端管控体系都建立在一个隐含前提之上——设备在线。可现实是,外勤笔记本一出差就是半个月,这段时间补丁推不到、策略下不去、事件收不上来,设备就成了安全体系里的「孤儿」,而攻击者的侦察扫描恰恰偏爱这些防护真空的节点。要补上这块短板,不能靠延长轮询周期或者加密隧道,而要重新设计管控的技术架构——让终端在断连状态下依然具备自治执行与状态还原的能力,也就是「离线自治管控窗」。
一、为什么离线设备是管控真空区
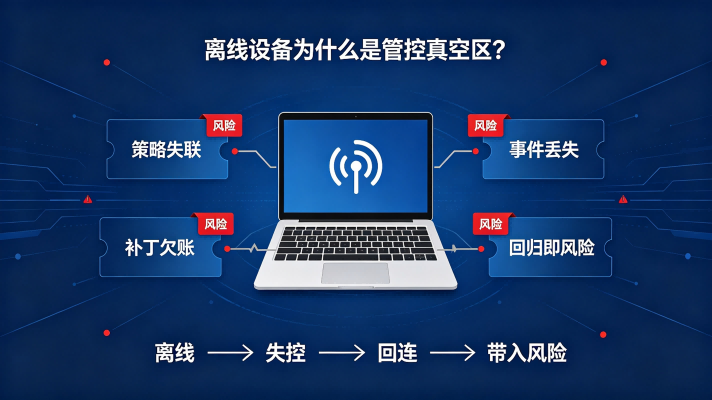
很多企业的终端管控报表看起来很漂亮,但只要把“长期离线”的设备单独筛出来,就会发现它们正在集体掉队:问题不是某个组件坏了,而是四类系统性缺口,每一类都能让既有防护体系留下盲区:
策略失联:设备最后一次联上管理服务器是什么时候,它执行的就是什么时候的规则。离线期间安全基线更新、黑名单迭代、权限收紧,设备一概不知。管理端报表显示“策略已下发”,终端实际跑的是几周前的旧版本——这就是所谓的“策略漂移”:报表显示策略已部署,实际终端执行的是几周前的规则集。
补丁欠账:离线期往往横跨好几个补丁周期。以微软月度补丁日的节奏算,断连两周就是错过一整轮高危修复。设备带着这些漏洞重新入网的那一刻,等于把一块短板直接插进了内网。
事件丢失:离线期间员工插了U盘、装了不该装的软件,本地引擎就算拦住了、记下来了,这些记录也只是躺在硬盘里。审计链路在这里断开——出了事想溯源,才发现关键日志根本没回传。
回归即风险:最容易被忽视的环节:设备带着未知状态直接接回内网。它可能带着过期策略、未修复漏洞、未被发现的异常行为重新入网,相当于把一个"薛定谔的终端"接入可信域,相当于给横向移动预留了跳板。
四个缺口叠加,让离线设备从"被管理的资产"退化为"不可信的黑盒",成为整个安全体系中最薄弱的一环。
二、什么是「终端离线自治管控窗」
解决思路不是逼设备上线,也不是管理员远程催办,而是把管控能力从服务器端下沉到终端本地——让设备在断连状态下,依然能自己执行规则、自己记录状态。
打个比方:传统模式像总部遥控门店,网络一断就全面停摆;离线自治则是把店规提前贴在门店墙上,店长照章办事,联不联网都照常营业。
具体来说,终端本地要持续做两件事:
提前缓存策略:策略与规则集在下发时就同步到终端,本地加密存储。断网期间,本地引擎照样执行拦截——违规外设想接入?拦。黑白名单之外的进程想启动?拦。只是日志晚一点回传,管控强度和在线时保持一致。
随身记录差异:终端持续维护一份“差异账本”:本地的策略版本、补丁进度、违规事件,与管理端的预期状态逐一对照。设备一旦重新联网,双方掏出账本自动对账,差多少、补多少。
这套机制的核心命题即管控不因失联而失效,它把传统的“实时连接依赖”重构为“状态驻留+异步同步”,让离线期间的防护水位尽可能向在线状态看齐。
三、四段式落地:从策略预置到差异修复
落地时是一条闭环流水线,四个阶段环环相扣,覆盖设备从离网到回归的完整周期。
第一段:策略预置:服务器下发策略时,终端把规则集和版本号完整保存到本地,并做加密存储,防止被读取或篡改。这样即便断连数月,拦截规则依然随时可用——这是后面一切离线能力的基础。
第二段:离线自执行:断网期间,本地引擎独立判断、独立拦截:违规外设接入、黑名单进程启动、非授权网络访问,都在终端侧直接阻断。每一次执行都带时间戳写入本地加密队列,按序缓存,重联后自动增量上传,由服务端去重合并——日志不丢、不重,审计链照样完整。
第三段:回归对账:设备重新联网后,终端与管理端自动比对:策略版本新不新、补丁齐不齐、离线记录全不全、配置有没有被动过,比对结果生成一份结构化的差异清单。
第四段:差异修复:按清单逐项处理:拉取最新策略、补装落下的补丁、上传离线日志、还原标准配置。修复完成之前,设备只允许接入受限网络,不得直接进入生产域——这正是堵住“带着未知状态回归”那个缺口的直接对策。
四段层层依赖:预置得越完整,离线执行就越有底气;日志记录得越可靠,对账就越精确;对账越细致,修复就越能自动化。任何一段薄弱,闭环的价值都会打折扣。
四、平台侧的技术实现
要在成百上千台不同系统的终端上跑通这条流水线,靠管理员写脚本显然不现实,需要管理平台在架构上原生支持。
策略层面,终端代理支持策略本地缓存与离线执行,断连时规则匹配和拦截都在设备上完成,不依赖服务器在线。补丁与软件分发层面,任务支持“离线排队”——设备不在线时,待执行任务先在本地排队,一旦联网就自动补跑积压任务,补丁欠账不再越积越多。
资产与基线层面,硬件配置、软件清单、基线状态在设备回归时自动刷新差异,管理员看到的始终是终端的真实状态,而不是上一次通信时的“旧照片”。
事件与审计层面,离线记录回联后统一上报、自动去重,保证审计链完整——这对等保合规和事后溯源尤为关键。
至于生产网、工控网这类完全隔离的环境,可在内网部署中继服务器,让终端在隔离域内完成策略同步与任务分发,无需打通外网。
结语
真正的终端管控,衡量标准从来不是“在线时管得住”,而是“离线时也不失控、回归时能对上账”。离线自治管控窗把“执行规则、记录事件、核对状态、补齐差异”这四件事从服务器端搬进设备本地,让每一台离网设备都带着安全底线出门、带着完整记录回家——这才是补齐离线短板、消除安全孤儿的技术答案。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号