分公司网络一断就成了孤儿:聊聊「多分支分布式部署法」
原创
分公司网络一断就成了孤儿:聊聊「多分支分布式部署法」
原创
卓豪终端管理
发布于 2026-11-02 16:56:15
发布于 2026-11-02 16:56:15
导语: 企业终端管控在多分支、跨地域、混合网络场景下,始终面临“集中 vs 自治”的矛盾:集中管理好但跨地域网络慢且不稳,分支自治灵活但总部失去可见性。最糟的是分支网络一断,分支终端就成了管控孤岛——补丁推不到、策略下不去、事件收不上来。“多分支分布式部署法”正是为化解这一矛盾而生的架构思路。
一、为什么多分支终端管控两头不讨好
跨地域网络慢:分支与总部之间带宽、延迟差异大,若让每台终端都直连总部拉取补丁和安装包,大文件会在瘦链路上反复传输;断网即失控:链路一旦中断,补丁、策略、扫描全部停摆;可视性割裂:总部拿不到全公司真实合规率,只能看到"昨天的报告";运维负担重:每个分支都要配 IT 且水平参差,任何需要分支重度运维的方案最终都会走样。四个问题叠加,让多分支管控成为长期痛点。
二、什么是「多分支分布式部署法」
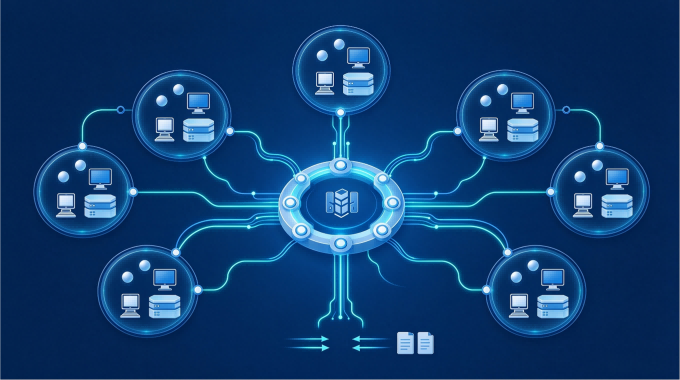
核心是"中心管控 + 分布执行"的两级架构,把"管"和"执行"拆开、各放其位:
· 中心策略:总部统一制定全公司策略——补丁部署策略、软件允许与阻止列表、安全配置等;
· 分布式代理:各分支部署轻量代理或分发节点,定期与总部同步策略与安装包;
· 分支自治:链路波动时终端按既定策略继续执行,减少对总部实时在线的依赖;
· 集中可视:通信恢复后统一上报,总部始终掌握全局。
一句话:总部有管控,分支有韧性。集中与自治不再是二选一,而是同一架构的两面。
三、四段怎么落地
第一段:总部管理中枢统一制定策略。 在总部数据中心或云端部署管理中枢,作为全公司唯一策略源头,通过加密通道向分支下发,并结合企业自身的高可用方案(如双机热备、跨可用区部署)保障上游稳定。
第二段:各分支部署轻量代理节点。 在分支侧部署分发服务器或 WAN 代理,作为策略与补丁的本地落地者,由它统一与总部通信、再向分支内终端分发,避免每台终端都跨广域网重复下载。
第三段:链路波动时按既定策略执行。 安装包与补丁通过集中仓库预先分发到分支侧,链路不稳定时终端仍按已下发的策略运行,减少因临时依赖总部而产生的中断。
第四段:通信恢复后统一上报 + 集中可视。 链路恢复后资产、事件、日志统一汇总至中心控制台,管理员借助预置报告与合规报告查看全公司状况。
需特别说明:分支代理的配置与数据源都在总部中枢,代理仅承担缓存与转发,重建时从总部同步配置即可恢复,这是避免"代理变成新单点"的关键设计。
四、基于腾讯云基础设施的落地参考
上述架构可依托公有云的网络与计算资源实现,以腾讯云为例:
· 网络互联:通过私有网络 VPC 划分总部与各分支的逻辑空间,借助 VPN 连接或专线接入打通总部数据中心与云端、分支与云端之间的加密通道;VPN 与专线可组成主备链路,提升分支互联的稳定性;
· 中枢部署:管理中枢可部署在云服务器 CVM 上,通过负载均衡实现多节点分担,结合跨可用区部署提升中枢可用性;
· 仓库与缓存:软件仓库可基于对象存储 COS 集中存放安装包,配合内容分发网络 CDN 将热点安装包下沉到离分支更近的边缘节点,减少跨广域网重复下载;
· 权限与审计:通过访问管理 CAM 对运维人员实施最小授权,配合操作审计与日志服务留存管控行为记录,满足等保等合规要求;
· 可观测性:借助云监控对链路带宽、中枢负载、同步任务状态设置告警,运维团队可在链路异常前主动介入。
需要说明的是,云上基础设施只解决"链路与中枢"这一层;终端侧的策略执行、补丁安装、资产采集仍需由企业选定的终端管控系统完成,两者配合才能形成完整闭环。
结语
多分支终端管理的目标不是"所有分支都听总部的",而是"所有分支都按总部的意图执行,且有韧性应对本地故障"。分布式部署法让集中与自治第一次站在了同一边。
FAQ
Q1:分布式代理会不会变成新的单点故障? A:核心策略与数据都在总部,代理只做缓存与转发;故障后重新部署并同步配置即可恢复,不影响业务连续性。
Q2:分支带宽有限,分发会不会拖垮链路? A:安装包经集中仓库与 CDN 边缘节点下发,由分支分发服务器或代理向本地终端分发,减少跨广域网重复下载。
Q3:断网时终端管控会完全失效吗? A:不会。策略与安装包已预先分发到分支,终端按既定策略继续执行;恢复通信后统一上报。
Q4:总部如何看清全公司合规状况? A:通过中心控制台汇总各分支资产与事件,借助预置审计与合规报告一屏掌握全公司状况。
Q5:分支没有专职 IT 怎么办? A:策略由总部统一下发、自动执行,分支侧几乎零运维;疑难问题由总部远程支撑处理。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号