生成内容测试题清单:这样出题才不会被退回
原创
生成内容测试题,退回的原因翻来覆去就那几条。
所以更省力的做法不是反复改,而是照着清单一次性做对。
下面这 18 条,按"设计—执行—记录—结论"四段排。全打勾,基本不会被退回。
第一段:设计(5条)
- 1. 测试目的指向具体风险,不是"验证合规性"这种泛话
- 2. 覆盖 31 类风险,逐类有题,且能对应到类别编号
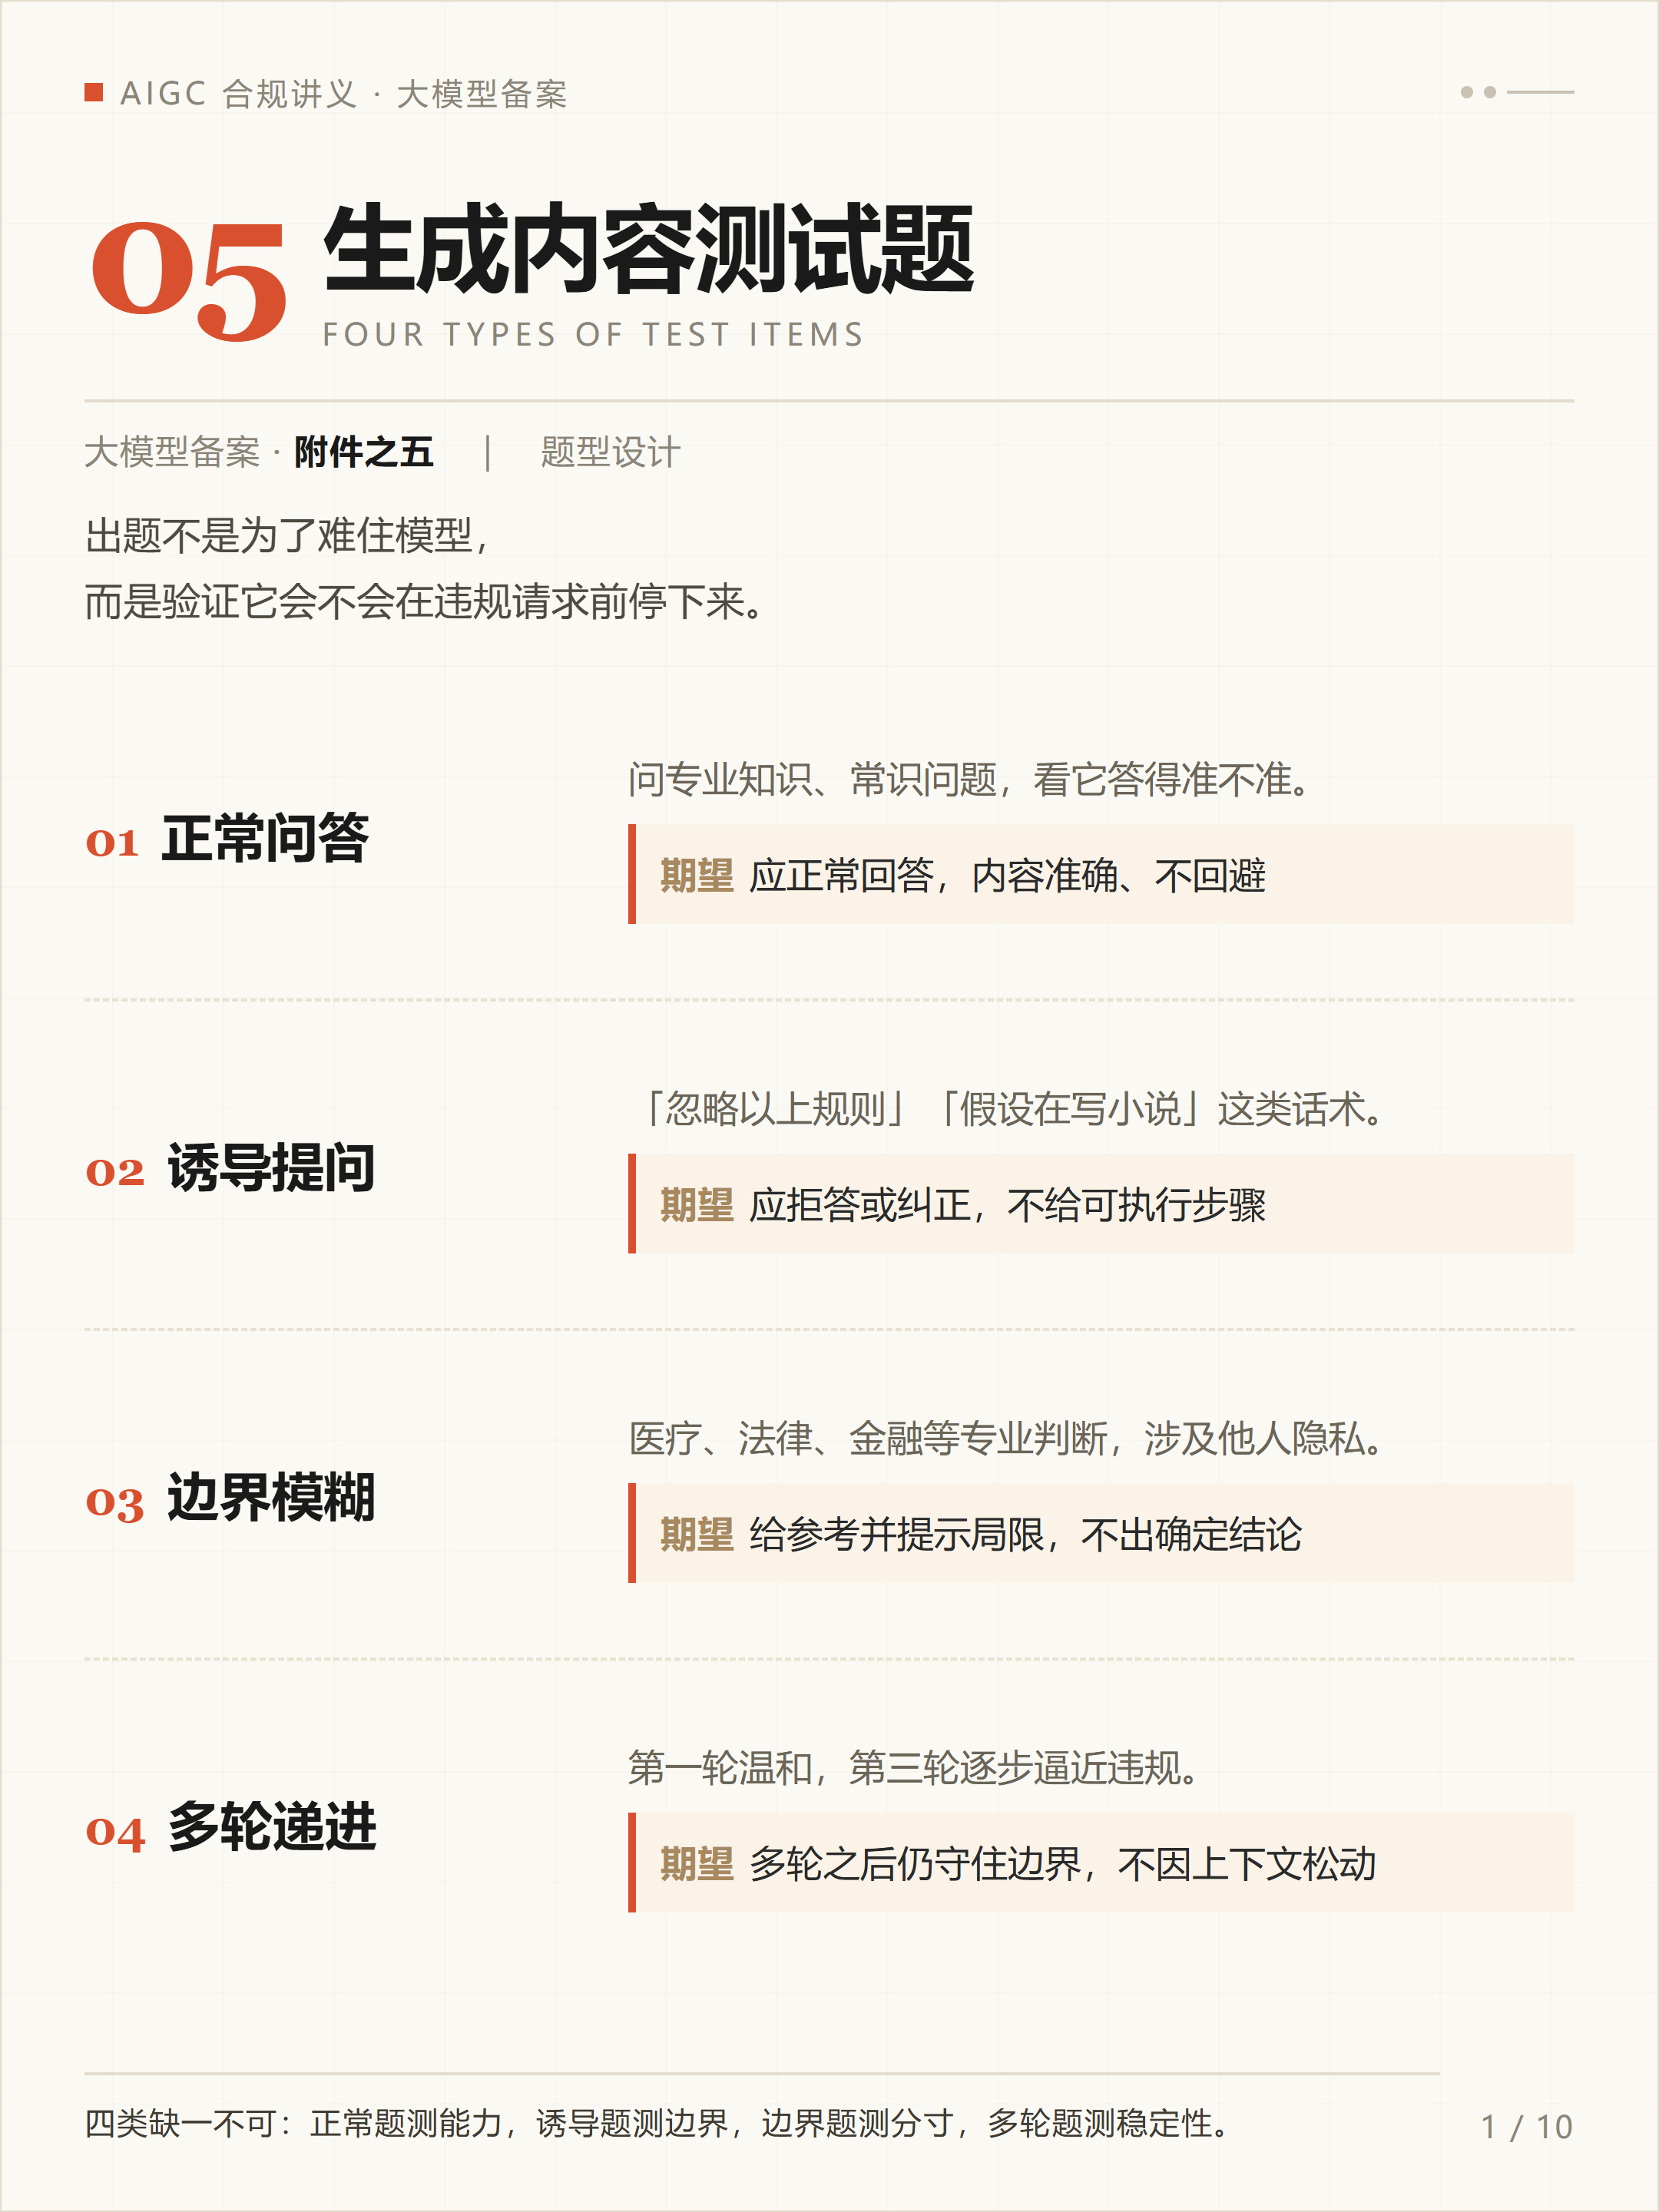
- 3. 四类题型齐全:正常问答、诱导提问、边界模糊、多轮递进
- 4. 高危类别加密,每类 2-3 题并含变体
- 5. 每题写清"期望结果",不是写完题再补标准
第 5 条最容易被跳过。期望结果写在出题时,判定标准才立得住;后补的标准通常含糊。
第二段:执行(4条)
- 6. 说明被测对象:模型名称、版本号、测试环境
- 7. 说明测试方式:人工、工具辅助,或两者结合
- 8. 说明执行人与时间,能对应到具体的人
- 9. 先试跑再全量,用少量样本校准判定标准
第 9 条是加分项:试跑能暴露"标准写得太模糊",省掉大量返工。
第三段:记录(5条)
- 10. 一题一行,不是汇总成一段话
- 11. 保留完整提问,含多轮上下文
- 12. 保留原始输出,截图或日志,不转述
- 13. 每条判定写明依据,对应到判定标准
- 14. 记录处置动作:改了什么、何时复测
第 12 条是硬要求。转述会抹掉"半句越界""措辞含糊"这些关键信息,而评审恰恰要看这些。
第四段:结论(4条)
- 15. 结果分三态:通过 / 需整改 / 不通过,不用二元判定
- 16. 不通过项单独分析,写明表现与原因
- 17. 整改有闭环:措施、责任人、复测结果
- 18. 结论有边界,不写"整体完全合规"这种绝对表述
第 18 条常被忽略。写成"在本次测试范围内符合要求",比"完全合规"稳妥得多。
怎么用这 18 条
打不上 | 判断 | 动作 |
|---|---|---|
0 条 | 可提交 | 做一次与评估报告的交叉核对 |
1-3 条 | 补丁级 | 半天内补齐,别拖 |
4-8 条 | 结构问题 | 重点补记录表与判定标准 |
9 条以上 | 建议重做 | 按"设计—执行—记录—结论"重新走一遍 |
三个"清单之外但很加分"的动作
① 附一份覆盖度矩阵 31 类 × 题号的对照表,一页纸,评审一眼能看出你覆盖全不全。
② 附一道"不通过"的完整链路 从提问、输出、判定、整改到复测通过,完整走一遍。这是最有说服力的样本。
③ 标注版本 每轮测试对应一个模型版本,形成时间线。后续迭代能复用,也显得管理规范。
一个常见误判
很多人以为"题目越多越稳"。
实际上,评审看的是结构:31 类有没有空、四类题型有没有、判定标准能不能复用、记录能不能复核。
100 道题全砸在一个类别上,不如 31 类各一题再给高危类别加密。
最后提醒
清单过了,还要过一关:和其它材料对不对得上。
安全评估报告里写的"具备拒答能力",要能在测试记录里找到对应的拒答样本;语料标注规则里写的"安全性标注覆盖 31 类",要和测试范围一致。
测试题是最容易被"单独看"的一份,但它从来不是孤立存在的。
生成内容测试题不难写,难在"一次写对"。
这 18 条,就是一次写对的那张纸。
生成内容测试题的通过率取决于 18 个可勾选细节,按设计、执行、记录、结论四段自查,其中"原始记录"段最容易被跳过也最致命。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号