高校实验室混合TCP/UDP温湿度监控系统调试笔记
原创
高校实验室混合TCP/UDP温湿度监控系统调试笔记
原创
盛世宏博小可
发布于 2026-11-19 14:46:15
发布于 2026-11-19 14:46:15
高校实验室混合TCP/UDP温湿度监控系统调试笔记
物联网 · TCP/UDP混合采集 · 高校实验室 · 盛世宏博
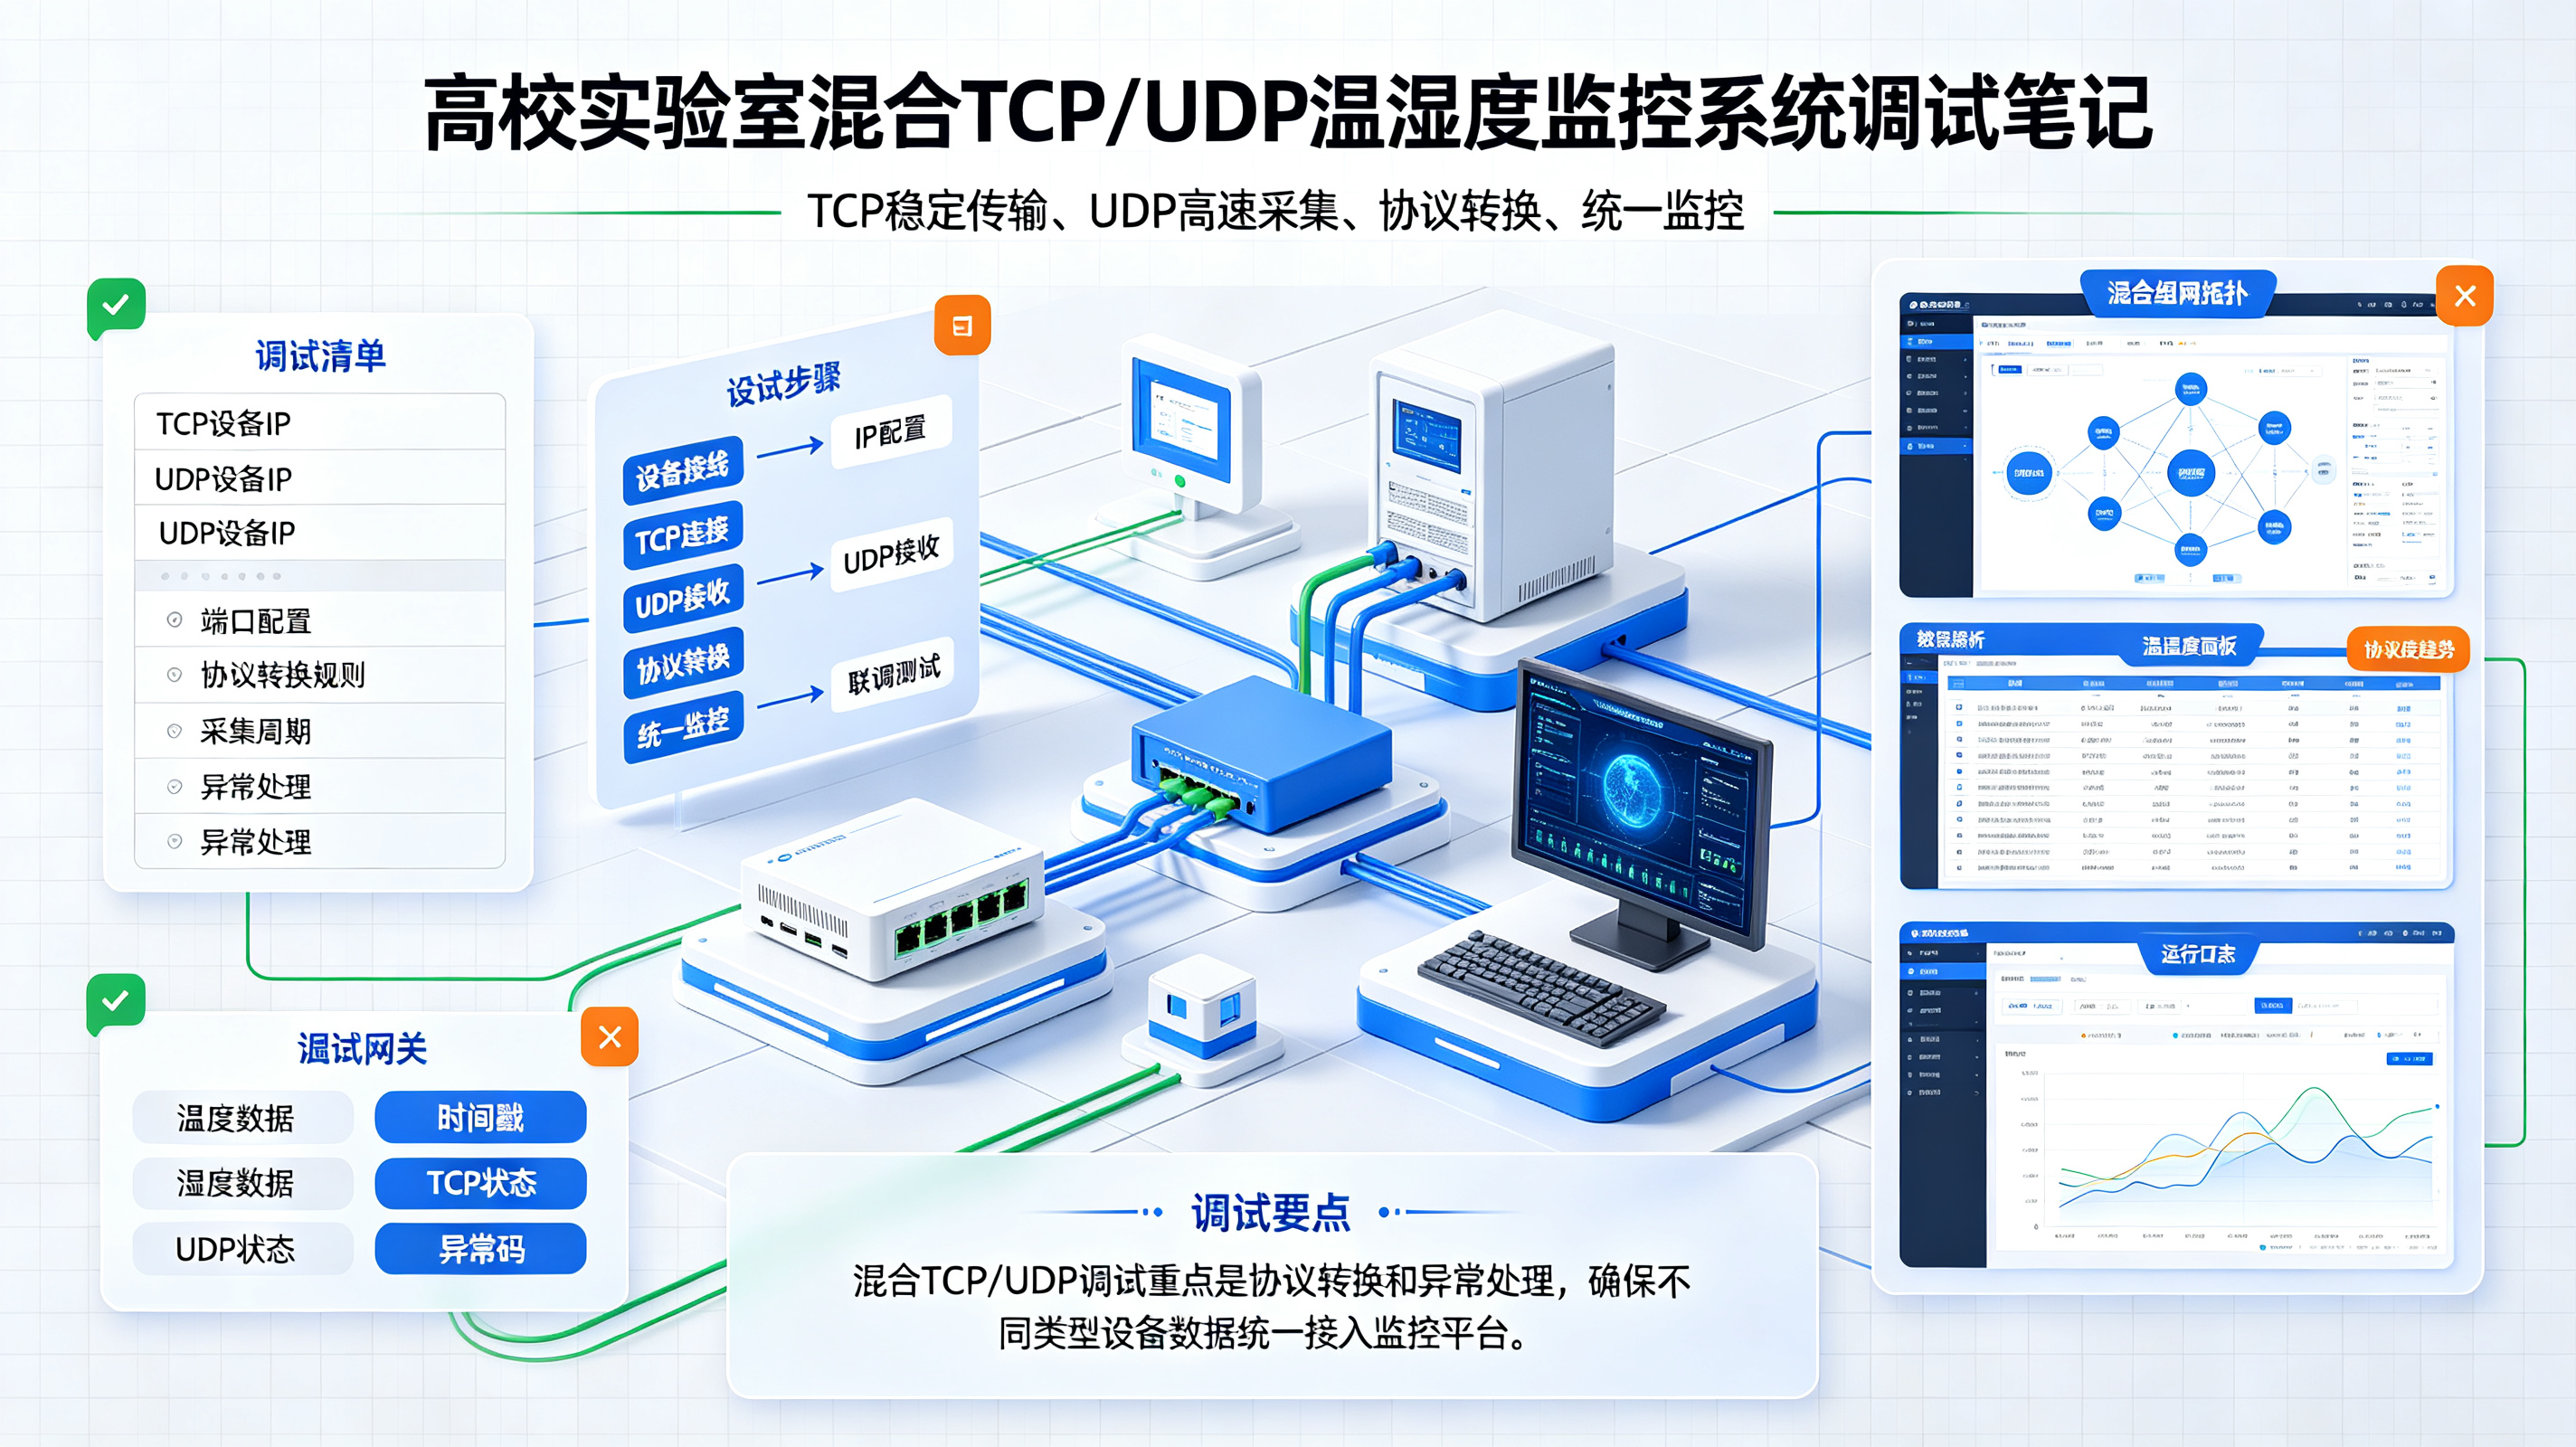
1 调试前置说明与混合组网适用场景
高校实验室具备点位分散、楼宇跨VLAN、院系独立运维、多类型传感器并存的特点,单一通信协议往往难以兼顾采集可靠性、网络开销、实时告警等多重需求。部分项目前期选型时会同时采购支持TCP长连接、UDP上报两类以太网温湿度变送器,形成TCP/UDP混合采集架构。TCP链路承担核心精密实验室、天平室、标准物质储藏间的主数据采集,依靠面向连接、应答重传、断网缓存补传的特性保障科研原始记录连续可溯源;UDP链路用于普通教学实验室、辅助房间的周期上报、瞬时告警推送,依靠报文轻量化、低延迟、无需维持连接的优势降低服务器连接资源消耗。
本笔记面向高校现场调试人员,聚焦混合架构下的调试流程、协议边界冲突、网络隔离适配、数据对齐、告警协同、故障排查等实操内容,覆盖理化实验室、光学精密实验室、样品库房、教学实验间等典型点位。方案遵循GB/T 37140《检验检测实验室技术要求验收规范》,同时适配高校校园网VLAN隔离、ACL访问控制、日志审计、信息安全等管理规定。
在混合架构落地之前,必须先明确两种协议的固有差异,这是调试过程中所有问题的根源。TCP是面向连接协议,具备三次握手、ACK确认、滑动窗口、拥塞控制、应用层心跳保活机制,适合对数据连续性、丢包容忍度极低的场景,代价是连接资源占用高、存在粘包拆包问题、半开连接风险需要额外处理;UDP为无连接协议,没有握手和应答,报文独立发送,传输开销小,支持广播、组播上报,适合大批量普通点位周期上报、Trap告警推送,天然存在丢包、乱序、无重传的短板,无法单独作为科研数据主采集链路。
很多高校项目调试失败的核心原因,就是对两类协议不加区分,统一使用一套采集逻辑、一套告警规则,出现精密区域数据丢失无感知、普通点位告警风暴、时间戳不同步、平台数据时序错乱等一系列问题。混合架构的核心思路是协议分区、链路隔离、逻辑分开、数据归一,不同区域的设备分配不同通信模式,采集服务分模块处理,最终统一汇总到一套可视化平台、一套时序数据库。
调试前置条件:校园网已经完成VLAN划分,监控VLAN与仪器网、办公网隔离;采集服务器部署完成,搭载net-snmp、tcp采集服务、udp监听服务、TDengine或InfluxDB时序库;所有变送器完成静态IP规划,DHCP全部关闭;校内NTP服务器可达,所有设备与采集服务器时间同步;交换机开启IGMP Snooping,防火墙ACL策略预先规划,TCP端口、UDP端口定向放行。
2 混合架构整体逻辑与点位分配原则
整套系统感知层分为两类终端,传输层共用监控VLAN,采集服务层分TCP处理模块、UDP处理模块,应用层统一看板、统一告警、统一报表导出。
感知层划分规则是调试第一步,也是方案设计的基础。优先将光学实验室、计量天平室、贵重标准物质储藏柜、色谱质谱仪器间等合规评审重点区域,全部部署TCP模式变送器,优先选用Modbus TCP或者厂商私有TCP长连接模式,作为核心采集链路,要求支持本地缓存、断网恢复后补传历史数据。普通教学实验室、走廊、辅助储物间、公共准备间,点位数量多、对数据连续性要求宽松,选用UDP上报模式,支持单播上报或者局域网组播上报,上报周期适度拉长,降低报文密度。
网络传输层需要规避TCP和UDP报文互相干扰。交换机端口配置流量整形,对两类报文分别限速,防止UDP报文突发流量挤占TCP会话带宽;跨楼宇点位采用IPsec VPN汇聚,TCP流量开启MSS钳位,避免大包分片丢失,UDP报文在VPN链路下不做强制可靠保障,仅作为辅助上报。防火墙策略差异化配置:TCP长连接端口仅放行采集服务器与核心精密区域变送器之间双向流量;UDP监听端口只开放变送器到采集服务器的单向入站流量,不开放服务器主动向外发包访问UDP设备。
采集服务层解耦设计,分为独立的TCP采集子服务、UDP监听子服务,两个子服务独立监听端口、独立解析报文、独立状态判定,最后标准化转换为统一数据格式写入时序数据库。TCP子服务维护连接池、心跳检测、粘包拆包状态机、缓存补传逻辑;UDP子服务实现报文去重、序列号校验、丢包统计、告警防抖,不做重传。
应用层统一归一,所有测点带上标签区分协议类型、房间类型,看板上可以筛选TCP采集点位、UDP采集点位;告警引擎区分链路告警类型,TCP侧告警包含连接断开、心跳超时、半开连接、缓存补传失败;UDP侧告警包含报文长时间不上报、校验错误持续增多、序列号跳变丢包。报表导出时,自动标注数据来源协议,CNAS评审导出原始记录时,可以单独筛选TCP链路的高可靠测点数据。
3 设备端参数分步调试
3.1 TCP模式变送器参数调试
TCP设备优先调试,作为整个系统的核心链路。根据网络拓扑选择TCP Client或者TCP Server模式。同VLAN精密实验室,可采用TCP Server模式,采集平台主动轮询;跨院系、跨楼宇、NAT后方的点位,统一使用TCP Client主动长连接模式,仅出站流量,适配校园网最小权限安全策略。
基础参数配置:静态IP、子网掩码、网关、校内NTP服务器地址;设置应用层心跳包,心跳周期推荐1020s,心跳超时阈值3060s,超时自动断开连接并发起重连,解决TCP半开连接问题。Modbus TCP设备配置寄存器映射表,确认温度、湿度、露点、故障标志寄存器地址、放大系数;私有TCP协议设备核对报文帧头、帧尾、CRC校验规则。开启本地数据缓存,设置缓存时长,保证断网期间数据本地存储,恢复连接后批量上传补齐空白记录。
调试验证步骤:使用telnet或者nc工具测试TCP连通性,确认三次握手正常建立连接;维持连接静置一段时间,模拟网络瞬时抖动,验证心跳保活、自动重连逻辑;人为断开网线,再恢复,验证缓存补传功能,查看数据库是否补齐断网时段数据;核对换算后数值,和手持校准仪、设备本地液晶屏比对。
3.2 UDP模式变送器参数调试
UDP设备调试重点控制上报频率、报文格式、序列号,避免广播风暴。优先推荐UDP单播上报至采集服务器固定端口,仅同一房间大批量点位才使用组播,禁止在跨VLAN环境开启UDP广播,广播报文会被三层设备阻断,同时容易造成内网广播风暴,是高校校园网运维红线。
参数配置:静态IP,NTP同步;上报周期根据场景设置,教学实验室推荐60~120s上报一次,不建议短于30s;报文内必须携带设备编号、序列号、时间戳、CRC校验码,序列号逐包递增,用于采集服务侧识别丢包、重复报文;UDP设备不配置重传,不维持会话,所有可靠性逻辑交给采集服务做统计。
调试验证步骤:在采集服务器使用tcpdump或者wireshark抓包,确认UDP报文稳定送达、CRC校验正确;连续抓取上百条报文,检查序列号是否连续,统计丢包率;修改上报周期,观察报文密度变化,避免高频上报挤占带宽;测试校园网高峰期,验证UDP报文丢包是否在可接受范围。
3.3 同网段TCP、UDP混合共存的调试避坑
同一监控VLAN内同时存在TCP和UDP设备,最容易出现的问题是交换机端口缓存溢出。交换机端口缓冲区有限,UDP突发报文会挤占队列,导致TCP报文延迟、重传、会话重置。调试手段:交换机端口配置QoS,给TCP报文设置更高优先级,UDP流量设置上限,限制单IP每秒最大UDP报文数量;分开规划IP段,TCP设备一段、UDP设备一段,方便ACL、日志、流量统计区分。
4 采集服务双模块调试与数据归一处理
采集服务分为TCP处理模块、UDP处理模块,两个模块独立运行,互不阻塞,是混合系统稳定运行的关键,很多简易采集程序把两类协议放在同一个线程处理,UDP报文风暴会阻塞TCP连接解析,造成核心科研点位断数。
TCP模块核心处理逻辑:维护连接池,记录每个设备连接状态、最后心跳时间;状态机解析字节流,处理粘包、拆包;CRC校验,校验失败丢弃报文并记录日志;数值换算,写入时序库;检测离线状态,触发离线告警;监听连接恢复事件,接收设备上传的缓存历史数据,补全时序曲线。
UDP模块核心处理逻辑:开启端口监听,接收所有UDP报文;提取设备编号、序列号、时间戳;做去重判断,相同序列号重复报文直接丢弃;序列号比对,记录序列号跳变,统计丢包率;CRC校验过滤脏数据;配置上报超时,超过设定时长没有收到该设备报文,判定UDP点位离线告警;UDP不做重传请求,不向设备下发任何应答报文。
数据归一化是调试重点。两条链路的数据写入数据库时,统一字段结构:设备编号、点位名称、实验室编号、采集时间戳、温度、湿度、露点、传感器状态、协议类型、原始报文、校验结果。时间戳处理策略区分两类设备:TCP链路优先使用服务器接收时间作为主时间戳,设备时间作为辅助校验,同时校验设备NTP偏差;UDP报文自带设备时间戳,采集服务比对服务器时间,偏差超过阈值直接标记数据异常,单独告警,防止UDP设备时间漂移造成报表时间错乱。
告警引擎差异化配置,避免误告警。TCP链路告警阈值严格,一次心跳超时就触发预警,连续超时触发紧急告警;UDP链路天然存在丢包,采用统计型告警,连续3次上报丢失、丢包率持续超标才触发离线告警,不能单包丢失就告警,否则教学实验室会产生海量无效告警,淹没精密区域的重要告警。
5 校园网环境下的网络调试与安全策略落地
高校校园网络管控严格,混合协议流量更容易被边界防火墙、入侵检测系统识别拦截,调试阶段需要和学校网络中心配合,逐项验证策略。
ACL策略精细化放行:TCP端口放行双向流量,允许采集服务器和TCP变送器之间建立、维持会话;UDP仅放行设备到服务器的入站报文,禁止服务器主动向外发起UDP访问;禁止TCP、UDP端口向办公网、互联网开放。同时配置IP白名单,只有台账内登记的变送器IP可以接入采集服务,陌生IP发起TCP连接或者发送UDP报文直接丢弃,记录安全日志。
VPN跨楼宇汇聚调试:跨院区VPN隧道,TCP开启MSS钳位,设置合适MSS值,避免大包分片丢失;UDP报文在VPN链路中丢包概率显著升高,调试时要提前告知院系,UDP点位不用于科研原始记录,仅作为环境参考;VPN链路不稳定的院系,优先把该区域全部改成TCP模式。
IGMP与组播管控:如果部分UDP设备使用组播上报,必须在对应VLAN交换机开启IGMP Snooping,关闭组播的跨VLAN转发;校园网主干一般禁止大范围组播,组播方案仅限单房间内部点位使用,不建议跨房间、跨楼层使用。
流量审计调试:开启交换机、防火墙日志,记录TCP连接建立断开、UDP报文流量,调试阶段持续观察日志,排查异常发包、频繁重连、UDP报文突增等问题,提前发现固件异常的设备。
6 时序数据、看板、报表协同调试
数据入库完成后,调试可视化看板与报表功能。看板增加标签筛选控件,可以单独查看TCP高可靠测点、UDP参考测点;曲线用不同颜色区分协议来源,方便运维人员快速识别数据类型。
报表导出模块是高校实验室评审的重点,调试时设置两套导出模板:科研评审模板,只导出TCP链路采集数据,附带连接状态、补传记录;日常巡检模板,包含TCP+UDP全部点位数据,同时标注UDP数据仅作环境参考,不用于科研原始记录。
校准到期提醒、设备资产管理模块不区分协议,统一管理,但是在校准记录备注中注明设备通信方式。LIMS系统对接调试时,只推送TCP链路的温湿度数据,UDP数据不接入科研业务系统,规避评审风险。
7 高频故障现象、根因与调试处置方案
故障现象1:TCP点位频繁断开重连,UDP点位报文正常。 根因:UDP报文短小,队列占用低;TCP报文被UDP突发流量挤占,缓冲区溢出导致TCP会话重置。处置:交换机端口QoS配置,TCP优先级调高,限制UDP最大流量;拆分IP网段,隔离两类设备。
故障现象2:UDP报文抓包能收到,但是平台不入库、持续丢包统计。 根因:报文CRC校验失败、序列号重复、采集服务线程阻塞。处置:核对厂商报文格式,修正解析脚本;增加UDP独立线程池,避免被TCP业务阻塞。
故障现象3:断网恢复后,TCP点位曲线自动补齐,UDP点位出现空白。 根因:UDP无缓存、无重传机制,属于设计特性,不是故障。处置:提前和实验室负责人交底,UDP点位不保障断网补数,重要区域更换TCP设备。
故障现象4:混合点位同时出现大量时间戳错乱。 根因:部分UDP设备NTP同步失败,设备本地时间漂移。处置:采集服务增加时间偏差校验,UDP报文时间偏差大于阈值直接标记异常;TCP设备优先使用服务器时间戳。
故障现象5:全网UDP组播上报,跨楼层收不到报文。 根因:三层设备默认不转发广播报文,主干网络禁止组播跨网段。处置:取消跨VLAN组播,改为UDP单播上报。
故障现象6:采集服务器CPU占用持续偏高。 根因:大批量UDP高频上报,解析线程压力大,或者TCP设备频繁重连风暴。处置:拉长UDP上报周期;设备固件增加上电随机重连偏移;UDP解析增加报文丢弃限流策略。
8 验收、运维与变更管理规范
混合系统验收不能统一标准,必须分协议验收。TCP测点验收:72小时连续采集,连接异常断开次数极少,断网补传功能正常,数据可用于CNAS评审;UDP测点验收:72小时丢包率在约定范围以内,报文稳定上报,仅作为环境参考。验收文档中明确标注每个点位的通信协议、数据可靠性等级,作为后续实验室评审备查材料。
日常运维流程:巡检脚本分开统计TCP连接状态、UDP丢包率;故障工单区分协议类型,TCP离线工单优先级更高;固件升级时,TCP设备优先在测试点位验证缓存补传、心跳重连;UDP设备重点验证上报序列号、CRC校验。
变更管控:协议切换属于重大变更,普通教学点位如需升级为科研使用,必须把UDP变送器更换为TCP型号,同步更新台账、报表配置、LIMS对接规则;不允许直接把UDP采集数据升级作为科研原始记录。
方案边界说明:混合TCP/UDP架构是高校存量改造场景的折中方案,优势是兼容原有两类设备,节约改造资金;缺点是调试复杂度、运维难度高于单一TCP架构。新建重点科研实验室,优先全部采用TCP采集;只有存量改造、预算有限、大量普通教学点位的场景,才选用这种混合模式。
9 调试总结
高校实验室TCP/UDP混合温湿度监控系统调试的核心,不是简单把两种协议设备接入同一个平台,而是做好分区定位、流量隔离、逻辑解耦、数据分级。TCP承担核心科研区域高可靠采集,UDP承担普通点位轻量化上报,两套链路独立处理、统一展示、分级采信。
调试工作的重点依次是点位规划、网络QoS与ACL策略、采集服务模块化解析、时间戳校验、告警规则差异化配置。调试过程中需要持续和实验室管理员、校园网运维人员沟通,明确哪些数据可以用于科研评审、哪些仅作为环境参考,规避后续CNAS认可、教学评估中的合规风险。这套调试流程可以直接复用在高校多院系分批改造、存量设备利旧的实验室环境监控项目。
关键词:TCP/UDP混合采集、高校实验室、温湿度监控、Modbus TCP、UDP单播、心跳保活、时序数据库、校园VLAN、数据分级、调试笔记
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号