9 分的漏洞,攻击面不在公网,在 hypervisor 隔壁那台虚拟机
原创
9 分的漏洞,攻击面不在公网,在 hypervisor 隔壁那台虚拟机
原创
Lethehong
发布于 2026-11-20 20:44:38
发布于 2026-11-20 20:44:38
评分 9.0 看着吓人,但向量里写着 AV:A,意思是攻击者得先站到同一网段里。这篇不转述通稿,讲清楚一个普通 VM 用户怎么把手里的 virtqueue 消息变成宿主机上的一次任意写。
图 1 本文配图:文章主题场景示意
9.0 分不等于今晚全网都在打
先把结论摆前面。CVE-2026-65094 的 9.0 分是真的,CVSS:3.1/AV:A/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H 这个向量也是真的,但它是按最坏路径算出来的分数,不是按你现在这套环境的实际暴露面算的。
我一条一条拆。AV:A 是相邻网络,攻击者不需要公网可达,但得能跟目标处在同一网段或者同一虚拟交换域。PR:L 是要一个普通账号,不是匿名。UI:N 是不需要受害者点任何东西。S:C 是能跨出组件边界,影响宿主。C/I/A 三个 H 是机密性、完整性、可用性全丢。
这六个分量里,前两个决定了你今天要不要半夜爬起来。如果你的 Bluefield DPU 只跑在自己机房的内网,虚拟机的网络由你自己管,那么 AV:A 这一条已经把攻击者挡在门外一大半。
但如果你的环境是多租户的,虚拟机是别人开给你的,或者你开给别人用的,那 AV:A 就不成立了,因为攻击者本来就在你能摸到的那张网里。
PR:L 同理。一个只有普通账号的 VM 用户,在云上是最不缺的角色。你随便给一个业务团队开一台虚拟机,他们就是 PR:L。
所以这个漏洞的可怕之处不在分数,在于它把「普通 VM 用户」和「宿主机代码执行」之间那道墙,直接戳穿了一个洞。
问题不在解析层,在描述符被信任的那一层
官方描述只有一句话,Virtio-Net 里,一个 VM 用户可以通过构造消息,造成 Write-What-Where。CWE 分类是 CWE-123,任意地址写。
这句话信息量很少,但 CWE-123 这个分类已经说明了缺陷的性质。它不是越界读,不是信息泄露,是往一个攻击者能控制的地址上,写一个攻击者能控制的值。
Virtio 的模型是这样的。虚拟机里的前端驱动把要发送或者接收的数据,放进一块叫 virtqueue 的共享内存里。这块内存里有一个描述符表,每个描述符记录着缓冲区的物理地址、长度、标志位。后端在宿主机侧读这张表,按表去拿数据。
关键在于,后端拿到描述符之后,必须自己再校验一遍。地址是不是落在允许的范围内,长度是不是超过了队列大小,标志位是不是互相矛盾。这些校验如果少做一次,前端就能让后端往任意位置写。
我不确定这次具体漏的是哪一个判断。公开信息里没有给函数名,没有给补丁 diff,也没有给受影响的具体固件版本号。我只能说,按照 virtio 后端的通用实现规律,最常见的一类错误是把描述符里的地址直接当成可信的 DMA 地址去用。
这是推断,不是事实。但推断有依据,因为 CWE-123 这个分类本身就意味着「写地址没有被约束」。在 virtio 的语境里,唯一能让攻击者控制写地址的东西,就是描述符。
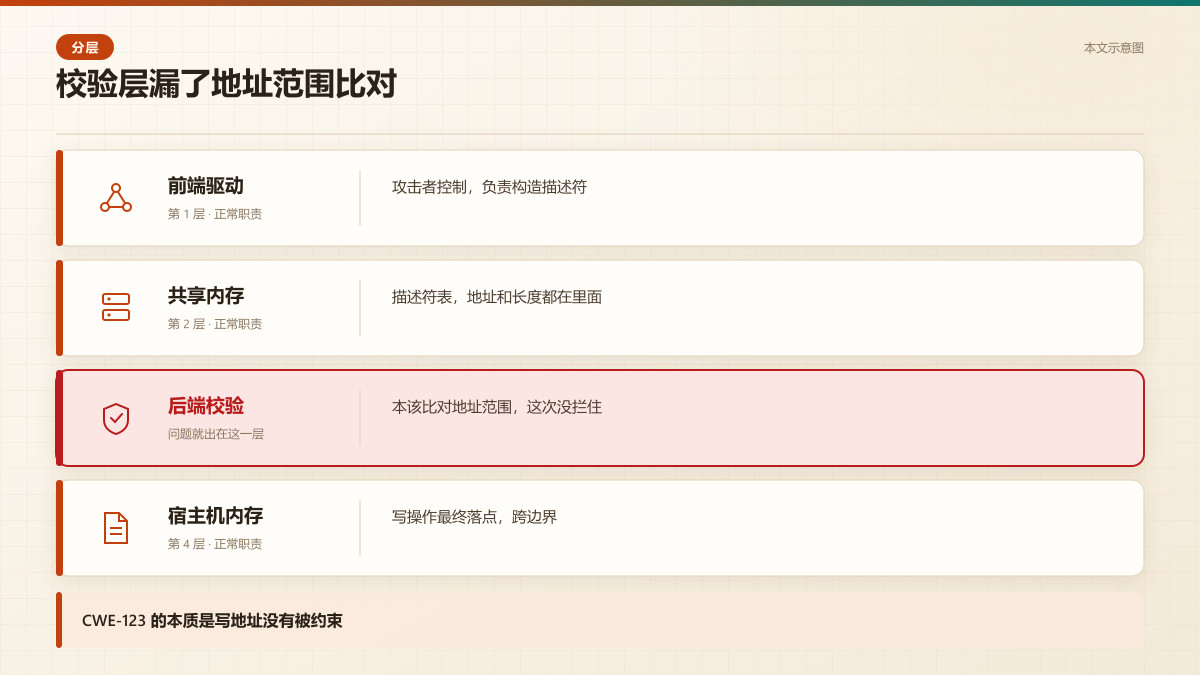
图 2 本文示意图:virtio 后端的四层里,最该拦住攻击者的那一层没有生效
一次写操作是怎么被走到的
我把触发路径按调用顺序推一遍。这不是复现,是逻辑推演,目的是让你看懂哪一步是缺陷的入口。
第一步,VM 内的前端驱动准备一个描述符,把地址字段填成一个它自己算好的值。正常情况下这个值应该指向 VM 自己的缓冲区,但前端驱动是攻击者能控制的,它完全可以填别的。
第二步,前端把描述符挂进 avail ring,然后写 doorbell 寄存器通知后端。这一步是 virtio 的标准协议,不需要任何特权。
第三步,后端从 avail ring 里取出描述符索引,去描述符表里读那一条。读到的地址,就是攻击者填的那个。
第四步,后端如果直接拿这个地址去做 memcpy,或者直接映射成宿主机可写地址,任意写就成立了。
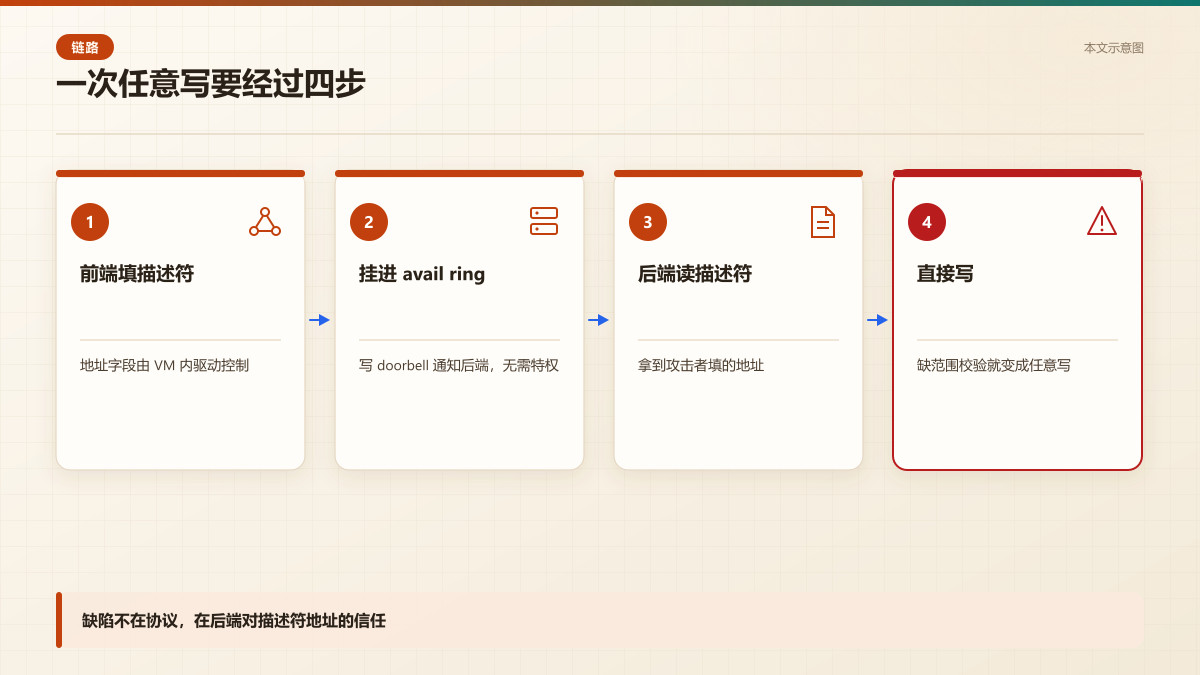
图 3 本文示意图:从 VM 里的描述符到宿主机的写操作,中间只有一道校验能拦住它
问题的根源在第三步和第四步之间。后端必须在这里加一个判断,这个地址是不是属于这个 virtqueue 的合法缓冲区。少这个判断,前端就能跨出自己那一亩三分地。
推演后端校验的位置(示意代码,用伪代码说明描述符地址必须在写之前做范围比对)
/* 伪代码推演,不是真实实现 */
struct desc {
    uint64_t addr;   /* 前端可控 */
    uint32_t len;    /* 前端可控 */
    uint16_t flags;
};

int handle_desc(struct virtqueue *vq, struct desc *d)
{
    /* 缺了这一段,下面就是任意写 */
    if (d->addr < vq->base ||
        d->addr + d->len > vq->base + vq->size) {
        return -EINVAL;   /* 越界直接丢包 */
    }

    /* 只有通过范围校验,才允许写 */
    memcpy(vq->host_buf, (void *)d->addr, d->len);
    return 0;
}
同类实现里,这个判断一般叫地址范围校验。做法是把描述符地址跟队列的基地址、长度做比较,落在外面就丢包或者重置队列。这是最基础的一道防线,但也是最容易被性能优化绕过去的一道。
今天能做的,先查版本再谈缓解
我没有拿到 NVIDIA 的官方修复版本号。NVD 的条目里没有写 affected versions,也没有写 fixed version。这是公开信息缺的一块,我后面会单独说。
所以今天能做的第一件事,不是升级,是盘点。你得先知道自己手里有哪些 Bluefield,它们的 VIRTIO-Net 固件和驱动是什么版本。
第二件事,把 AV:A 这个条件当成一道真实的防线来用。如果你的 Bluefield 接入的是管理网,那就把虚拟机的业务网跟管理网彻底断开。多租户环境里,租户之间的二层隔离要做实,不能只靠 VLAN 标签。
第三件事,如果做不到隔离,那就降权。PR:L 意味着普通账号就能触发。把能操作 virtio 设备的权限收窄,至少让攻击者不能随便在 VM 里跑一个进程就去写 doorbell。
这三件事的优先级,我的判断是盘点最高,隔离次之,降权最后。因为盘点不做,后面两件事你不知道该往哪儿使。
盘点 Bluefield 资产(示意代码,列出本机 virtio 网卡与固件版本,确认是否在风险清单里)
#!/bin/bash
# 只做盘点,不做任何修改
set -euo pipefail

echo "=== virtio 网络设备 ==="
lspci -nn | grep -i virtio || echo "未发现 virtio 设备"

echo "=== 驱动与固件版本 ==="
for dev in /sys/class/net/*; do
  name=$(basename "$dev")
  driver=$(readlink "$dev/device/driver" 2>/dev/null | xargs basename 2>/dev/null || echo unknown)
  if [ "$driver" = "virtio_net" ]; then
    fw=$(ethtool -i "$name" 2>/dev/null | awk -F': ' '/firmware-version/{print $2}')
    echo "$name driver=$driver firmware=${fw:-unknown}"
  fi
done

echo "=== 结果需要与 NVIDIA 安全公告比对 ==="
echo "当前公开信息未给出受影响版本区间"
至于升级,等 NVIDIA 出公告。现在去升,你也不知道升到哪个版本算安全。
我没查到的东西,比查到的更值得说
第一个缺口,受影响版本区间。NVD 条目里没有,我也没有找到 NVIDIA 的安全公告编号。这意味着你现在无法用版本号判断自己是不是在风险里。
第二个缺口,PoC。公开渠道里没有看到任何可用的利用代码,也没有看到在野利用的报告。这不代表它不能被利用,只代表目前还没有人公开做这件事。
第三个缺口,补丁的具体位置。没有 diff,就不知道修的是描述符校验,还是队列重置逻辑,还是别的地方。我前面关于描述符的推断,是建立在 CWE-123 和 virtio 通用实现上的,不是从补丁里读出来的。
第四个缺口,影响范围到底有多大。Bluefield DPU 的部署方式差异很大,有的是 SmartNIC 模式,有的是 DPU 模式,VIRTIO-Net 在不同模式下走的后端路径可能不一样。公开描述没有区分这几种模式。
这四个缺口,每一个都会影响你对风险的判断。所以我前面说的所有缓解措施,都是过渡性的,不是根治。
根治要等官方补丁,而且要等补丁经过一轮实际部署验证。DPU 固件这种东西,升出问题的概率不比不升低。
同类组件的老毛病,这次只是换了个位置
Virtio 后端被前端骗,不是第一次了。过去几年里,virtio 相关的 CVE 大多集中在同一个模式上,前端可控的元数据被后端当成可信输入。
这个模式的根源是 virtio 的设计假设。它假设前端和后端在同一个信任域里,或者至少假设前端不会恶意构造描述符。这个假设在单租户环境里成立,在多租户环境里不成立。
Bluefield 把 virtio 后端放到了 DPU 上,等于把原来在 hypervisor 里的信任边界,挪到了一个更靠近网络的设备上。边界挪了,但校验逻辑如果还是按老假设写的,洞就跟着挪过去了。
所以这次的问题不是 NVIDIA 一家的问题,是所有把 virtio 后端卸载到硬件或者独立处理器上的实现,都要重新审一遍自己的描述符校验。
这也是我给不出「升到某个版本就安全」这句话的原因。版本号只能说明你打了某一个补丁,说明不了你那个实现里的信任边界是不是真的收紧了。
真正该问的问题是,你的 VIRTIO-Net 后端,在拿描述符地址去做写操作之前,有没有做一次范围校验。这个问题,比版本号更难回答,但也更有用。
先别急着升级
9.0 分,CRITICAL,CWE-123,跨边界代码执行。这四个标签叠在一起,足够让任何一个管 DPU 的人今天坐不住。
但坐不住不等于乱动。这个漏洞的攻击前提是 AV:A 加 PR:L,两个条件缺一个,利用链就断。所以今天最该动的,是把这两个条件在你环境里的成立程度摸清楚。
如果你的 Bluefield 跑在隔离的内网,虚拟机都是自己人开的,那你的实际风险比 9.0 分低得多。先盘点,等补丁,不用半夜升级。
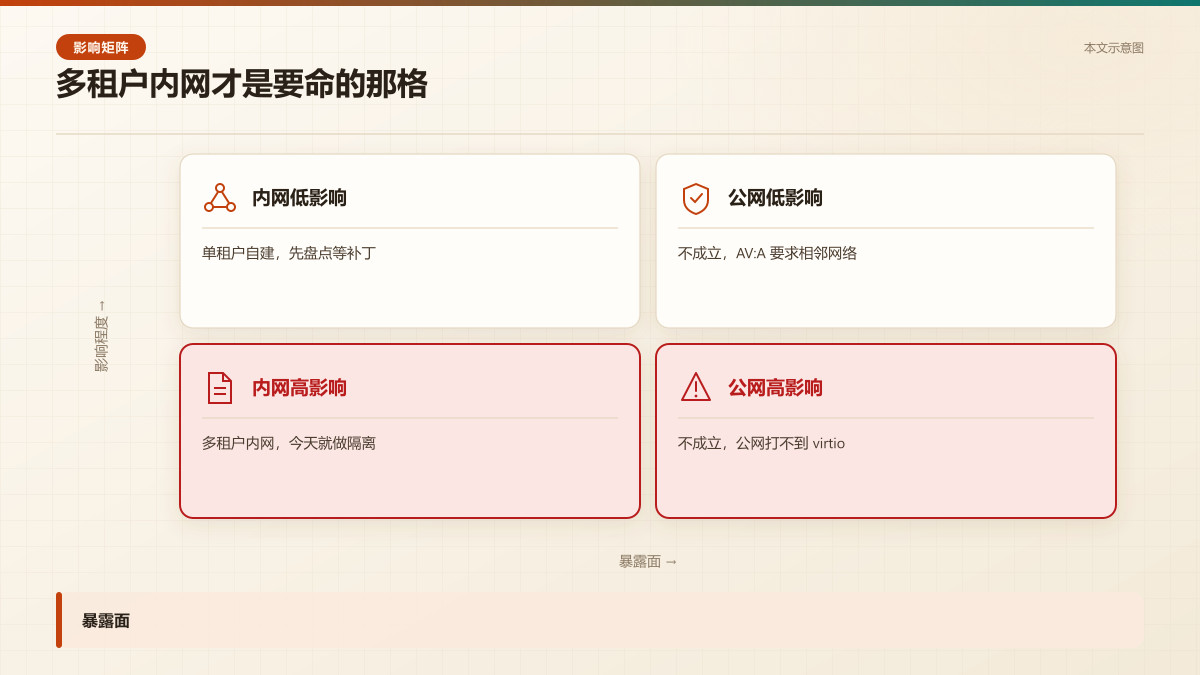
图 4 本文示意图:同样一个 9.0 分,落在四个格子里,处理优先级完全不同
如果你是多租户环境,虚拟机是外部用户能拿到的,那你的实际风险接近 9.0 分。今天就要做隔离,能做多少做多少。
这个判断不是拍脑袋,是从向量里读出来的。CVSS 的分数是给最坏情况打的,你的环境不是最坏情况,你的分数就不是 9.0。
但你也别因为这句话就放松。向量里的 S:C 和三个 H 是真的,一旦条件成立,后果就是宿主机沦陷。这种事,赌不起。
写在最后
9.0 分是一个提醒,不是一道判决。CVSS 向量里每一个字母,都是在告诉你攻击者需要先满足什么条件。看懂这些条件,比记住分数有用。你的环境里,AV:A 和 PR:L 到底成不成立,只有你自己能回答。
以上,既然看到这里了,如果觉得不错,随手点个赞、在看、转发三连吧,如果想第一时间收到推送,也可以给我个星标⭐~
谢谢你看我的文章,我们,下次再见。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号