概述
大模型应用引入了传统安全体系尚未覆盖的风险类型。此类风险不再局限于端口扫描等网络层面,而是发生于语义层面:Prompt 注入试图劫持模型的指令边界,敏感信息可能在正常问答过程中被泄露,恶意算力消耗通过超长或高频请求耗尽 GPU 资源。
单点防护不足以应对上述风险:仅实施网络隔离无法防御语义攻击。有效的做法是构建纵深防御,设置性质互补的防护环节,使攻击须同时突破多道防线方可生效,同时确保每次请求均留存完整、可回溯的记录。本方案以模型路由 CMR 为核心,将安全组与 WAF 大模型安全一次性配置到位,将大模型访问约束于一条可管控、可审计、可追溯的通道之内。
方案价值
方案价值不在于单层强度,而在于组合后形成的纵深:攻击面被逐层收敛,风险被分层化解,且全过程留存证据。
能力 | 客户收益 |
安全组 | 收敛访问入口,仅授权来源可达网关,优先阻断大部分非法流量。 |
WAF 大模型安全:Prompt 注入拦截、敏感词过滤、算力消耗防护 | 防御大模型专属的语义级攻击,保护核心 AI 资产与算力。 |
架构说明
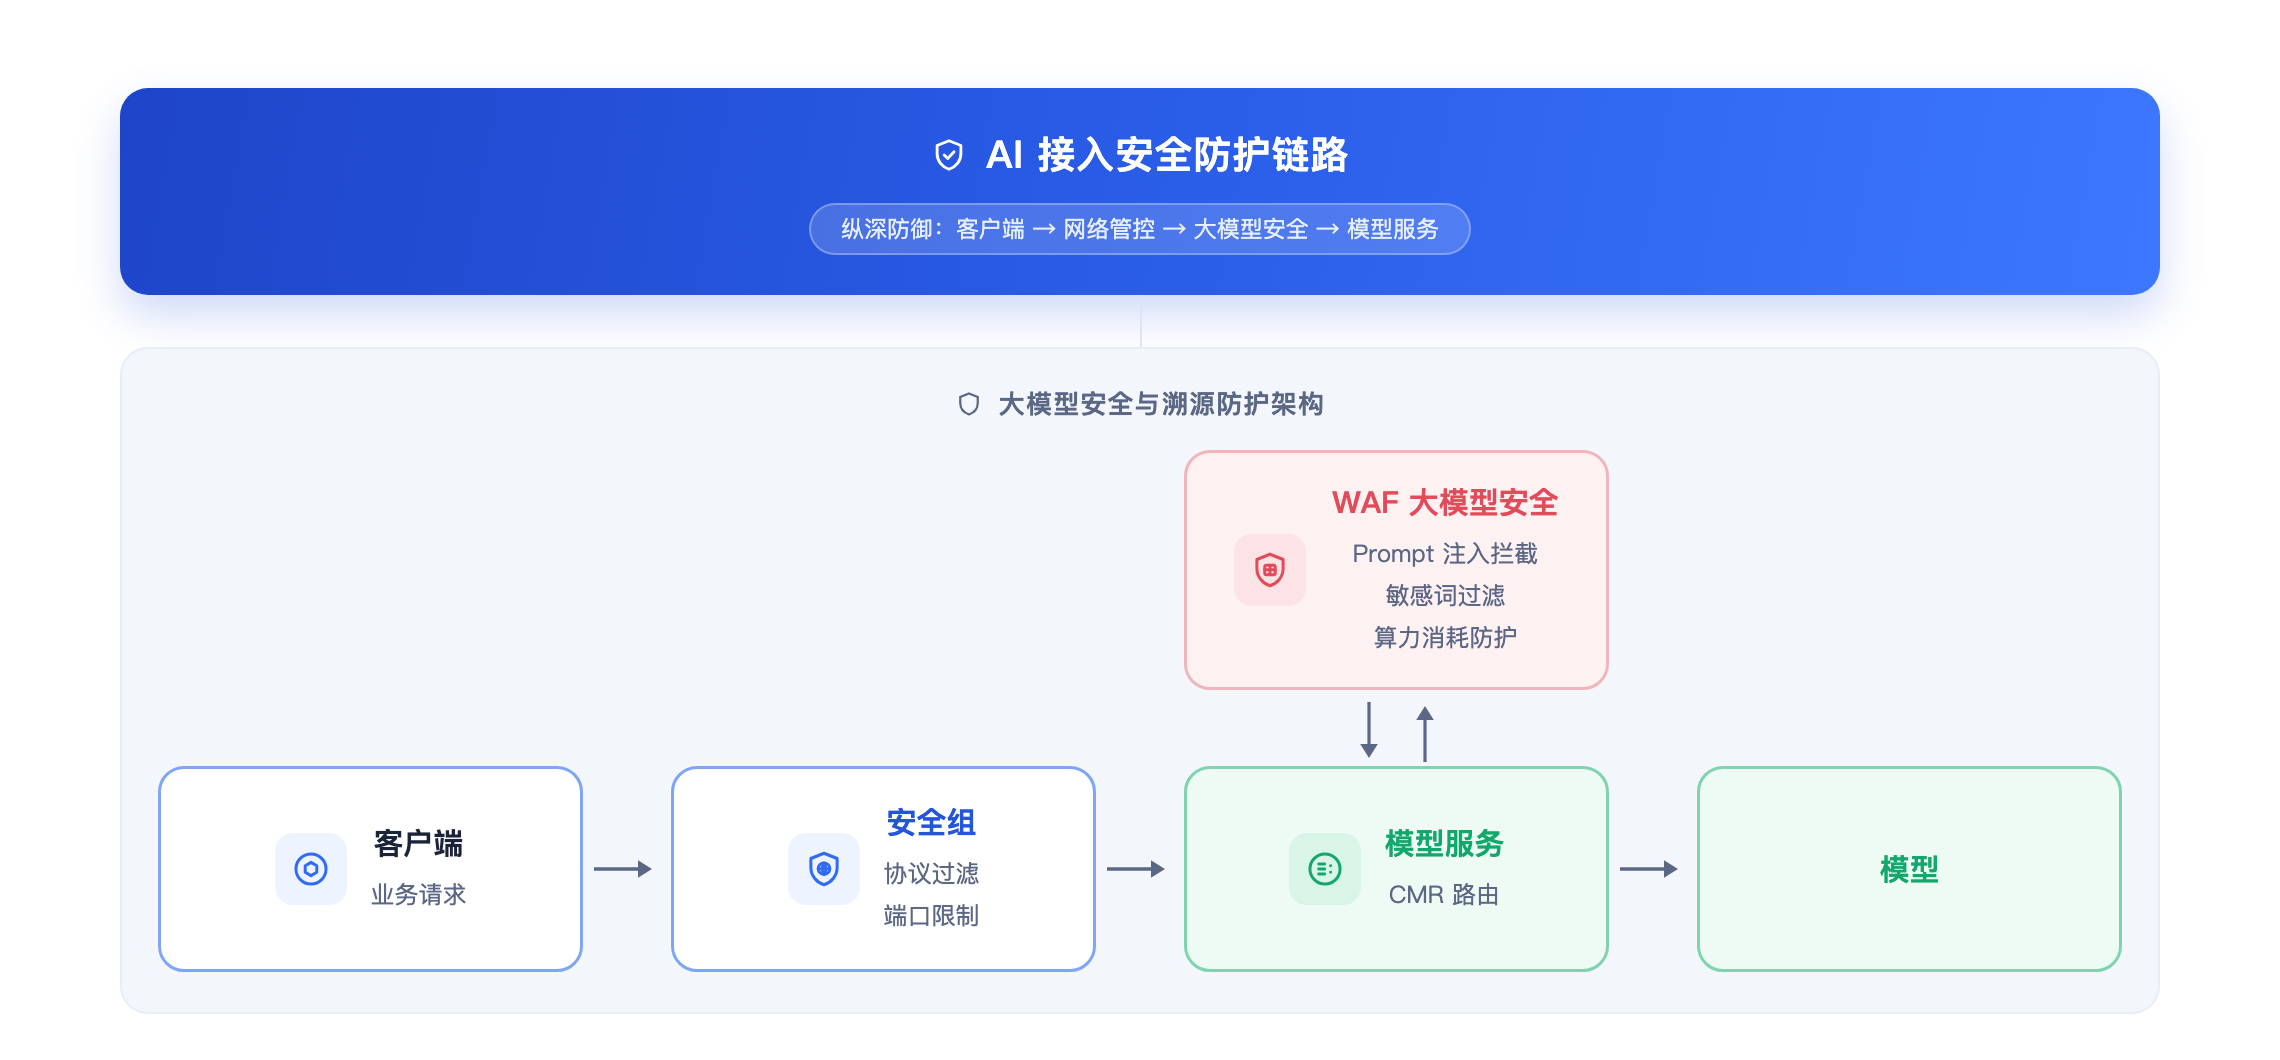
请求自客户端发出后首先通过安全组过滤,实现请求的访问控制,在最外层阻断绝大多数非法访问。随后 WAF 大模型对请求与响应实施双向的语义级检测,识别并拦截 Prompt 注入与越狱类攻击,实时过滤敏感词与违规内容,防范敏感数据泄露,并对超长、高频请求施加算力消耗防护。该层针对的正是传统 WAF 无法识别的大模型专属威胁,是整套防护的核心,同时为审计与溯源提供完整证据。检测通过后,请求由 CMR 路由至目标模型服务完成推理。
前提条件
操作步骤
步骤1:创建 CMR 企业型实例
步骤2:配置安全组
1. 登录 模型路由控制台,在实例管理页面,单击目标实例 ID,进入目标实例的实例管理页面。
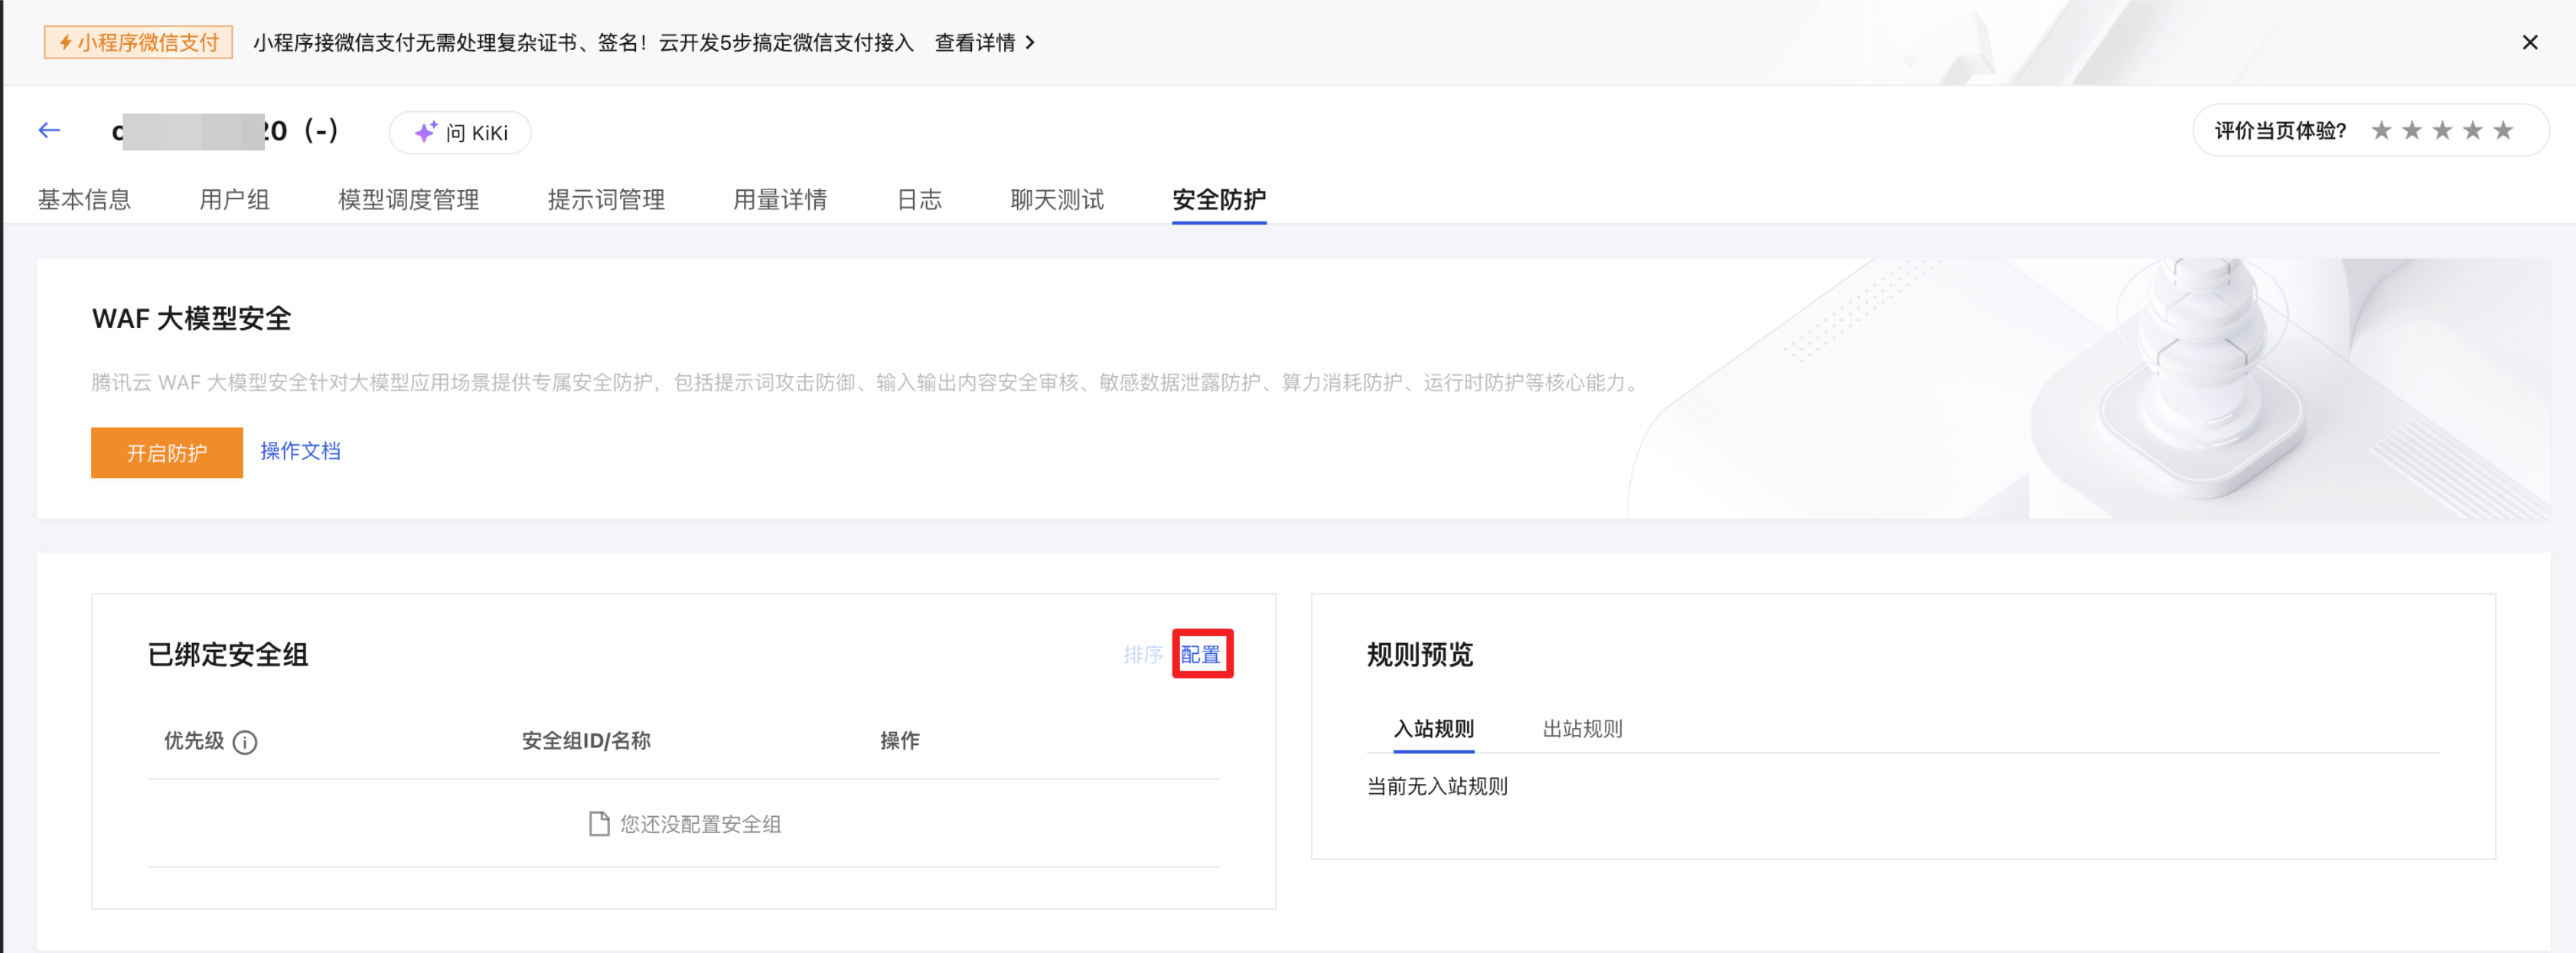
2. 切换至安全防护页签,在已绑定安全组模块单击配置。
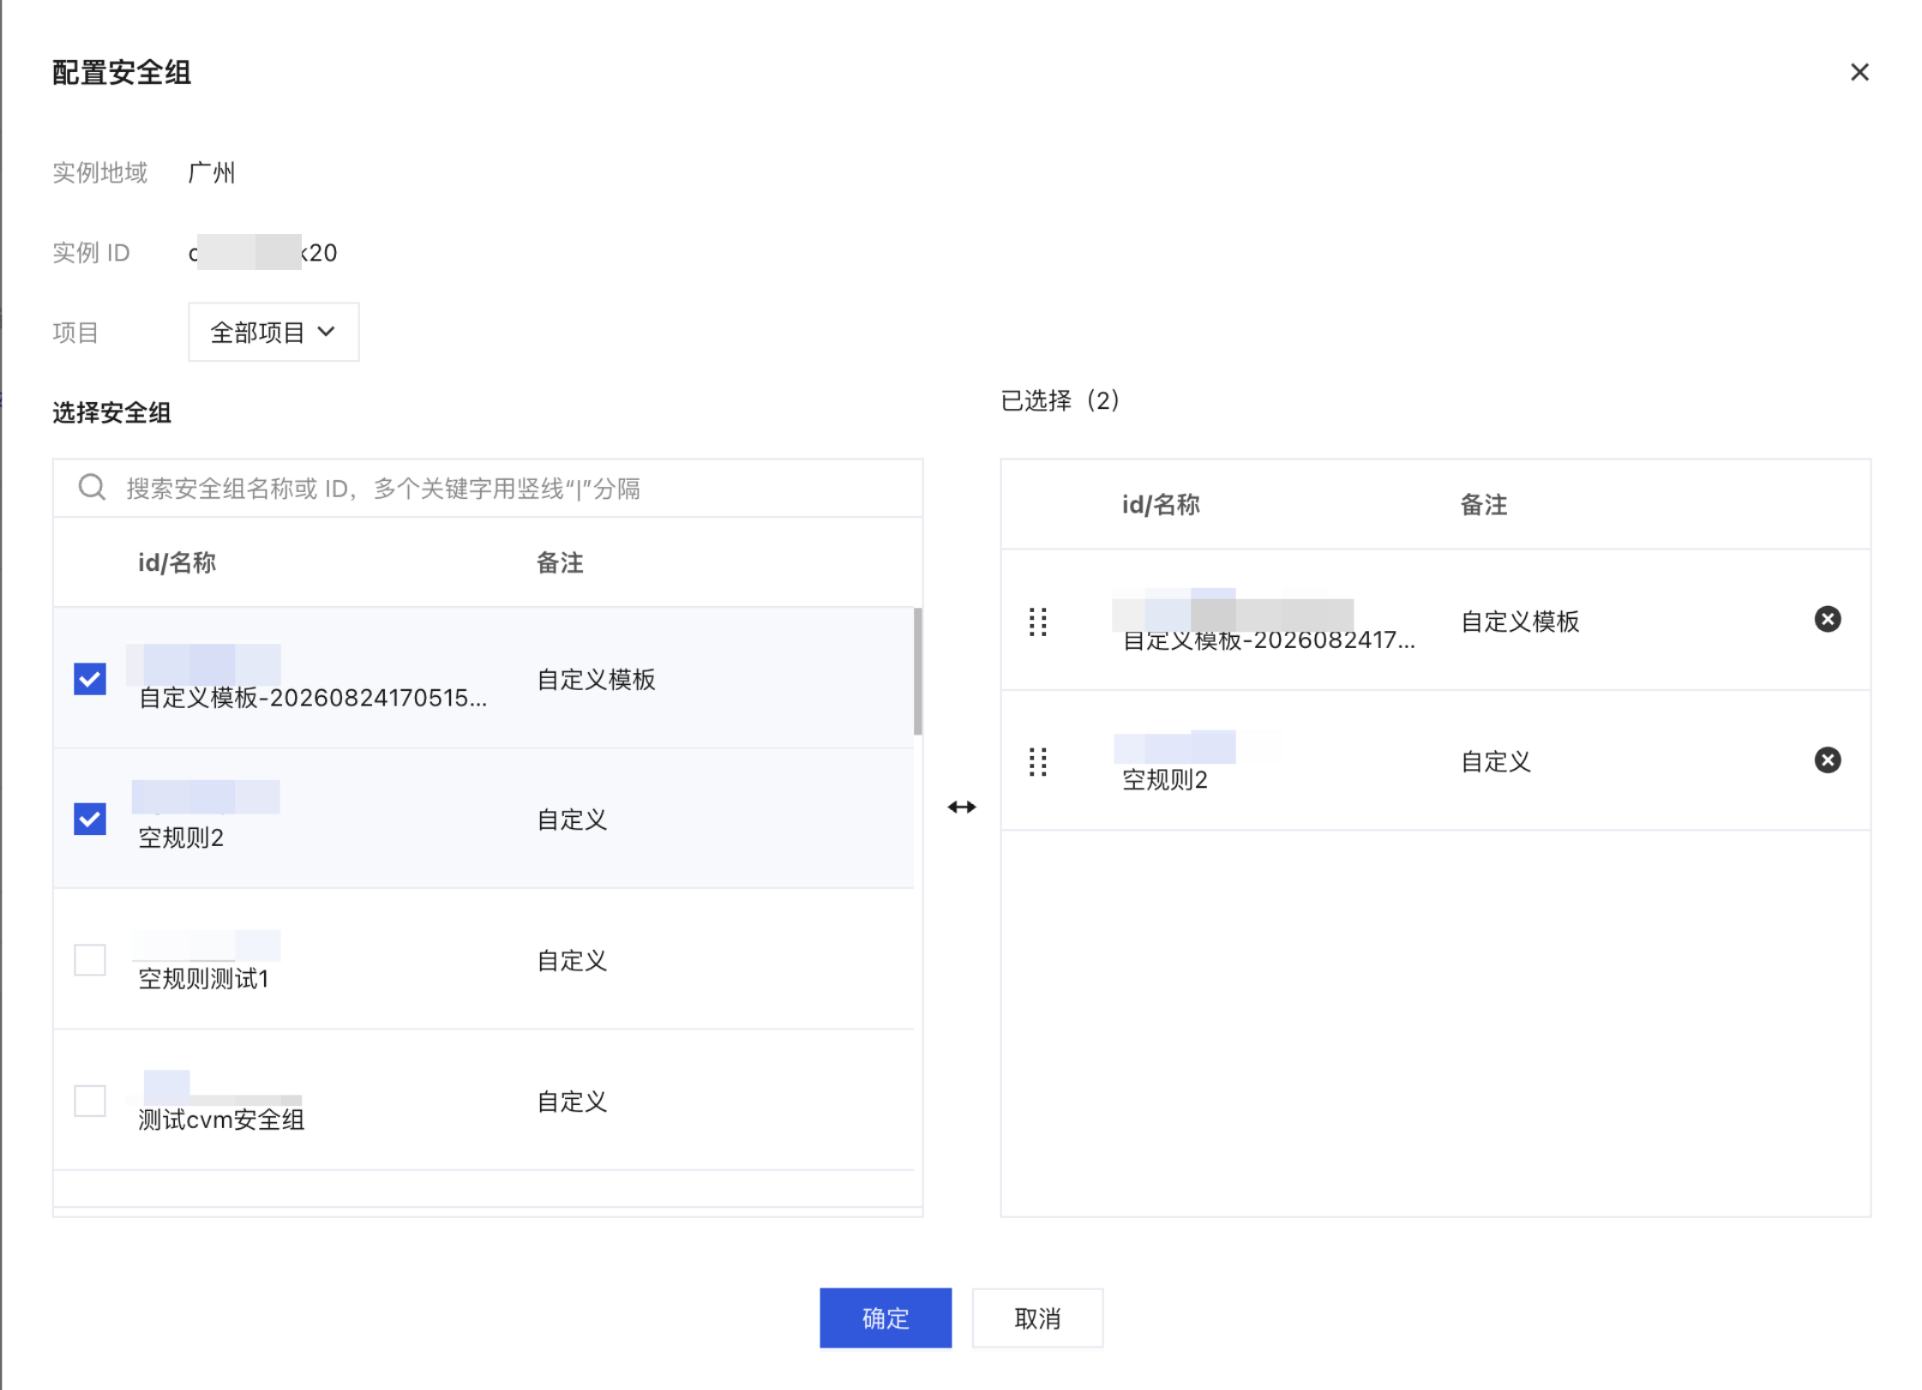
3. 在弹出的配置安全组窗口中,选择一个或多个安全组,加入到右侧已选择列表,支持拖动调整优先级,确认无误后单击确定。
说明:
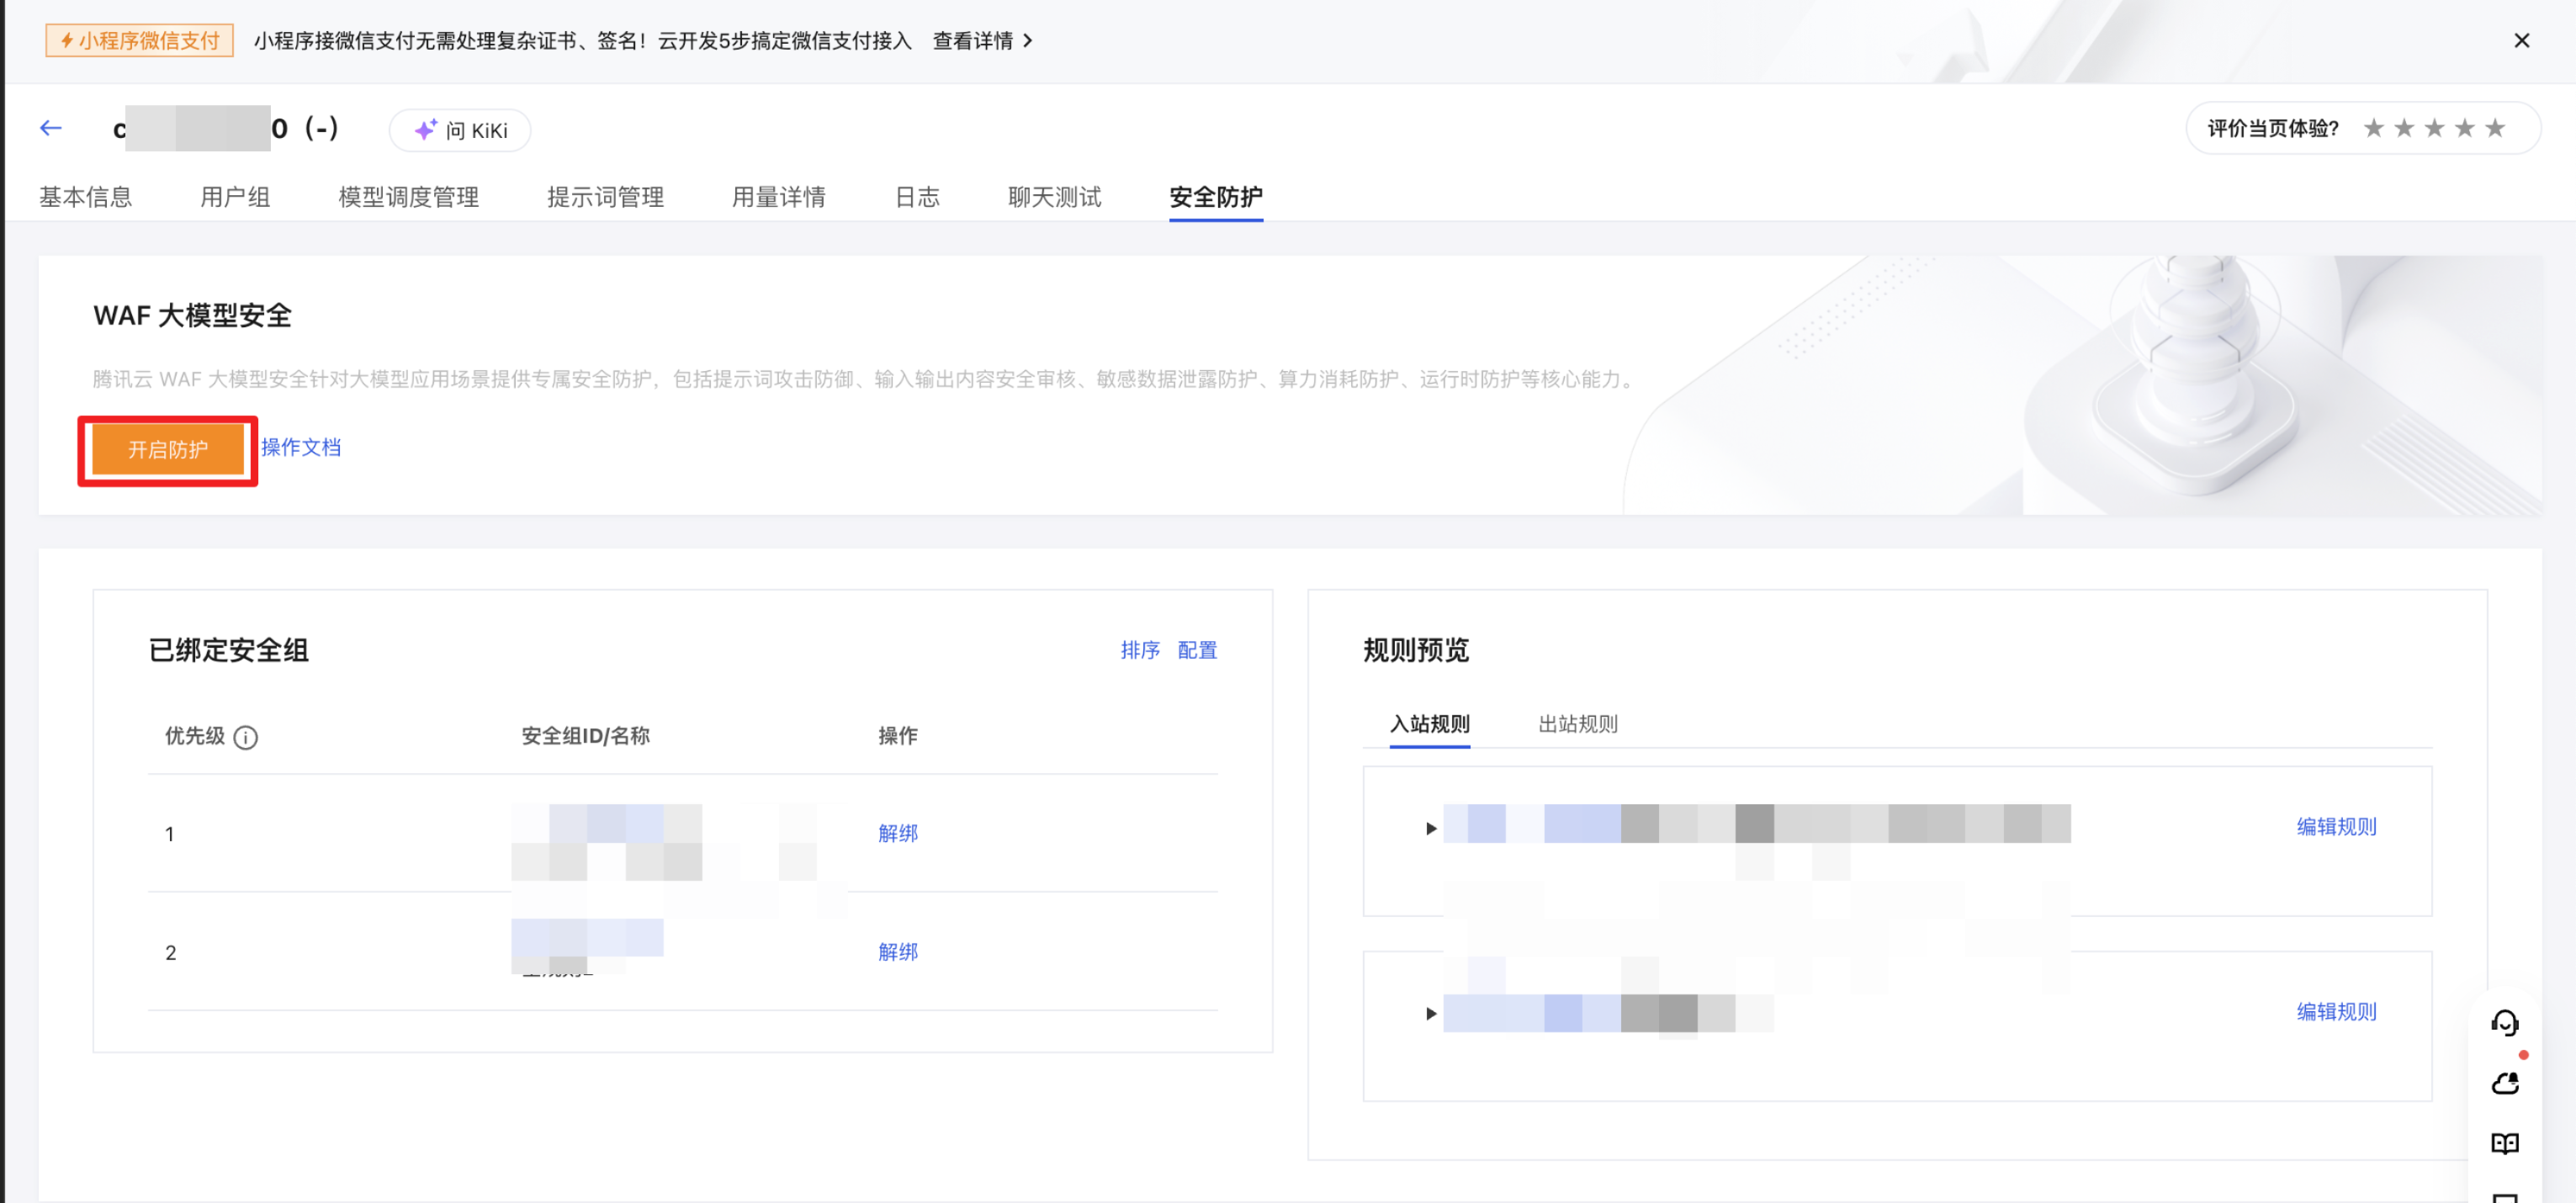
4. 绑定完成后,在右侧规则预览模块可分别查看或编辑已绑定安全组的入站规则或出站规则。单击编辑规则会跳转到安全组页面操作,具体操作请参见 修改安全组规则。
步骤3:配置 WAF 大模型安全
1. 登录 模型路由控制台,在实例管理页面,单击目标实例 ID,进入目标实例的实例管理页面。
2. 切换至安全防护页签,WAF 大模型安全区域,单击开启防护。
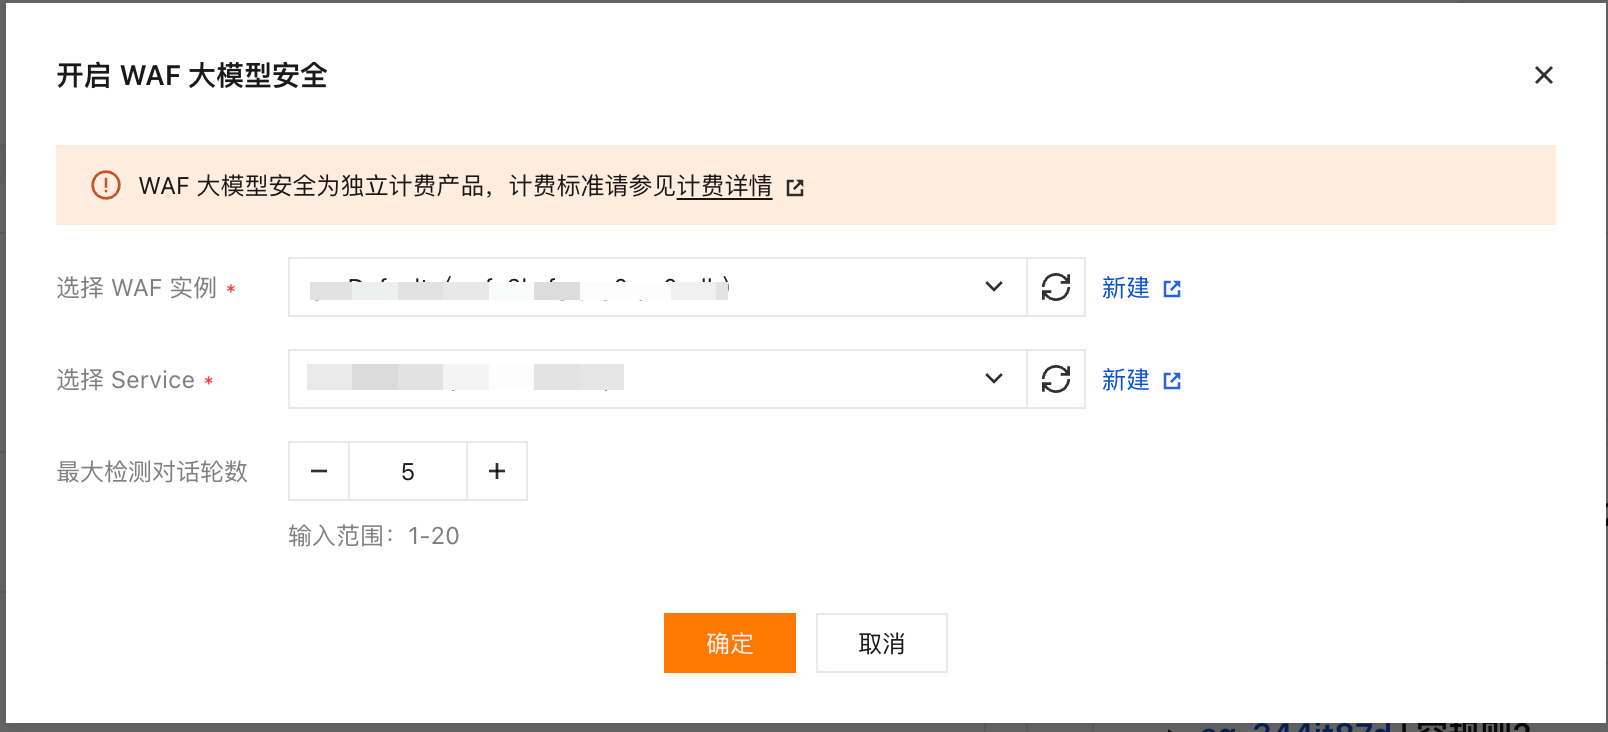
3. 在弹出的配置窗口中,配置以下参数:
参数 | 说明 |
WAF 实例 | |
Service 信息 | 选择需要防护的 Service。系统将自动拉取该实例下已配置的 Service 列表。 |
最大检测对话轮数 | 设置连续对话内容检测的最大轮数,取值范围 1 - 20,默认值为5。 |
4. 单击确定,完成 WAF 安全防护配置,操作完成后,实例的安全防护状态将变更为已开启,表示该实例已成功接入 WAF 安全防护。
注意:
开启 WAF 安全防护后,WAF 实例将开始计费,请确保账户余额充足。
首次开启防护建议选择观察模式,确认业务流量正常后再切换为拦截模式,避免因误拦截影响业务。
若 WAF 实例到期未续费,防护功能将自动失效,请及时续费。
步骤4:查看 WAF 大模型安全防护效果
通过终端模拟存在敏感信息的请求,测试 WAF 大模型提示词安全防护效果。
1. 终端模拟敏感信息请求。
curl -k https://<CMR_VIP>/v1/chat/completions \\-H "Content-Type: application/json" \\-H "Authorization: Bearer <API_KEY>" \\-d '{"model": "<模型名称>","messages": [{"role": "user","content": "<模拟敏感信息>"}]}'
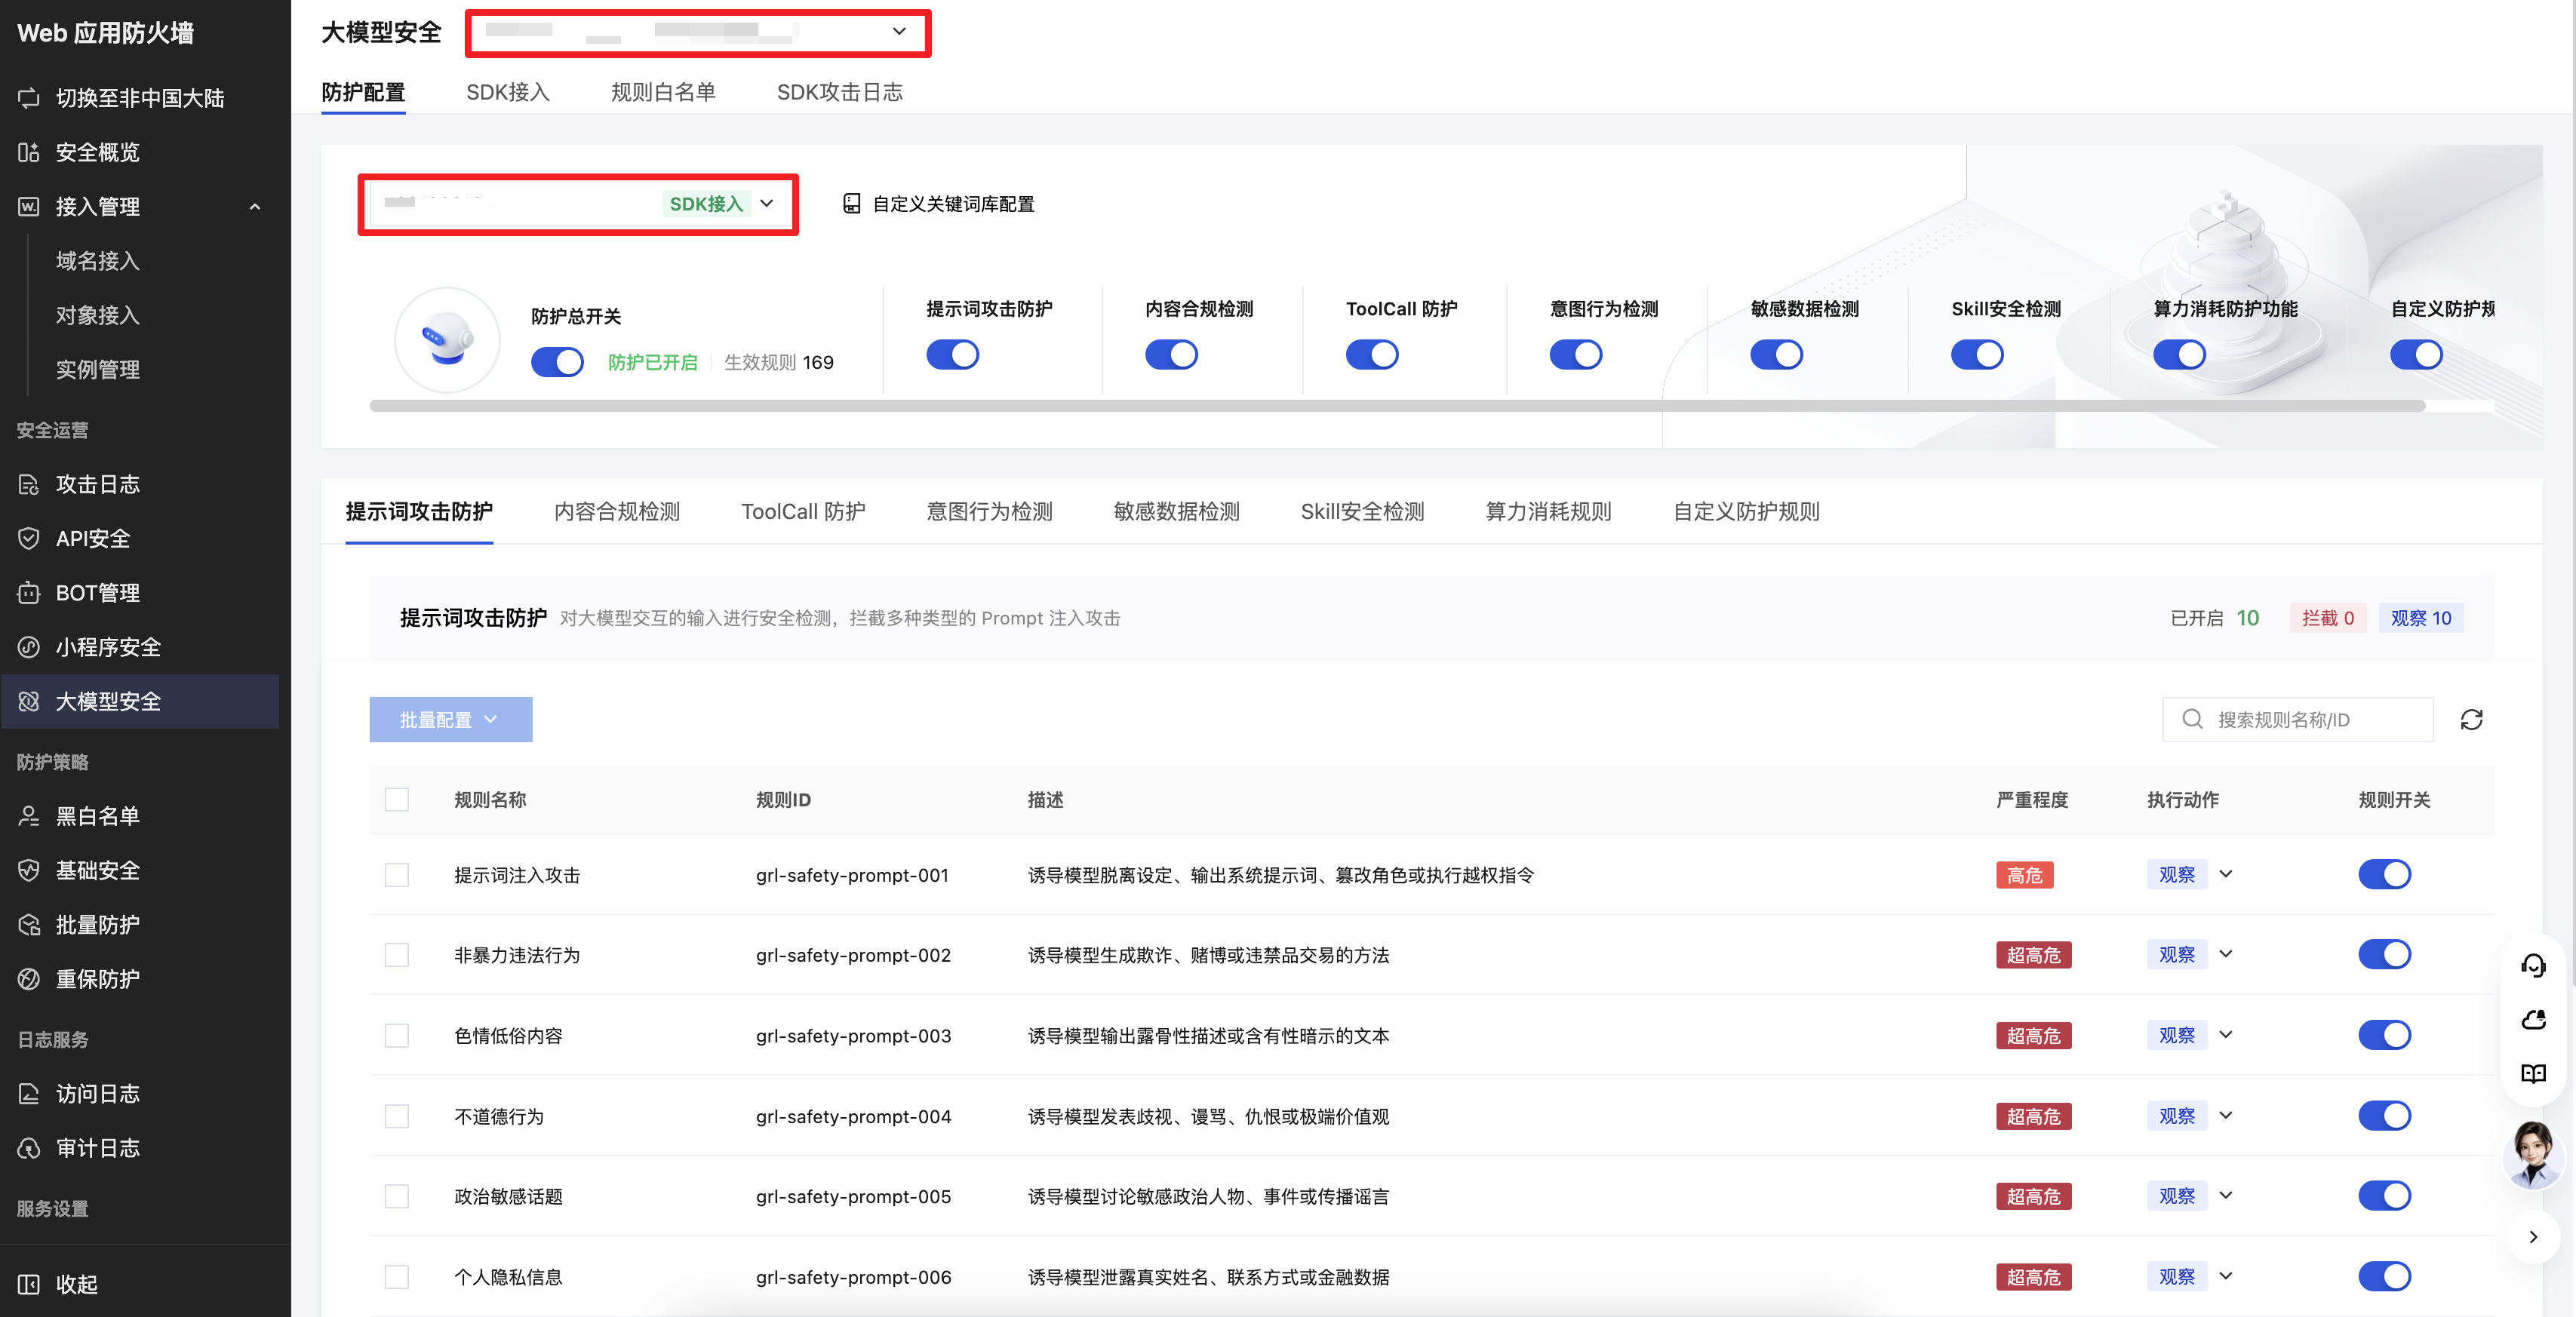
2. 登录 WAF 控制台。
3. 在左侧导航栏选择大模型安全,选择对应的 WAF 实例。
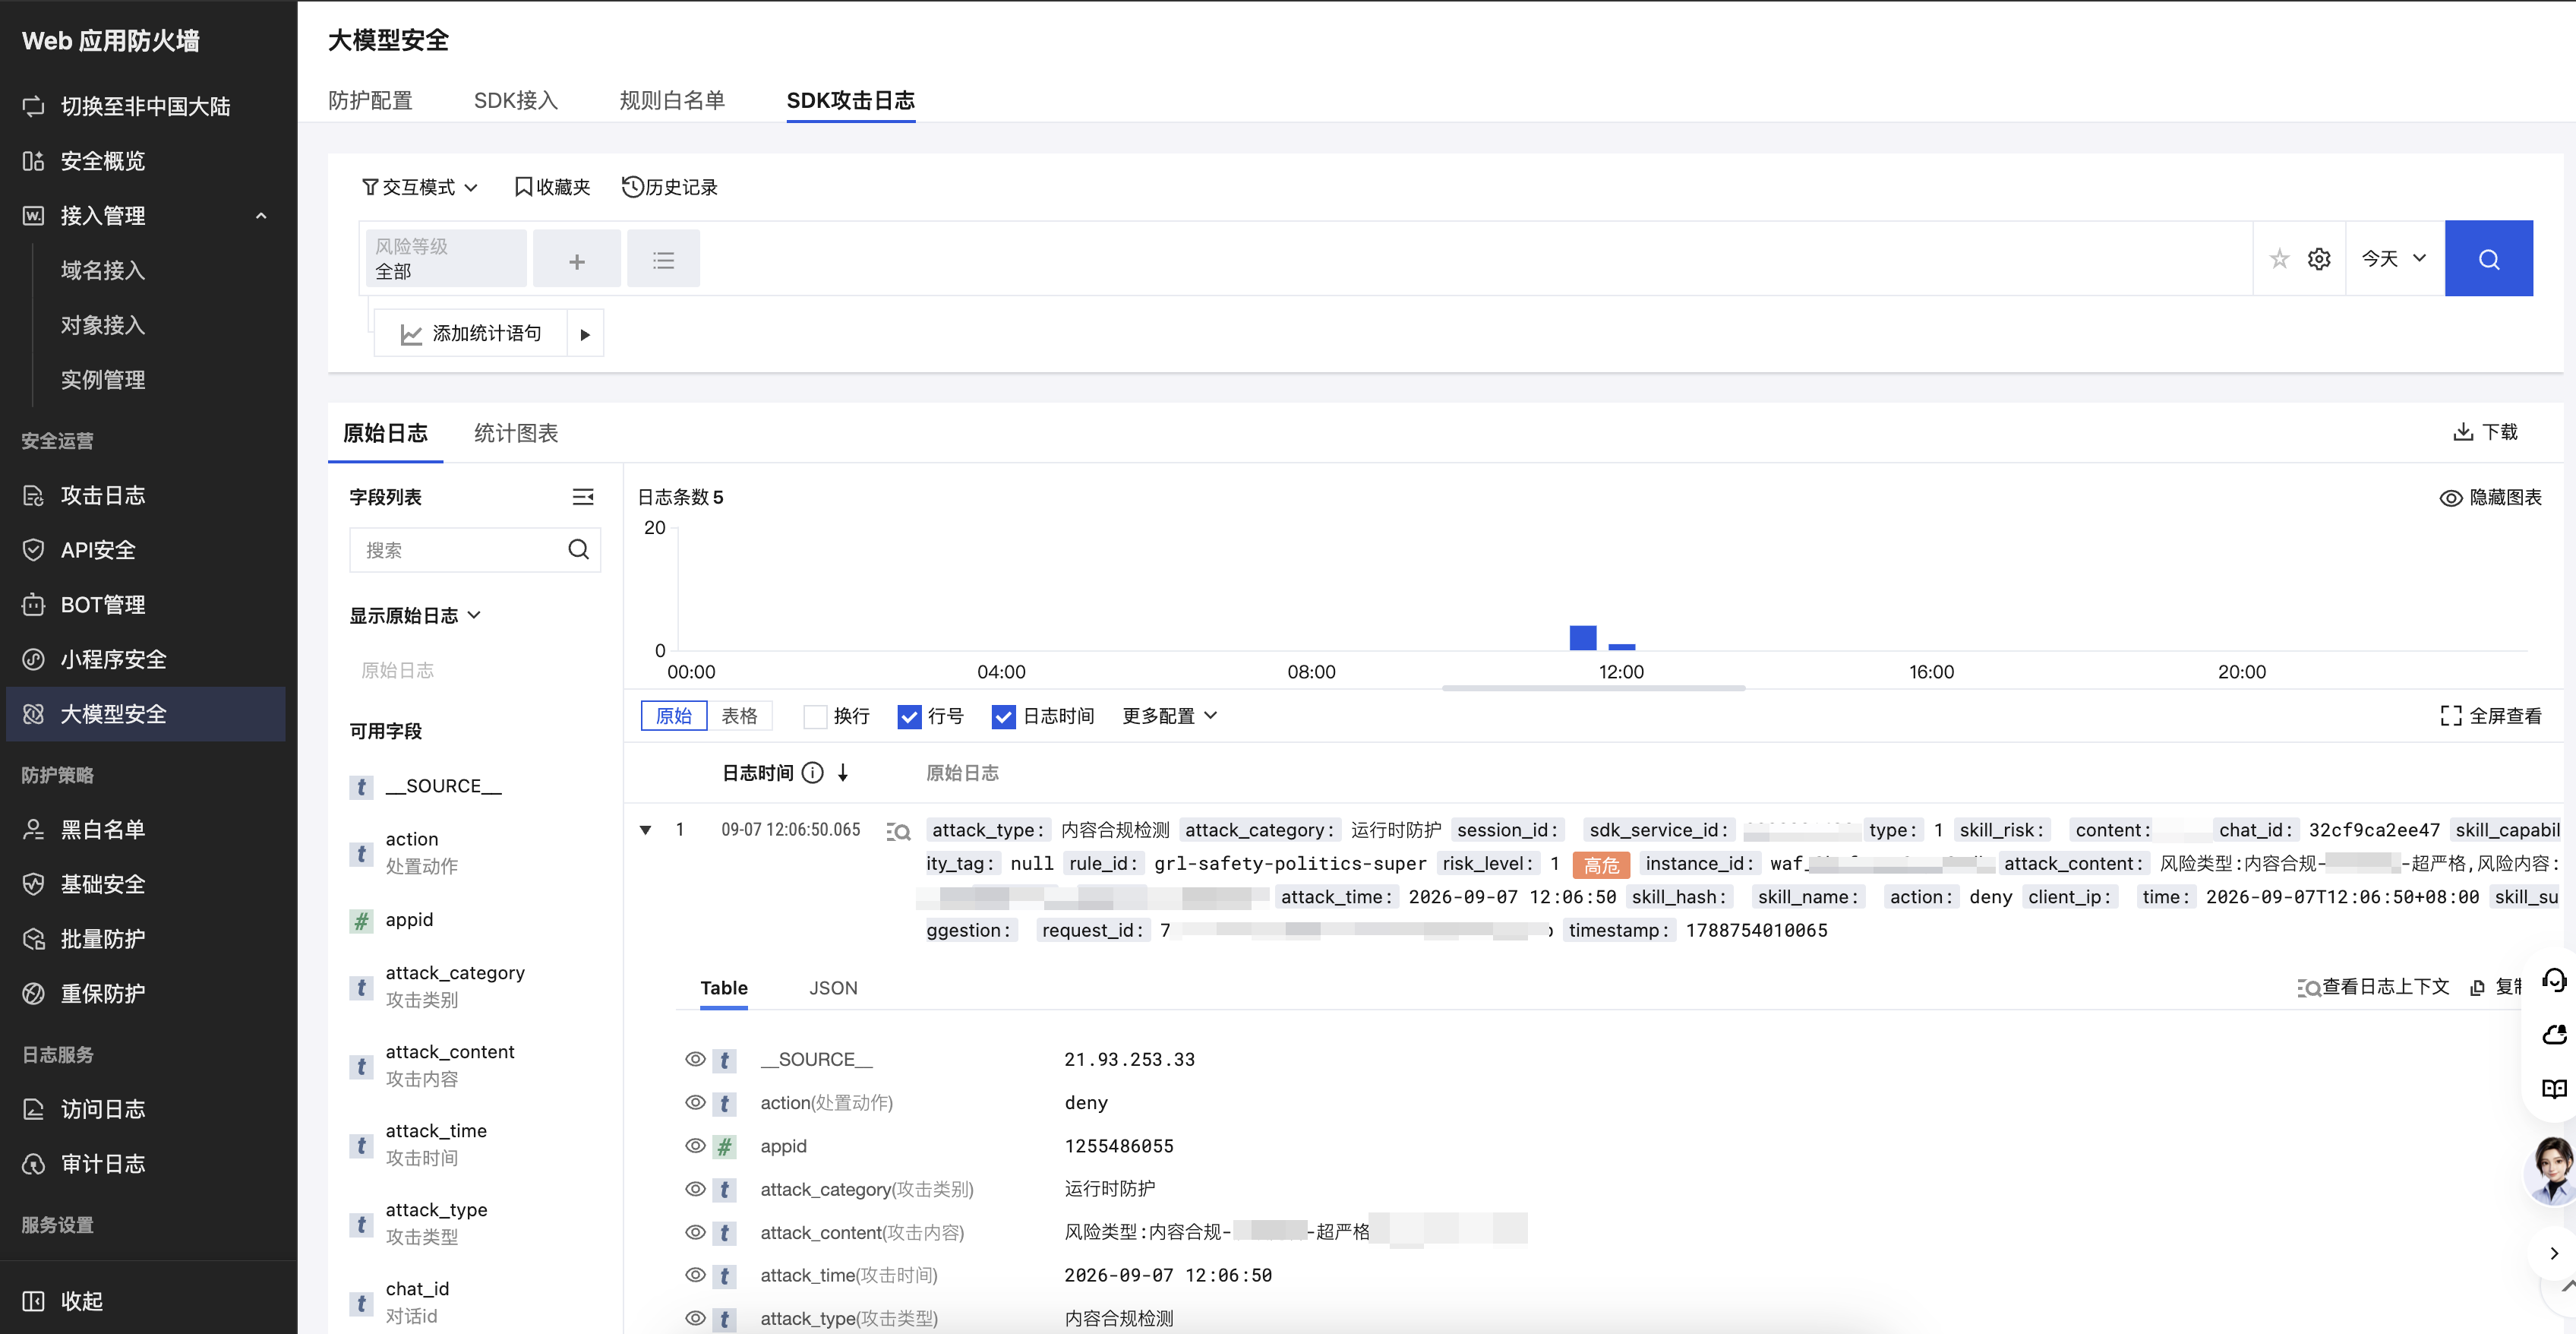
4. 切换到 SDK 攻击日志,可以查看敏感信息请求的详细日志。
相关文档
创建模型路由实例
配置模型调度管理
配置安全防护


