本文介绍如何配置防护实例的特征过滤规则。特征过滤支持针对 IP、TCP、UDP 报文头或载荷中的特征自定义拦截策略:可将源端口、目的端口、报文长度、IP 头部数据、TCP/UDP 头部、TCP/UDP 载荷等匹配条件进行组合,并对命中规则的流量设置放行、丢弃、丢弃并拉黑15分钟、继续防护,适用于已明确业务或攻击报文特征、需要精细化拦截的场景。
注意:
特征过滤规则仅在防护资源处于被攻击状态时生效。
规则配置不当可能导致正常流量被误拦截,建议确认报文特征后再配置。
配置项说明
配置项 | 说明 |
过滤特征 | 由多条匹配条件组合而成,每条匹配条件包含字段、逻辑符、值三部分,单击添加可增加匹配条件: 源端口、目的端口(必填):匹配报文的源端口或目的端口,逻辑符支持等于、介于,取值范围为 1 - 65535; 报文长度(字节)(必填):匹配报文长度,逻辑符支持等于、介于; IP 头部数据、TCP/UDP 头部、TCP/UDP 载荷(选择其一进行配置):在对应位置匹配关键字,逻辑符为包含关键字,需额外设置偏移量与检查深度; 偏移量表示从所选字段起始位置开始跳过的字节数,取值范围为 0-1500; 检查深度表示从偏移位置开始参与关键字匹配的字节数,取值范围为 0-1500。 |
协议 | 规则生效的协议类型,支持 TCP/UDP、TCP、UDP。 |
防护动作 | 对命中规则的流量执行的处理动作,支持放行、丢弃、丢弃并拉黑15分钟、继续防护。 动作为放行时,命中规则的流量将被直接放行; 动作为丢弃时,命中规则的流量将被直接丢弃; 动作为丢弃并拉黑15分钟时,命中规则的流量将被丢弃,且源 IP 被拉黑 15 分钟; 动作为继续防护时,表示继续执行下一个防护子策略,而非特征过滤内的其他规则。 |
操作步骤
1. 登录 DDoS 防护控制台,在左侧导航栏中选择防护实例,进入防护实例页面;单击目标实例的查看详情,进入实例详情页。
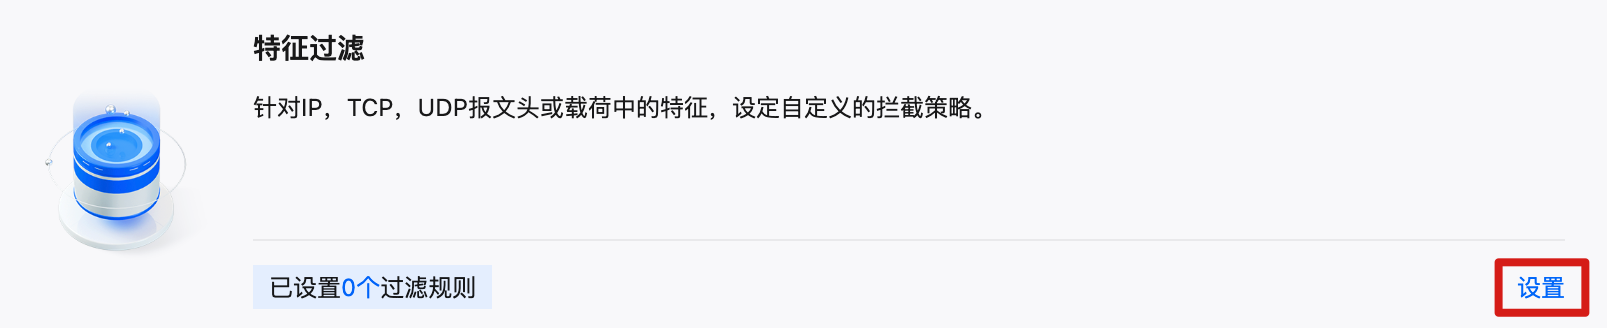
2. 在 L3/4 DDoS 防护策略配置区域,找到特征过滤子策略卡片,单击卡片右侧的设置。
3. 在特征过滤页面,单击新建。
4. 在新建特征过滤弹窗中,单击添加,增加匹配条件。
5. 为匹配条件选择字段、逻辑符并填写值。
字段为源端口、目的端口或报文长度(字节)时,逻辑选择等于或介于,并在值中填写对应内容。
字段为 IP 头部数据、TCP/UDP 头部或 TCP/UDP 载荷时,逻辑为包含关键字,填写关键字并设置偏移量与检查深度。
6. 选择协议与防护动作后,单击确定,保存规则。
7. 保存后,规则会展示在特征过滤列表中,可在操作列单击配置修改规则,或单击删除移除规则。


