DDoS 防护提供攻击数据的查询与展示能力,包含攻击分析与攻击态势两类数据视图。本文列出各视图可提供的数据指标与统计维度,便于评估 DDoS 防护在攻击可见性、攻击溯源与合规审计方面的能力。
说明:
支持查询最近 180 天以内的攻击事件与统计数据。
攻击分析
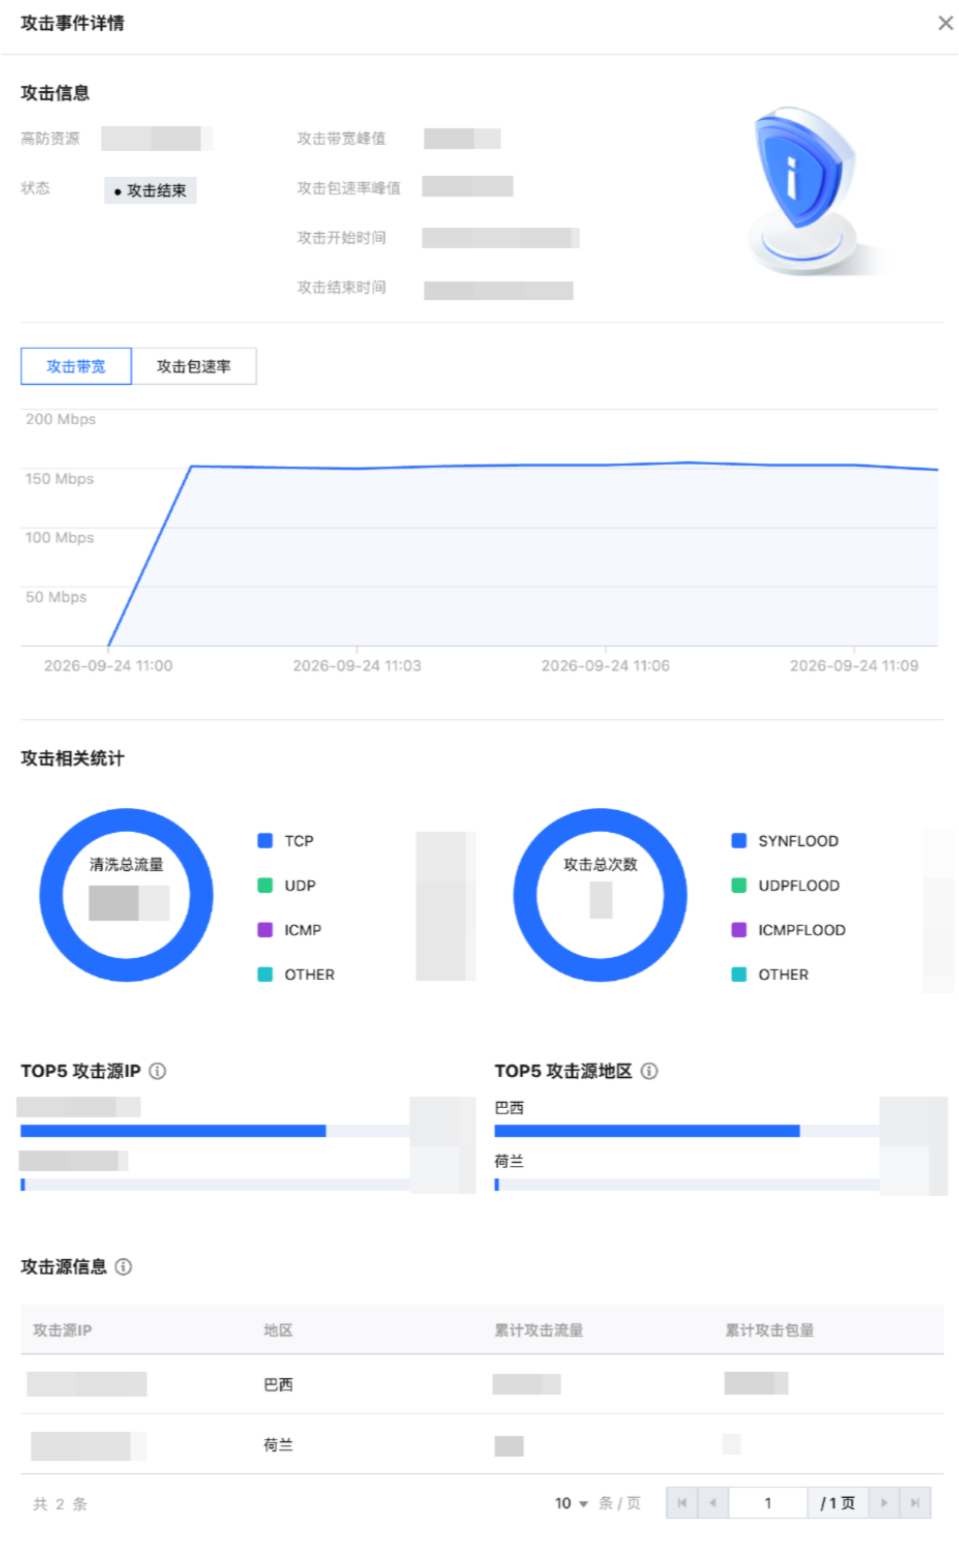
攻击分析以攻击事件为粒度,呈现所选时间范围内正在发生、已发生的攻击事件数据,包含攻击概况统计、攻击事件列表、单次事件详情与攻击相关统计,可用于攻击溯源、攻击影响评估与防护策略调整。
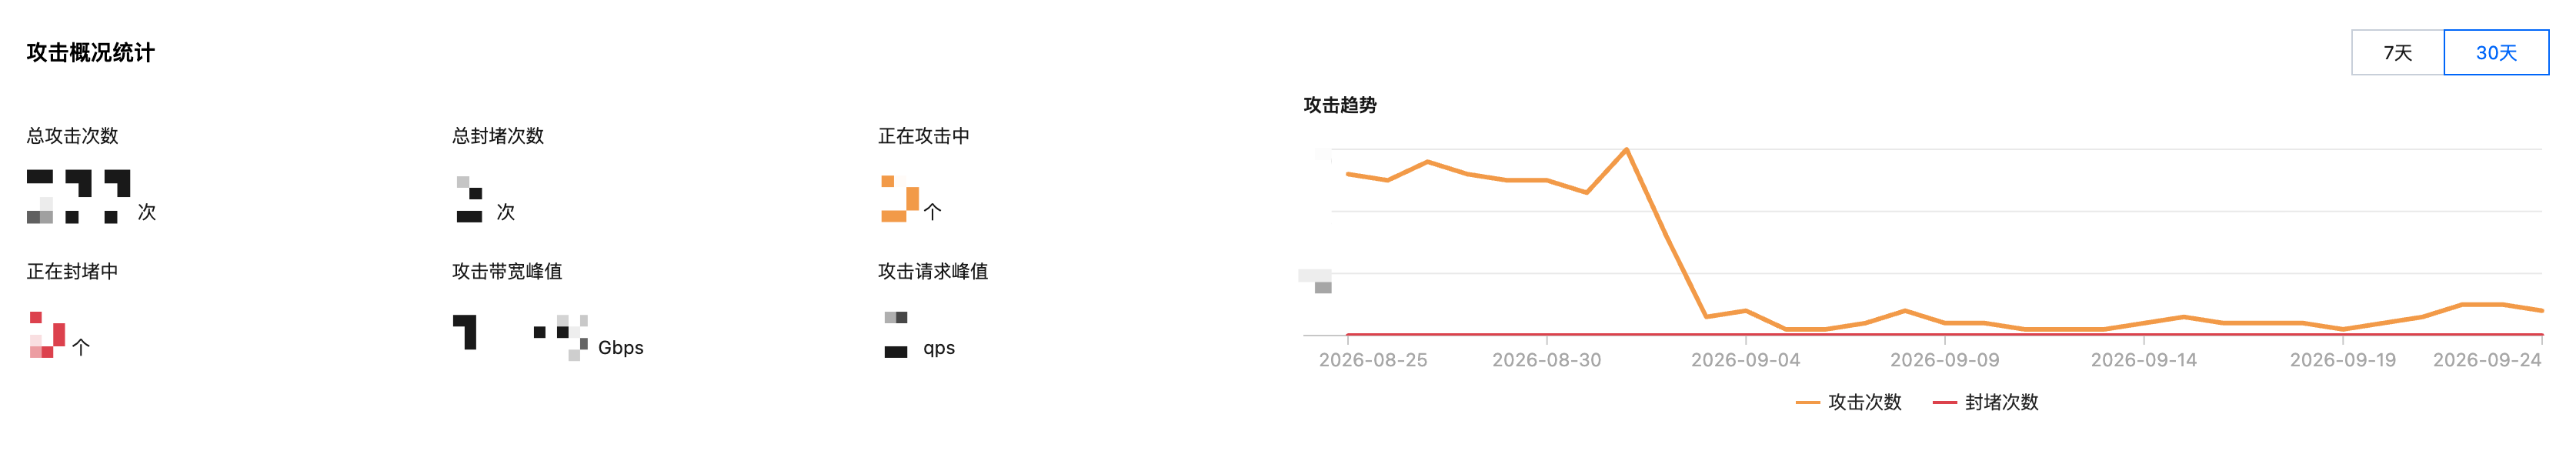
攻击概况统计
指标或图表 | 说明 |
总攻击次数 | 所选时间范围内防护资源遭受攻击的总次数。 |
总封堵次数 | 所选时间范围内防护资源被封堵的总次数。 |
正在攻击中 | 当前仍处于被攻击状态的防护资源数量。 |
正在封堵中 | 当前仍处于封堵状态的防护资源数量。 |
攻击带宽峰值 | 所选时间范围内攻击流量的最高带宽。 |
攻击请求峰值 | 所选时间范围内攻击请求的最高速率。当前仅适用于历史高防 IP 版本。 |
攻击趋势 | 以曲线形式呈现所选时间范围内攻击次数与封堵次数的变化趋势,用于识别攻击发生的时间分布与封堵触发情况。 |
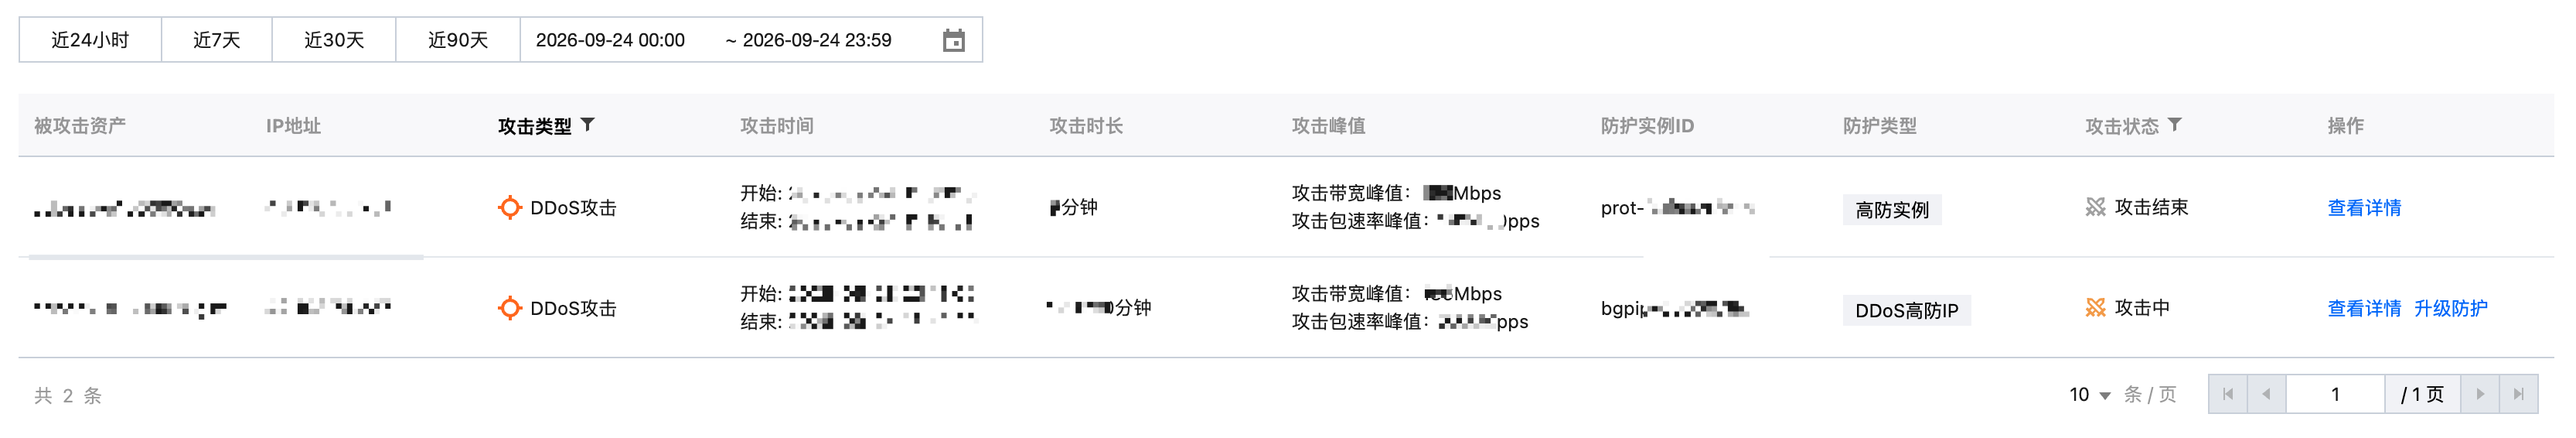
攻击事件列表
字段 | 说明 |
IP 地址 | 被攻击资产对应的 IP 地址。 |
攻击类型 | 该次攻击的攻击类型。 |
攻击时间 | 攻击的开始时间与结束时间。 |
攻击时长 | 该次攻击从开始到结束的持续时长。 |
攻击峰值 | 该次攻击的攻击带宽峰值与攻击包速率峰值。 |
防护实例 | 提供防护的防护实例 ID。 |
防护类型 | 该资源所使用的防护实例类型。 |
攻击状态 | 该次攻击的当前状态,如攻击中、攻击结束。 |
攻击事件详情
在攻击事件列表中单击查看详情,可查看单次攻击事件的详细数据。
攻击态势
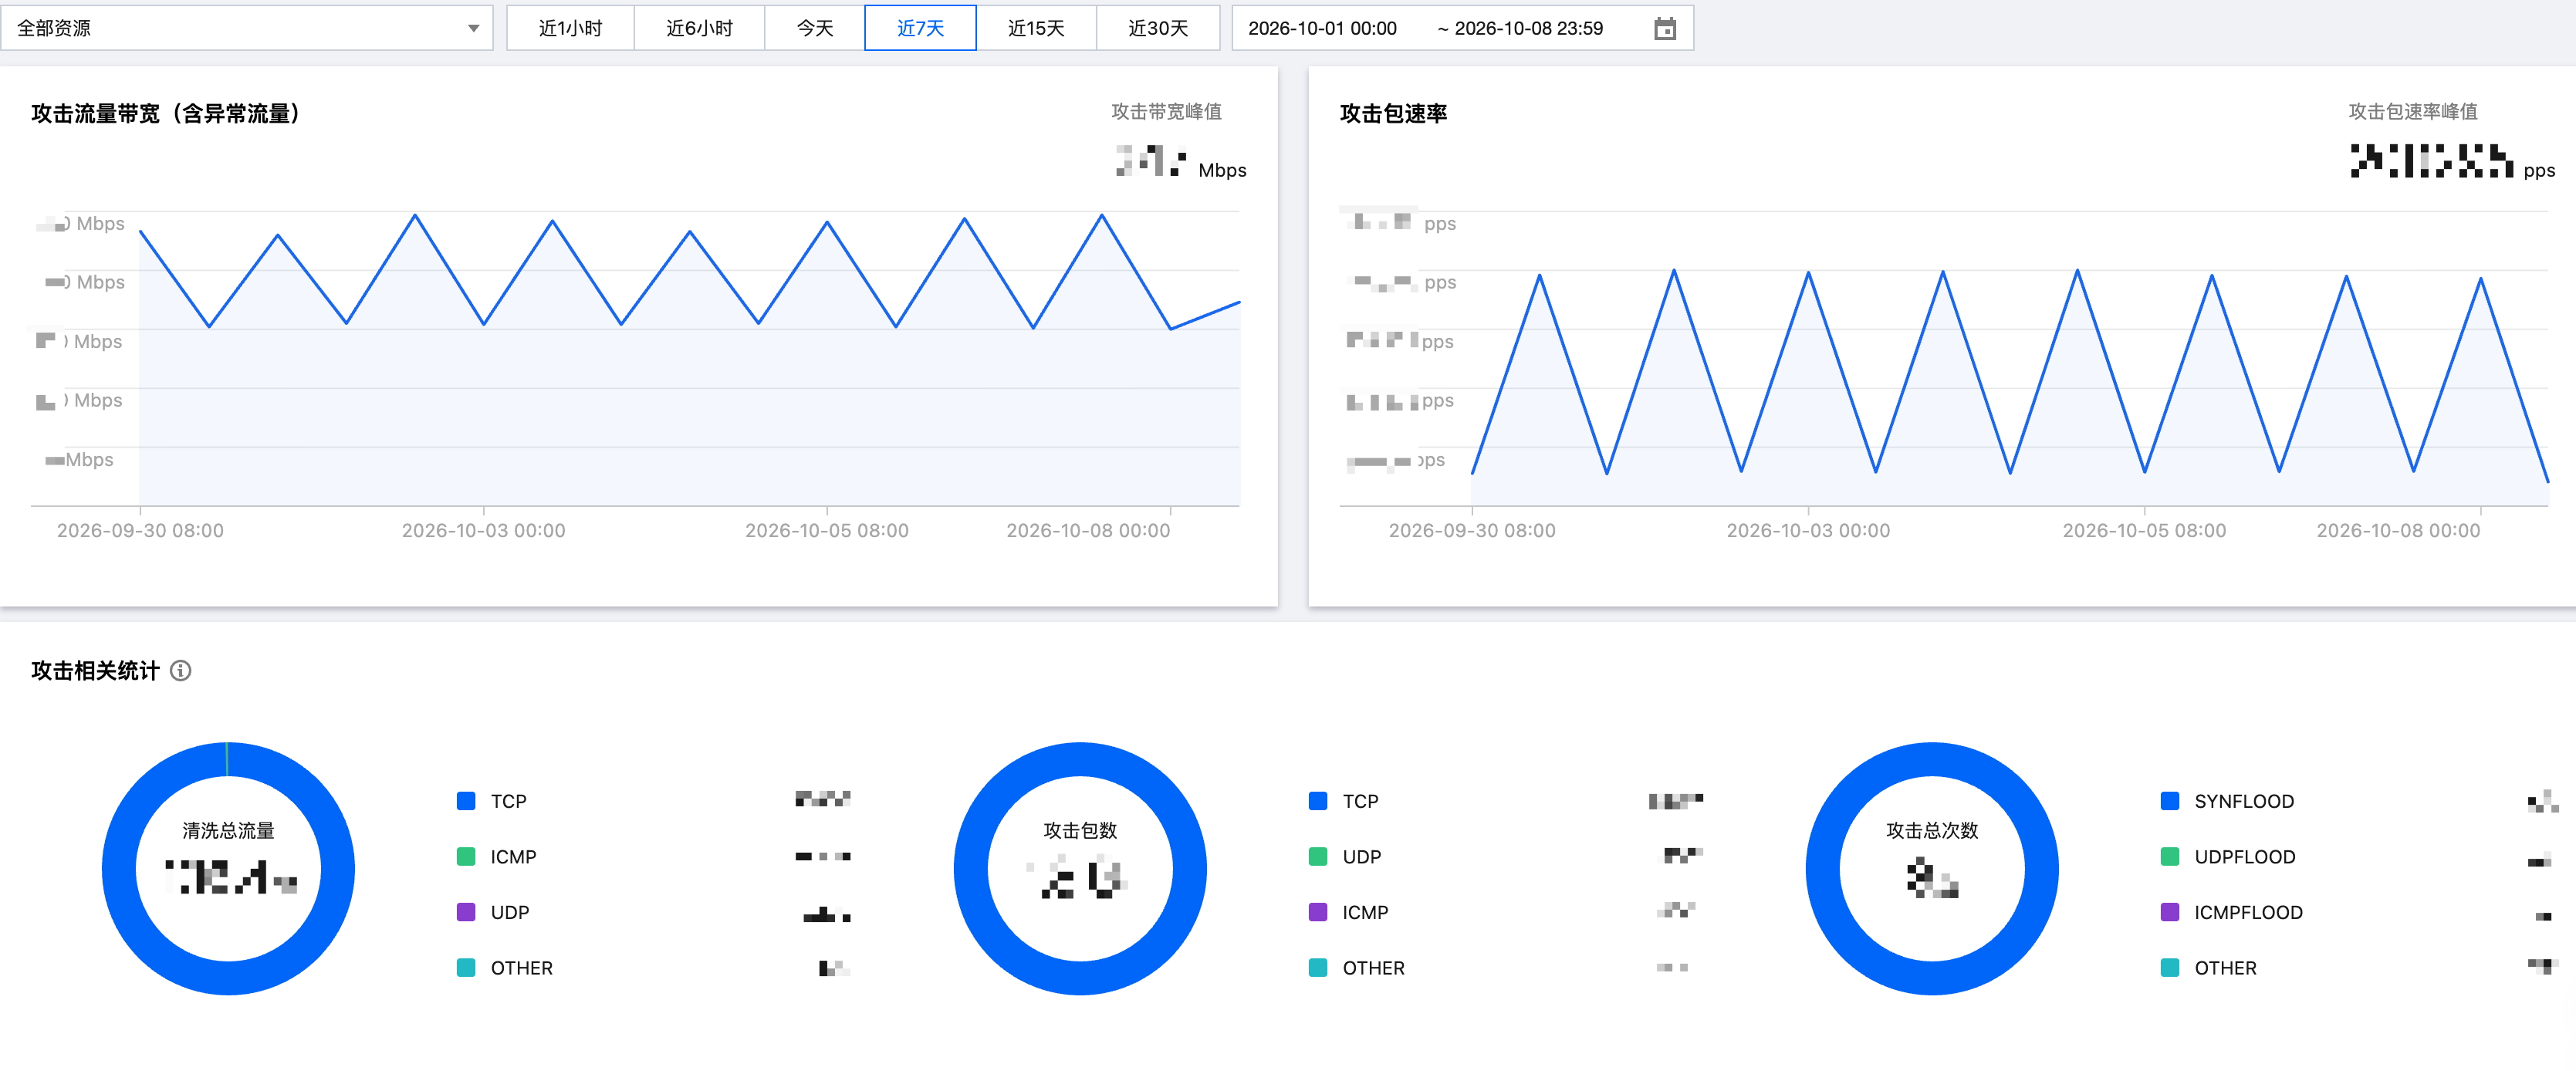
攻击态势以防护实例为粒度,呈现所选时间范围内的整体攻击强度与攻击构成,包含指标概览、攻击流量趋势与攻击相关统计。
指标或图表 | 说明 |
攻击流量带宽(含异常流量) | 所选时间范围内观测到的攻击流量带宽,包含尚未判定为攻击的异常流量。 |
攻击带宽峰值 | 所选时间范围内攻击流量的最高带宽。 |
攻击包速率 | 所选时间范围内观测到的攻击包速率。 |
攻击包速率峰值 | 所选时间范围内攻击包速率的最高值。 |
清洗总流量 | 按协议(TCP、UDP、ICMP、OTHER)统计的清洗流量分布与总量。 |
攻击包数 | 按协议(TCP、UDP、ICMP、OTHER)统计的攻击包数分布与总量。 |
攻击总次数 | 按攻击类型(SYNFLOOD、UDPFLOOD、ICMPFLOOD、OTHER)统计的攻击次数分布与总量。 |
攻击来源境内分布 | 攻击源在中国大陆境内的分布情况。 |
攻击来源全球分布 | 攻击源在全球地域上的分布情况。 |


