数据分析数字取证A.pcapng

数据分析数字取证A.pcapng
XPcode7
发布于 2025-10-23 11:24:31
发布于 2025-10-23 11:24:31
Wireshark(前称Ethereal)是一个网络封包分析软件。网络封包分析软件的功能是截取网络封包,并尽可能显示出最为详细的网络封包资料。Wireshark使用WinPCAP作为接口,直接与网卡进行数据报文交换。 在过去,网络封包分析软件是非常昂贵的,或是专门属于盈利用的软件。Ethereal的出现改变了这一切。在GNUGPL通用许可证的保障范围底下,使用者可以以免费的途径取得软件与其源代码,并拥有针对其源代码修改及客制化的权利。Ethereal是全世界最广泛的网络封包分析软件之一。
数据分析数字取证
任务环境说明:
- 渗透机场景:windows 7
- 渗透机用户名:administrator,密码:123456
- 通过分析数据包A.pcapng,找到黑客连接一句话木马的密码,将该密码作为FLAG提交;
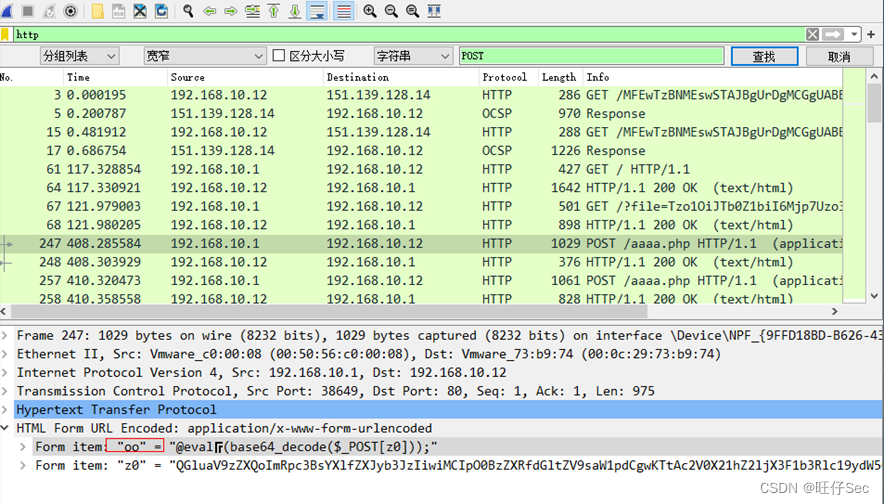
Flag:oo
- 通过分析数据包A.pcapng,找到黑客扫描的网段范围是多少(IP之间用”,”隔开,例:192.168.1.1-192.168.1.2)将该范围作为FLAG提交;
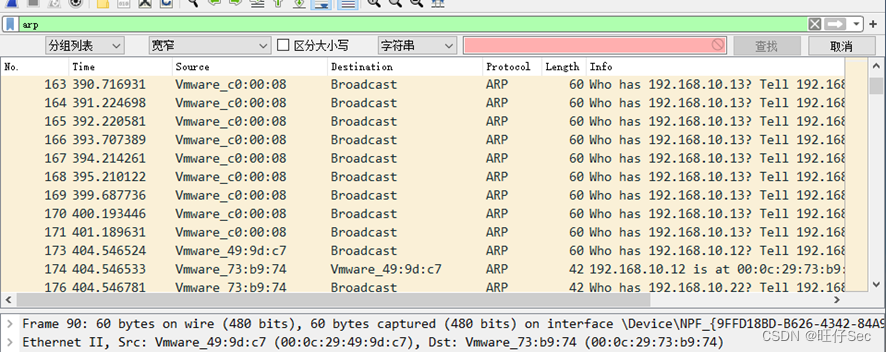
Flag:192.168.10.10,192.168.10.30
- 通过分析数据包A.pcapng,找到域服务器的密码是多少,将该密码作为FLAG提交;
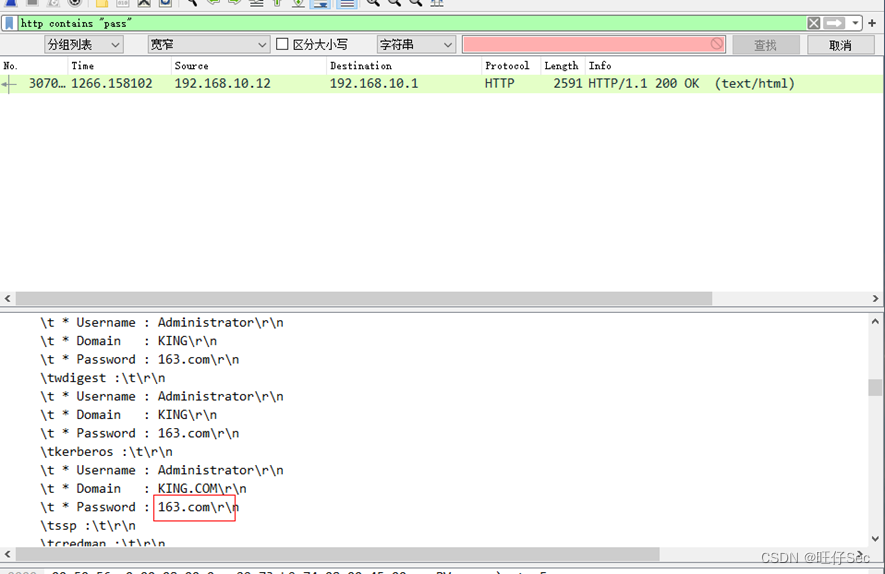
Flag:163.com
- 通过分析数据包A.pcapng,找到服务器安装的第一个修补程序,将该修补程序的名称作为FLAG提交;
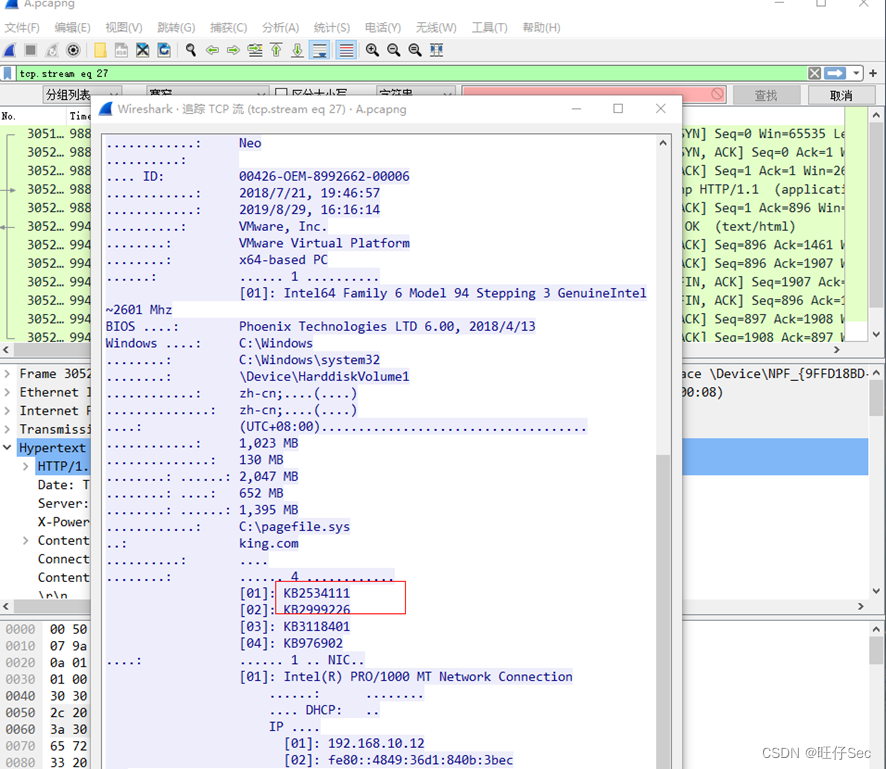
Flag:KB2534111
- 通过分析数据包A.pcapng,找到黑客下载的文件是什么,将该文件内容作为FLAG提交;
Flag:flag{friday}
把数据包拖到kali里面在binwalk -e 数据包 解析它 在用暴力破解去破文件的密码是
DBOQ6457
本文参与 腾讯云自媒体同步曝光计划,分享自作者个人站点/博客。
原始发表:2022-09-29,如有侵权请联系 cloudcommunity@tencent.com 删除
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号