出去旅个游回来天塌了!

出去旅个游回来天塌了!
爱学英语的程序媛
发布于 2026-09-15 11:20:44
发布于 2026-09-15 11:20:44
事情是这样的,上周末不是收到了开源中国的邀请去大理参加了一场鸿蒙极客的交流会嘛!本来是不想去的,朋友在喊,不好意思拒绝就答应了,想着之前也没去过那边,正好借此机会去云贵地区溜达一圈,于是就报名了。
周五下班之后马不停蹄赶往浦东机场,正常情况下做地铁肯定是赶不上的,打车的话晚高峰又很堵,6点半下班,八点半起飞,只有两个小时,干脆做地铁到龙阳路,然后换乘磁浮线8分钟抵达浦东机场。晚上落地昆明已经是凌晨12点10分了。到了之后就联系出租车师傅接我去酒店。
第二天早上醒来,我滴妈!服务器收到了一堆告警。
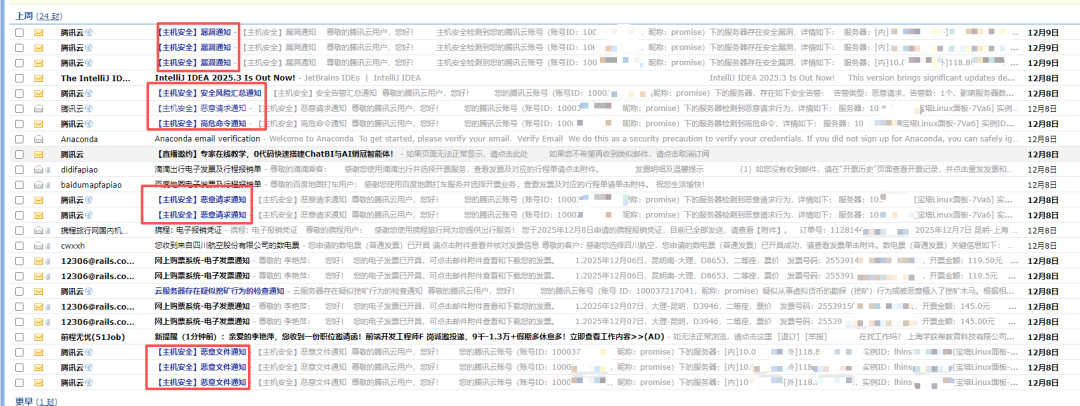
其中,短信和微信服务号都提醒我了!妈呀,我靠
因为我那天刚好没带电脑,于是大早上去找其他的小伙伴,用他的电脑登上了服务器的控制台,第一时间肯定是把正在运行的服务器关机,这样可以避免不法分子在服务器上执行一些命令。
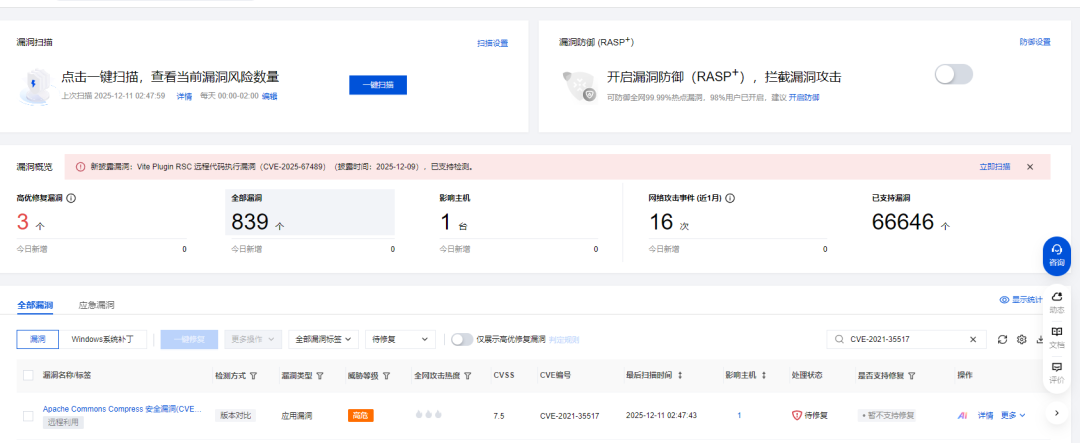
接着,在控制台一个一个排查可疑的命令:
1、查看root登录详情:
last -u root
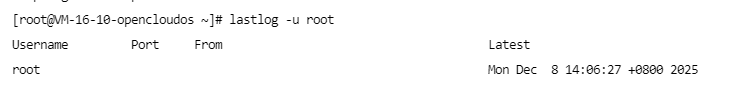
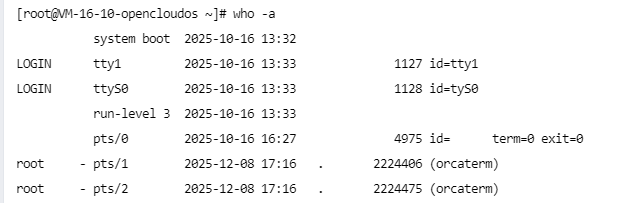
这里其实没什么异常,因为上面的信息显示只有一个用户在前几天进入到了root目录,这个用户正是我。
2、检查当前所有登录用户及其来源
who -a |
|---|
3、检查msr模块:
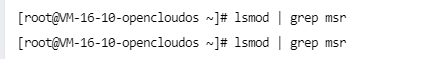
没有输出任何内容
说明也没什么异常。
还好,没什么异常,不然真废了!
我点击了邮箱中的一条命令,进入处理页面的详情之后,AI 告诉我问题产生的原因。
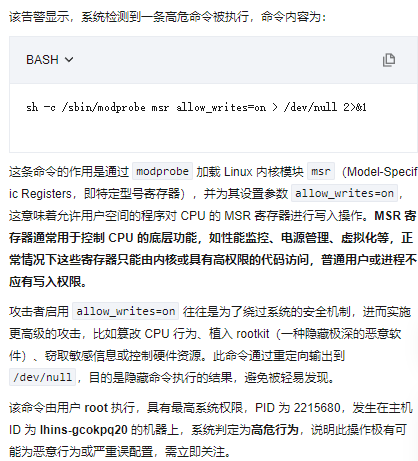
我也根据下面的命令逐一进行了排查。
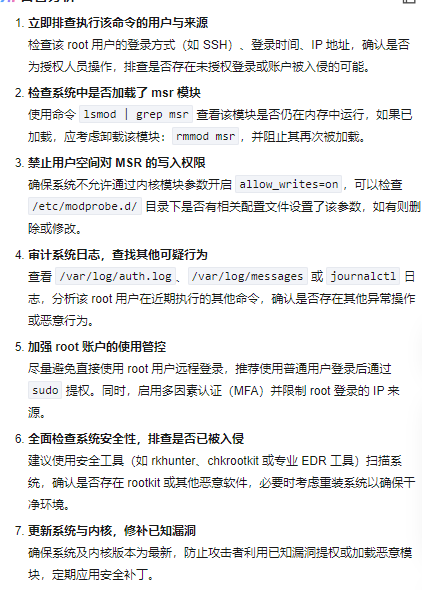
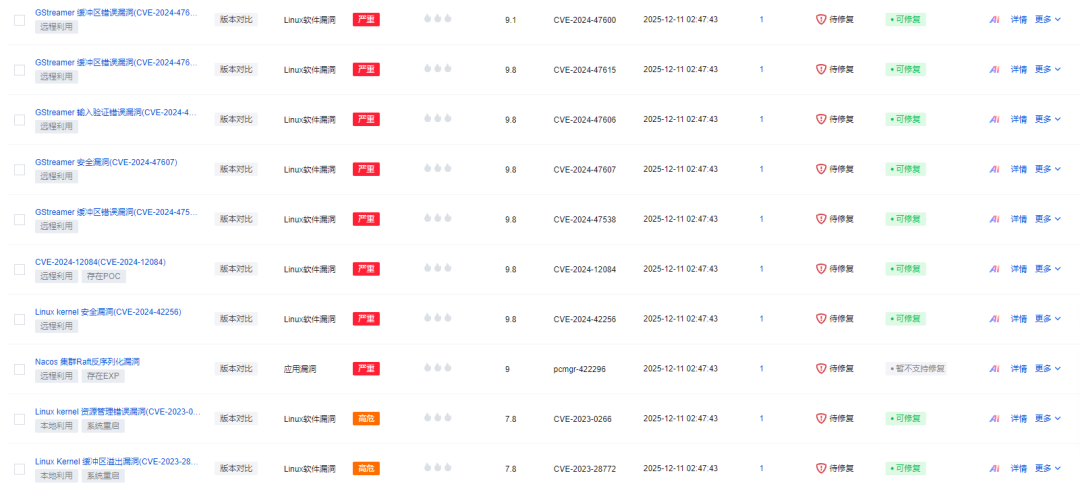
逐一排查下来,还好没有什么异常,服务器上也没有可疑的命令。
我猜:是不是攻击那哥们看到我服务器上空空如也,干脆就放弃了哈哈哈。
但是你攻不攻击是你的事情,防范这件事儿我还是要做到位的。
这里我采用了几种方法:
1、关闭所有端口
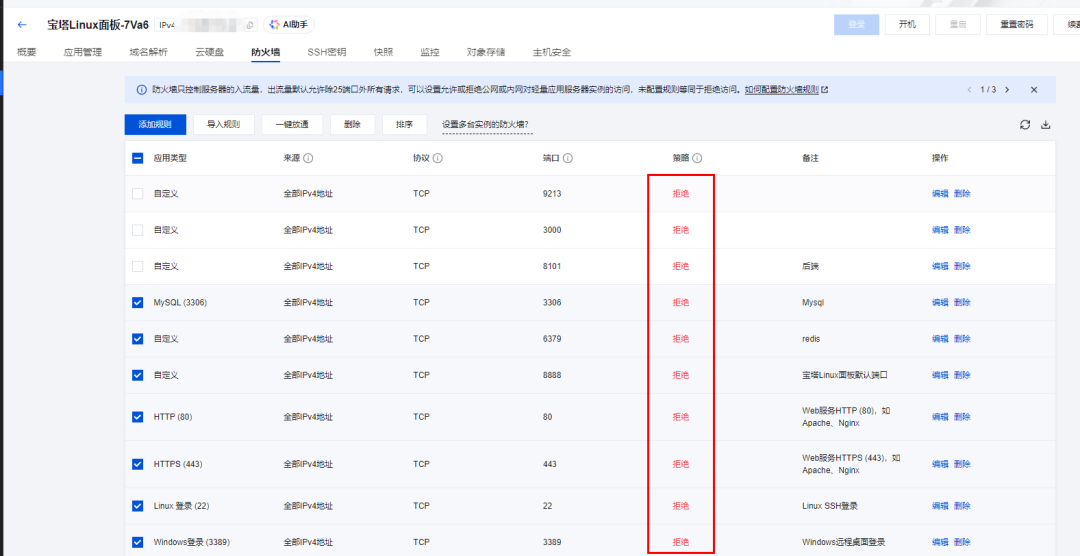
之前开通这些端口的目的是允许别人通过域名访问我们的系统,但是,网络不是法外之地,有些不法分子他的意图就不一样,他会进来把你的系统搞挂啊。这里我为什么把所有的端口都停用呢。
2、不要把重要文件放到root目录下。
root就是根目录,对于linux来说是根目录,对于windows来说就相当于c 盘,这里存放的每一个文件都是确保系统能正常运行的核心文件。想一想,如果你哪天把C盘清空了,你的电脑还能再开机吗?
你可以看一下这张图
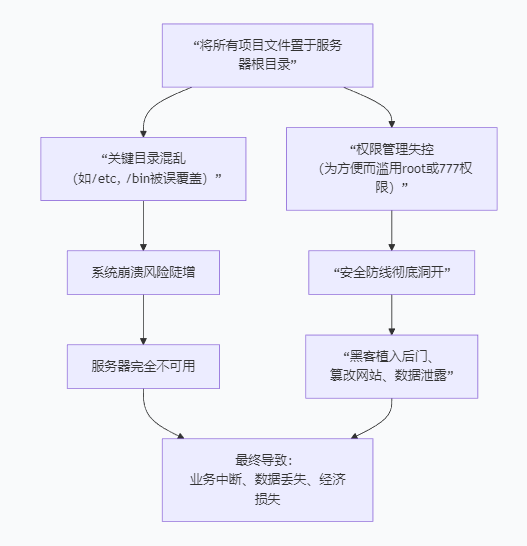
正常情况下,只有管理员才会有root权限。
为了我们服务器的安全,尽量还是把其他的文件都隔离开,在方便管理的同时也能避免黑客可以轻易植入后门、篡改网站或窃取数据。
3、使用 CDN 来隐藏服务器的真实ip(可以有效应对ddos攻击)
4、主动监控日志(例如ELK等工具),出现异常情况的时候及时告警
5、定期备份数据(这个环节很重要)确保备份数据与生产环境隔离。
6、框架的版本要及时升级。
上面一直在说我的处理办法,那么最后我们来总结一下出现此次问题的原因:上周的时候由于前端的一个框架react 的Next.js这玩意儿有漏洞,而我的服务器上正好跑着一个项目,前端用的就是Next.js ,版本也跟事故涉及到的版本一模一样!
两篇这篇文章的链接我也放在这里了,感兴趣的小伙伴可以去阅读一下~
Nginx临时防御CVE-2025-55182 React2Shell漏洞:以Dify、Next.js为例
Next.js 高危漏洞 (CVE-2025-66478) :中招复盘与一键修复
看似没有什么影响,但是警钟长鸣啊!你永远想象不到黑客会怎么攻击你,他可能就是闹着玩玩,但是最终受到影响的是你啊!如果你使用了其他的服务(比如接入了大模型),那这样,对方刷你流量的话你的钱包就开始滴血了!
感谢大家的阅读,我们下期再见~
本文参与 腾讯云自媒体同步曝光计划,分享自微信公众号。
原始发表:2025-12-15,如有侵权请联系 cloudcommunity@tencent.com 删除
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号