供应链风险延伸下的新型网络钓鱼威胁与防范
原创
供应链风险延伸下的新型网络钓鱼威胁与防范
原创
芦笛
修改于 2026-09-21 20:44:52
修改于 2026-09-21 20:44:52
第三方服务商的安全漏洞,正在成为网络钓鱼攻击新的突破口。传统认知当中,网络钓鱼大多依靠仿冒域名、伪造邮件地址来欺骗受害者,但 Brevo 供应链攻击事件表明,攻击者一旦攻陷企业所依赖的外部服务平台,就可以借助合法可信的基础设施投递钓鱼内容、注入恶意脚本,普通的域名黑名单、邮件特征过滤手段很难识别这类风险。攻击者不再需要伪造身份,直接使用受信任服务商的渠道开展攻击,大幅提升钓鱼行为的迷惑程度。
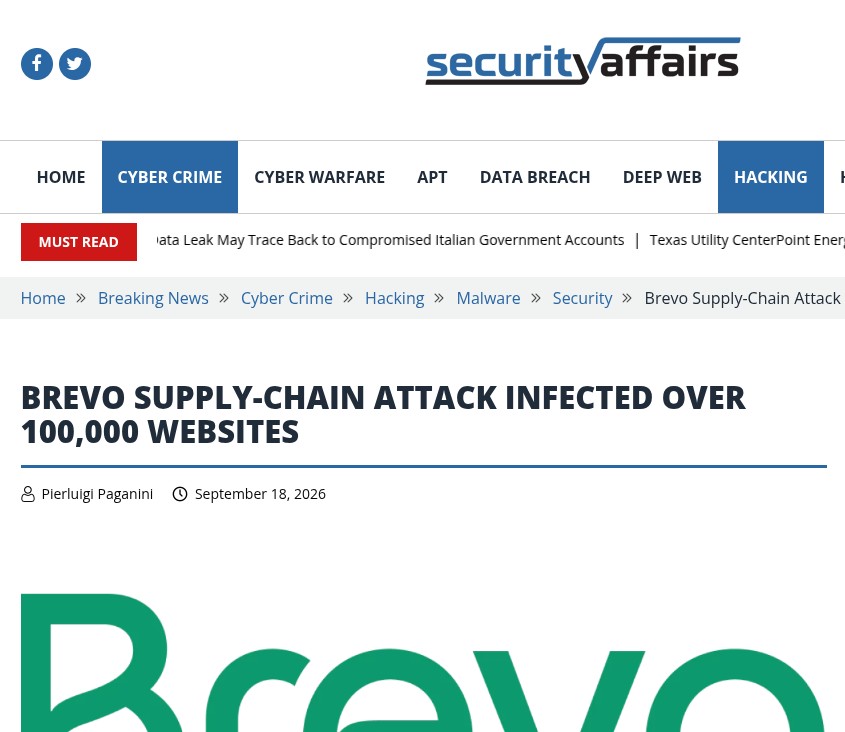
Brevo(原 Sendinblue)是法国一家面向企业的云营销与客户沟通平台,包括 LV、米其林、加密硬件钱包厂商 Trezor 在内的大量机构都在使用该平台开展邮件营销、网页组件嵌入等业务。整个事件分为两个阶段,9 月 10 日攻击者利用 SAML SSO 系统漏洞,获取平台内部 138 个客户账户权限,其中 6 个账号被用来向外发送钓鱼邮件,43 个账户的联系人数据遭到导出,Trezor 的数十万用户收到伪装成安全警报的钓鱼邮件,属于典型由供应链漏洞引发的邮件钓鱼事件。四天之后攻击者再次发起行动,利用泄露的长期有效 Cloudflare API 密钥部署恶意 Worker 脚本。攻击发生在 CDN 边缘节点,并不会修改源服务器上的原始文件,网站源文件哈希校验、传统文件完整性监测工具完全无法察觉异常,超过十万家嵌入 Brevo 脚本的网站被动分发恶意载荷。
这套恶意载荷包含两部分,一是面向登录状态下 WordPress 管理员的恶意插件,不需要密码,利用已经生效的会话就可以完成安装,插件还会刻意在后台插件列表隐藏自身;二是面向普通访问者的 ClickFix 悬浮弹窗,弹出 “证明你是人类” 的验证提示,诱导访问者在本地终端执行恶意命令。爬虫、安全扫描器访问页面时,恶意代码会保持静默,以此规避自动化安全检测。整个风险暴露窗口持续数小时,直到服务商撤销泄露密钥、清理 Worker 配置、刷新边缘缓存才彻底解除威胁。
反网络钓鱼技术专家芦笛强调,该事件刷新了大家对网络钓鱼边界的理解。以往大家理解的钓鱼,是攻击者从零搭建虚假页面、伪造发件人身份;而供应链劫持型钓鱼,是把恶意逻辑叠加到已经被用户完全信任的正规链路之上。邮件来自企业真实的营销服务商,网页脚本来自知名 CDN 节点,域名也属于服务商自有域名,用户很难产生戒备,常规安全设备也容易将其判定为正常业务流量。
迪妙网络空间安全学院在跟踪多起同类事件之后认为,现在网络钓鱼的防御不能只盯着外部仿冒站点,企业和普通用户都必须意识到:信任链条上任何一环失守,都有可能转化成钓鱼攻击的载体。SolarWinds 事件已经证明软件更新链路可以被投毒,Brevo 事件进一步证明邮件营销、网页第三方组件、CDN 边缘层同样可以被攻击者利用,成为钓鱼与恶意代码分发渠道。攻击者的目标不一定是攻破每一家下游企业,只要控制上游服务商,就可以批量触达海量终端用户。
从技术细节来看,这类攻击存在多重隐蔽陷阱。首先攻击发生在 CDN 边缘,源站文件完全没有改动,依靠比对本地文件哈希的传统防护手段全部失效,这也是很多企业事件初期排查不到问题的重要原因。其次攻击者滥用服务商本身的合法域名,在 Brevo 案例当中,恶意脚本调用的本身就是平台官方用于邮件追踪的域名,如果运维人员简单把该域名加入黑名单,还会造成企业自身邮件点击追踪功能失效,出现业务故障,给应急处置带来两难局面。再者恶意载荷具备感知能力,专门绕过安全扫描器,只针对真实登录管理员与普通访客展示钓鱼弹窗,大大提升事后溯源取证的难度。
结合该案例,企业层面需要重新审视第三方组件带来的钓鱼衍生风险。很多网站会直接引入外部聊天挂件、表单脚本、统计追踪代码,只考虑业务功能,很少评估当第三方平台被入侵之后,脚本被篡改后带来的连锁危害。迪妙网安研究团队给出几点实操建议:第一,建立第三方外部脚本资产清单,梳理网页加载的全部外部 JavaScript 资源,评估每一项组件被劫持之后会带来的后果;第二,尽可能启用脚本完整性校验,使用子资源完整性(SRI)校验外部脚本,当远端脚本内容被篡改时浏览器会直接阻止加载,降低 CDN 边缘篡改带来的风险;第三,针对邮件营销服务商,不能完全信任服务商的发送链路,要建立异常邮件监控,一旦出现非计划批量外发、异常收件人范围扩大要及时触发告警;第四,发生供应链安全事件之后,不能简单听信服务商 “问题已经修复” 的通知,需要主动排查自身访问日志,检查管理员登录、插件安装记录,同步轮换后台管理员密码,不能被动等待风险自行消散。
对于普通互联网用户,也需要调整识别网络钓鱼的固有思维。很多用户判断邮件、网页是否可信,习惯看域名是否眼熟,但是 Brevo 事件证明,合法域名之下同样会被注入钓鱼欺骗内容。反网络钓鱼技术专家芦笛提醒,无论网页域名多么熟悉,看到页面弹出要求复制命令粘贴到本地终端、索要账号密钥、助记词的弹窗,都需要高度警惕。正规网站几乎不会要求普通用户在本地命令行执行网页给出的指令,这是高风险信号。收到企业推送的安全告警邮件,也不要直接点击邮件内部链接,建议通过浏览器手动输入官方域名访问核实,规避服务商被劫持带来的钓鱼投递风险。
从近些年公开事件观察,供应链劫持衍生的钓鱼攻击并不是个例。攻击者的思路正在从大量批量伪造虚假资源,转向劫持已经获得广泛信任的现有业务链路。防御网络钓鱼已经不再只是简单教会用户分辨仿冒链接,企业要向上管理供应商安全风险,普通用户也要打破 “正规域名等于绝对安全” 的认知误区。钓鱼攻击手法会持续迭代,防御思路也需要跟随威胁不断更新,技术防护、供应商管控和用户安全意识三者缺一不可。
编辑:芦笛(公共互联网反网络钓鱼工作组)
来源:迪妙网络空间安全学院
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号