聊天记录监控:为什么"能抓取"和"能审计"差很远
原创
聊天记录监控:为什么"能抓取"和"能审计"差很远
原创
企业安全-域智盾
发布于 2026-10-09 11:22:49
发布于 2026-10-09 11:22:49
聊IM审计的人常有一个错觉:只要能抓到聊天内容,审计就到位了。实际落地后才发现,抓得到微信,抓不到企业微信;抓得到文字,抓不到文件传输;抓得到单聊,抓不到群聊和撤回消息;抓到了内容,但没法跟文件操作、屏幕行为关联起来,出事时证据链还是断的。
问题出在哪?IM审计的难点从来不是"抓取",而是多应用适配、内容还原、证据关联这三件事。
这篇把底层逻辑拆开讲,顺便把选型时真正该看的指标捋清楚。
一、为什么需要这项能力
IM已经成为企业内部沟通的主渠道,同时也是数据泄露的高发通道:
● 敏感文件外传:通过聊天工具发送项目文档、客户资料、源代码
● 截图/录屏外传:聊天内容本身包含敏感信息,截图后外发
● 离职前批量外传:离职前通过IM把客户资源、项目资料转给外部联系人
● 违规沟通:私下承诺、利益输送、泄露内部决策,文字沟通比口头沟通更容易留下证据
但IM审计有个天然矛盾:应用迭代快、协议私有化、加密普遍化,传统DLP对IM内容的识别能力很有限。所以需要一套专门针对IM场景的审计方案。
二、核心原理:IM审计的三层采集机制
IM审计的本质是在终端侧捕获IM应用的内容输出,还原为可检索、可关联的审计日志。简化流程如下:
IM应用收发消息(文字/图片/文件/语音)
↓
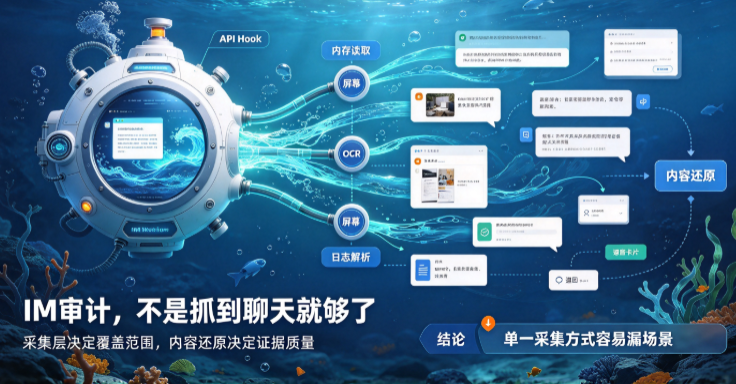
采集层捕获(API Hook / 内存读取 / 屏幕OCR / 日志解析)
↓
内容还原(文字提取、图片OCR、文件关联)
↓
本地加密缓存 + 实时上报
↓
服务端存储 + 关键词/正则/模型检测
↓
告警 + 关联审计关键在于采集层的工作方式,直接决定覆盖范围和绕过风险:
● API Hook:挂钩IM应用的发送/接收接口,直接获取消息内容。覆盖较全,但IM版本更新后可能失效
● 内存读取:从IM进程内存中提取消息数据,绕过加密传输。技术难度高,稳定性依赖IM版本
● 屏幕OCR:对聊天窗口截图后OCR识别文字。覆盖最广(包括网页版IM),但无法抓取文件内容,OCR准确率受限
● 日志解析:解析IM本地存储的数据库/日志文件。实现简单,但IM加密存储后失效
实际方案通常是多种方式组合:API Hook + 内存读取为主,屏幕OCR兜底,日志解析补充。单一方式很难覆盖全部场景。
三、核心能力拆解
一套完整的IM审计能力,应该覆盖五个模块:
1. 多IM应用适配
这是最基础也最容易被低估的能力。不同IM的实现机制差异很大:
● 企业IM:钉钉、飞书,通常有开放接口或本地数据库可解析
● 个人IM:微信、QQ,协议私有、加密严格,适配难度大
● 网页版IM:网页版钉钉、企业微信、飞书,可通过浏览器扩展或屏幕OCR捕获
● 海外IM:Telegram、WhatsApp、Slack等,协议和加密机制各不相同
关键指标:支持哪些IM应用,版本更新后多久能适配,不支持的应用是否有兜底方案(如屏幕OCR)。
2. 内容类型覆盖
不只是文字消息,还要能抓取:
● 图片消息(含OCR识别图中文字)
● 文件传输(文件名、大小、发送方向、接收方)
● 语音消息(转文字或留存音频)
● 撤回消息(撤回前已捕获的内容应保留审计记录)
● 群聊消息(含群成员信息)
关键指标:文件是否能关联到本地文件操作日志,图片OCR准确率如何,撤回消息是否能留存。
3. 敏感内容检测
抓到的内容需要自动检测风险:
● 关键词/正则匹配(如"合同""报价""客户名单")
● 敏感文件识别(如含身份证号、银行卡号的文档)
● 异常行为检测(如深夜批量发送文件、向外部联系人高频发送)
● 自定义规则(如检测到特定项目代号自动告警)
关键指标:检测规则是否支持自定义,能否区分内部联系人和外部联系人,误报率如何。
4. 证据关联能力
单独看聊天内容价值有限。真正有用的是把IM日志和其他日志关联起来:
● IM发送文件 + 文件操作日志:确认文件来源和流转路径
● IM聊天 + 屏幕录像:还原聊天时的完整操作上下文
● IM外传 + 网络日志:确认文件是否通过其他通道同步外传
关键指标:能否按时间窗口自动关联同一终端的多类日志,关联检索是否支持跨数据源。
5. 隐私与合规控制
IM内容涉及个人隐私,必须有严格的权限控制:
● 按角色授权查看权限
● 敏感信息脱敏
● 查看行为留痕
● 数据留存策略
关键指标:权限是否支持细粒度配置,查看/导出操作是否全量留痕。
四、业务价值:能解决什么风险
把上面五个模块组合起来,实际能兜住四类风险:
● 数据泄露追溯:泄露发生后还原完整链路——谁、通过哪个IM、向谁、发送了什么文件
● 违规行为发现:私下承诺、利益输送、泄露内部信息等文字证据可留存
● 离职风险预警:离职前通过IM批量外传文件、添加外部联系人等行为实时告警
● 合规审计支撑:满足金融、政务等行业对沟通记录留存的合规要求
五、边界限制:哪些场景管不了
IM审计不是万能的,以下场景它覆盖不了:
● 手机端IM:终端Agent只部署在PC端,手机上的聊天行为无法捕获
● 语音/视频通话:实时音视频内容难以实时转录和审计
● 端到端加密IM:如Signal等强加密应用,终端侧也难以获取明文内容
● 口头沟通转IM:员工先电话沟通,再在IM中用暗语/代号确认,内容检测难以识别
● 已删除的本地消息:如果IM本地数据库被手动清理,且服务端未同步留存,历史消息可能丢失
所以IM审计是内部安全审计的一环,不是全部。完整方案需要IM审计+文件DLP+屏幕监控+网络审计多模块联动。
六、延伸思考:配套管理规范
技术落地后,管理规则同样重要:
● 告知与授权:应在员工手册或IT使用规范中明确说明IM审计范围,避免后续法律争议
● 最小必要原则:仅对高风险岗位(如销售、研发、财务)开启高强度审计,避免全员全量采集
● 权限分级:查看IM内容必须双人授权或二次审批,防止监控数据被滥用
● 定期清理:按留存策略自动清理过期数据,避免无限累积引发隐私合规风险
●误报优化:定期review告警记录,优化关键词和规则,降低误报率
七、选型 Checklist
POC时逐项验
验证项 | 通过标准 |
|---|---|
IM覆盖范围 | 支持企业钉钉、飞书主流IM |
内容类型 | 能抓取文字、图片、文件、撤回消息 |
版本适配 | IM版本更新后1个月内完成适配 |
敏感检测 | 支持自定义关键词/正则,误报率可控 |
关联审计 | 能关联文件操作、屏幕录像、网络日志 |
隐私控制 | 查看权限分级,操作全量留痕 |
手机端覆盖 | 如支持手机端,需说明实现方式(MDM/客户端) |
性能影响 | 正常聊天场景下无明显卡顿 |
八、总结
IM审计选型,别只看"支持多少款IM"。更关键的是:内容还原是否完整(文字/图片/文件/撤回),能否和其他日志关联形成证据链,隐私权限是否可控。
责编:璇玑
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号