内网监控软件:分清审计边界,守住企业内网数据底线
原创
内网监控软件:分清审计边界,守住企业内网数据底线
原创
企业安全-域智盾
发布于 2026-10-12 10:24:31
发布于 2026-10-12 10:24:31
数字化办公环境下,企业内网承载着大量业务资料、项目文档与客户信息。很多企业在数据安全建设阶段,容易混淆 “内网监控” 和无限制终端查看的概念,错误部署不仅达不到防护效果,还会触碰合规红线。
本文从法律边界、技术能力、风险评估三个维度,客观解析内网监控软件的定位、适用范围以及落地约束。
一、厘清概念:内网监控软件的核心定位
内网监控软件,本质属于内网终端审计类工具,核心目标是记录内网终端发生的各类操作行为,用于安全事件溯源、异常行为识别,并非无差别采集员工个人信息。 其覆盖范围限定在企业所属办公终端与内网环境。
可以收集终端内文件操作记录、网络访问日志、外设插拔行为、应用程序运行记录等信息。需要明确:这类工具本身不具备主动阻止泄密的全部能力,更多是作为安全事件追溯、风险预警的支撑手段,需要和权限管控、文档加密等能力配合使用。
二、内网监控软件可采集的行为类别
- 文件操作行为:记录终端文件的打开、复制、删除、另存、打印等动作,留存操作时间、文件路径、操作账号,当出现批量文件导出行为时,可产生告警记录。
- 外设接入行为:监测 U 盘、移动硬盘、手机等 USB 设备插拔动作,记录设备硬件信息,识别未经授权的存储设备接入内网终端。
- 网络访问行为:采集终端访问网站、网络连接记录,识别终端访问违规外网站点、非法 IP 的行为。
- 应用程序行为:记录各类软件启动、关闭操作,识别内网终端运行未经审批的程序、外挂类工具。
- 屏幕记录行为:可按需留存终端屏幕画面,多用于发生泄密事件后,还原当时操作场景。
三、企业部署前必须完成的合规前置工作
这是最容易被忽略,也是风险最高的环节。
- 制度公示:企业需要制定正式的内网终端管理规范,明确告知员工,企业办公资产在内网环境下会进行操作行为审计。
- 范围限定:监控范围严格锁定企业办公电脑、企业内网,不能覆盖员工私人设备、私人通讯内容以及非工作场景。
- 权限管控:审计日志查看权限最小化,仅安全管理人员可查阅,禁止随意调取、传播员工操作记录。 缺少以上制度,直接部署内网监控软件,存在民事甚至劳动相关法律风险。
四、内网监控软件的能力边界,不要过度期待
很多企业选型时会产生认知误区,认为部署内网监控软件就能杜绝所有数据泄露。
- 仅能记录行为,无法直接阻断口述、手抄这类脱离电脑终端的泄密手段;
- 日志存储会占用服务器存储资源,需要定期规划日志备份与清理策略;
- 日志数据量大,如果缺少筛选能力,海量日志会造成管理员排查困难,难以快速定位异常;
- 跨操作系统场景(Windows、信创、macOS)需要提前做兼容性测试,避免部分终端日志采集失效。
五、选型评估的 3 个核心检验项
- 日志防篡改能力:审计记录一旦生成,不允许随意修改、删除,保证后续事件溯源、纠纷举证时日志具备参考价值。
- 告警自定义配置:支持自定义异常规则,例如短时间大量打印图纸、批量拷贝文件、非工作时段访问核心目录,触发预警。
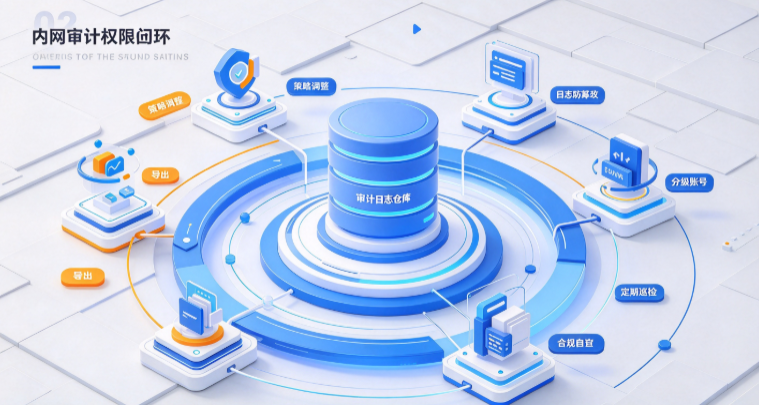
- 分级权限管理:日志查看、策略配置、报表导出,分配独立账号权限,避免一人拥有全部管理权限。
六、运维阶段的持续管理要点
部署上线不等于项目结束,需要长期维护:
- 根据组织人员变动,及时调整审计策略范围,员工离职后,回收对应终端审计权限;
- 定期复盘审计日志,筛选高频异常行为,优化内网安全策略;
- 定期做系统巡检,校验日志采集是否正常,服务器存储容量是否充足;
- 每年开展一次内部合规自查,核对监控范围是否超出制度约定。
七、总结
内网监控软件是企业内网安全体系中的审计组件,核心价值在于留存操作痕迹、识别内网异常行为,辅助安全事件追溯。企业在考虑引入这类工具时,要先划定合规边界,明确监控范围,再结合自身业务风险搭配其他防护手段。技术工具只是基础,完善的管理制度、最小范围的审计策略,才是平衡内网安全与员工权益的关键。
责编:璇玑
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号