ES 9.6 引入 MITRE ATLAS:提示注入、越狱、Agent 投毒全覆盖,AI 威胁独立评分不再混进 ATT&CK
原创
ES 9.6 引入 MITRE ATLAS:提示注入、越狱、Agent 投毒全覆盖,AI 威胁独立评分不再混进 ATT&CK
原创
点火三周
发布于 2026-11-21 18:53:57
发布于 2026-11-21 18:53:57
映射 AI 威胁全景:MITRE ATLAS 进入 Elastic Security
Elastic Security 9.6 支持 MITRE Adversarial Threat Landscape for Artificial-Intelligence Systems(ATLAS),这是 MITRE 面向 AI 系统攻击的知识库,此外还支持 MITRE ATT&CK。ATLAS 涵盖提示注入、越狱、模型 API 密钥被盗以及被投毒的 Agent 工具。在 Elastic Security 9.6 中,面向 AI 平台和生成式 AI(GenAI)工具的预构建检测规则将随附已应用的 ATLAS 映射,因此规则开箱即提供 AI 相关上下文。MITRE 最近宣布,ATT&CK Enterprise 将把 AI 赋能的系统作为一个新平台纳入其中,部分内容将借鉴 ATLAS。不过,ATLAS 仍然是 MITRE 专门且频繁更新的 AI 威胁知识库。新的覆盖表会展示你的规则已经覆盖了哪些 ATLAS 战术和技术,并在其独立视图中评分,而不是平均计入你的 ATT&CK 数字。规则创建表单和 Elastic Agent Builder 也能理解 ATLAS。这一切的背后是 Kibana 中新的托管 MITRE 数据服务。
自 Elastic Security 初始版本以来,我们一直支持 MITRE ATT&CK,并多年来通过预构建规则和功能上的 ATT&CK 映射扩展了这项支持,例如覆盖概览页面。
什么是 MITRE ATLAS?
MITRE ATLAS 是一个知识库,收录了对手针对 AI 赋能系统使用的战术和技术。它由 MITRE 维护,并根据来自行业和学术界的真实世界观察与安全研究不断完善。ATLAS 直接以 ATT&CK 为模型构建,因此其结构对用户来说会很熟悉:战术描述对手试图实现什么,技术及子技术描述对手如何实现。
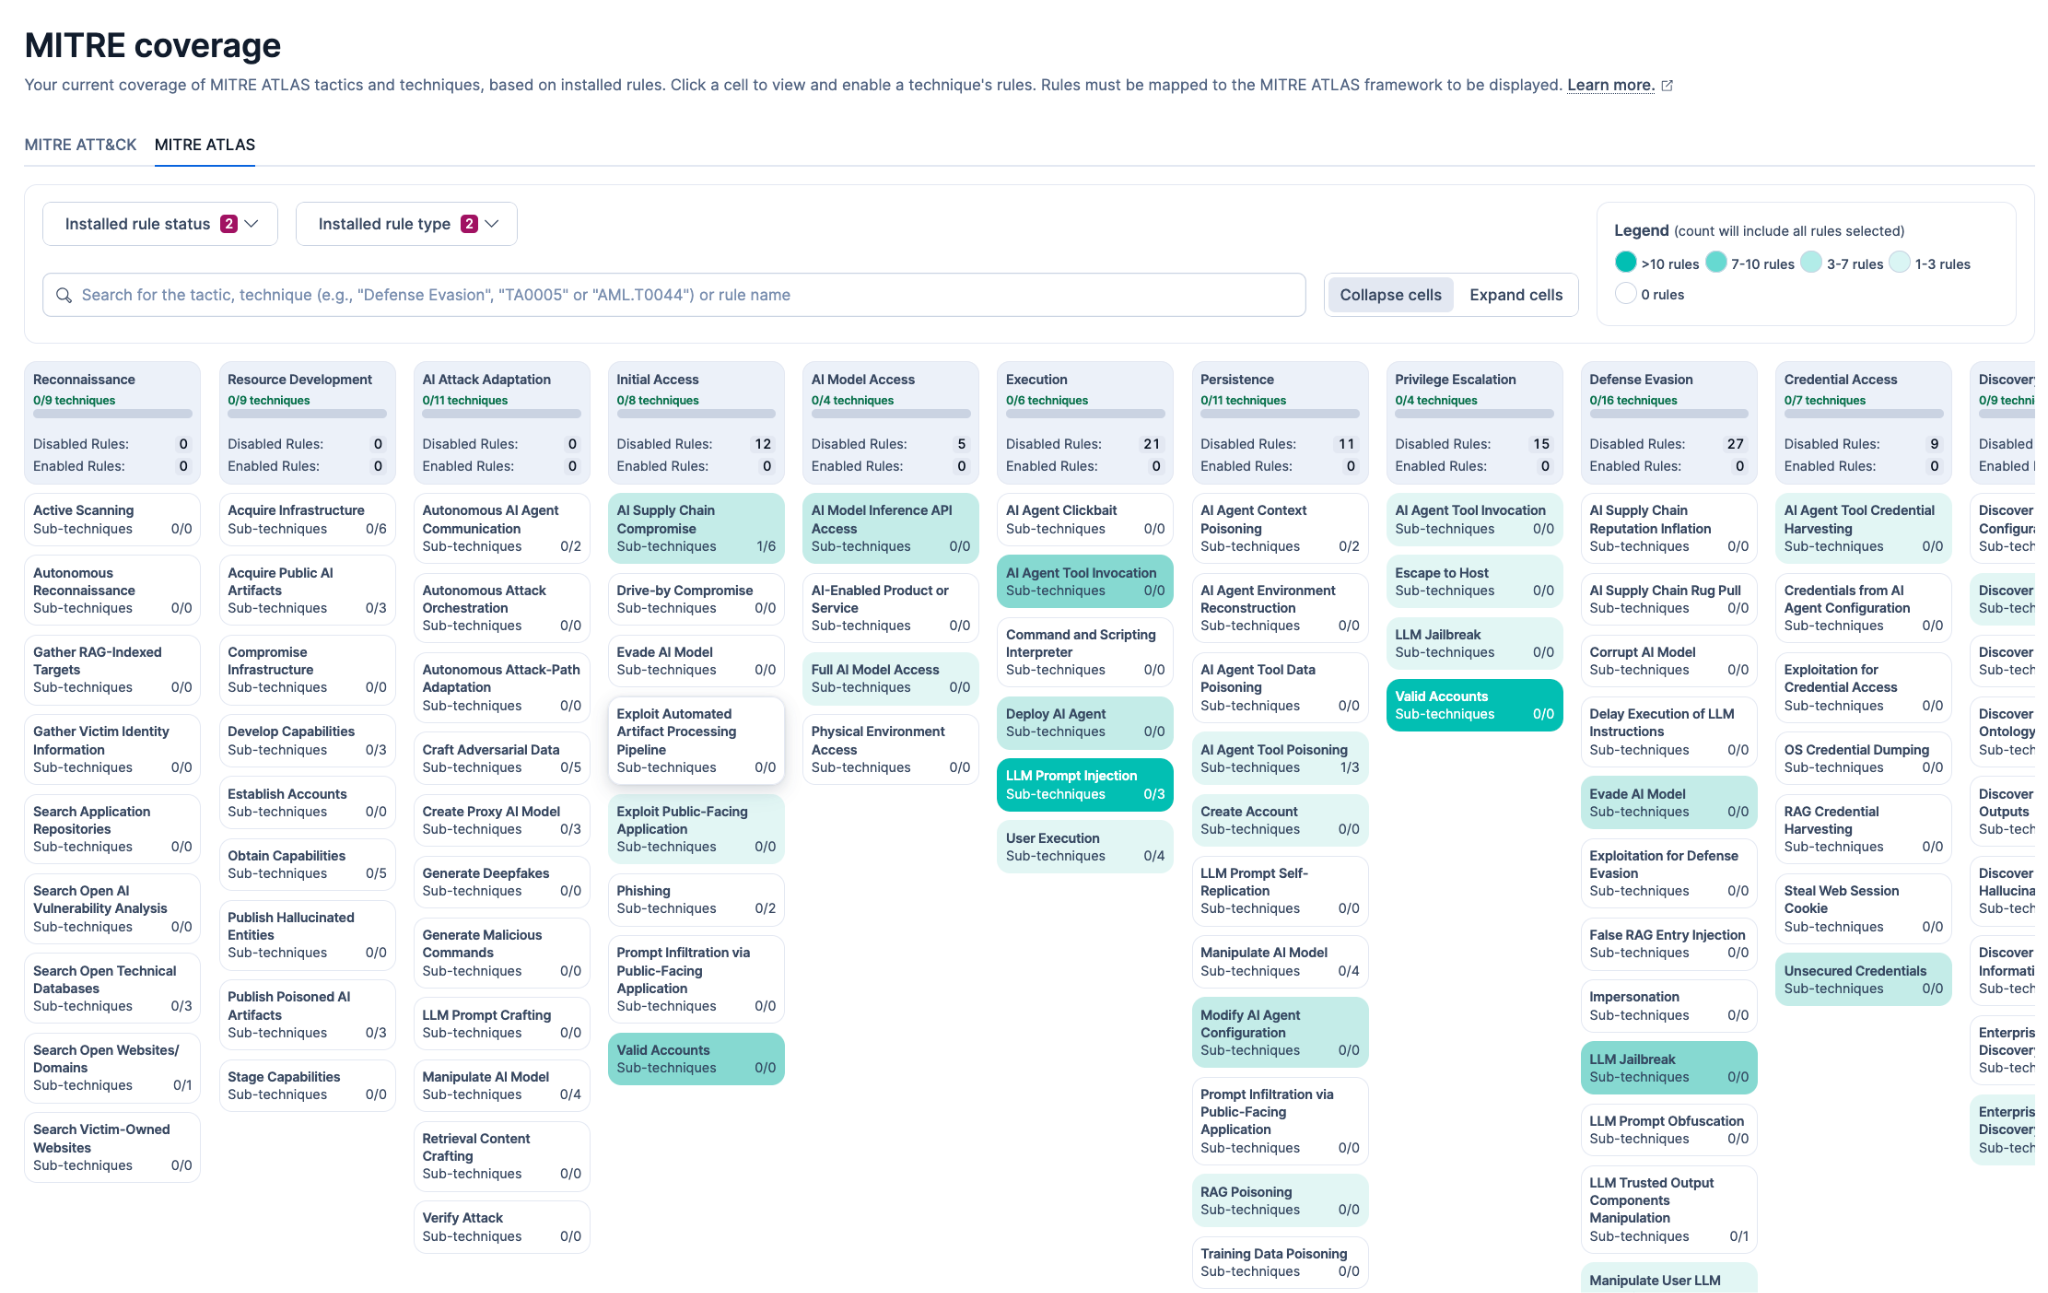
MITRE ATLAS coverage page in Elastic Security showing AI Attack Adaptation, AI Model Access and Execution tactics
MITRE ATLAS 与 MITRE ATT&CK 对比
ATLAS 和 ATT&CK 使用相同的结构,但它们描述的是针对不同类型系统的攻击。
MITRE ATLAS | MITRE ATT&CK | |
|---|---|---|
覆盖范围 | 模型、训练数据和 Agent | 主机、网络、身份和云基础设施 |
结构 | 结构相同,复用 ATT&CK 战术并新增 AI 专用战术,例如 AI Attack Adaptation 和 AI Model Access | 战术、技术和子技术 |
更新频率 | 每月发布内容 | 大约每年两次 |
在 Elastic Security 中 | 预构建规则映射、覆盖概览标签页、规则表单和 Agent Builder | 预构建规则映射、覆盖概览标签页、规则表单和 Agent Builder |
ATLAS 的目标是为防御者提供与 ATT&CK 在十年前提供的相同东西:一套面向某类威胁的通用、基于证据的词汇表,防御者可以用它评估自身漏洞。ATLAS 是对 ATT&CK 的补充,而不是替代。针对 AI 系统的攻击很少孤立发生。对手可能使用熟悉的入侵技术获得访问权限,然后在进入内部后转向 AI 专用技术。将检测同时映射到两个框架,例如我们正在发布的一些检测规则,可以让用户更完整地了解一次攻击,包括攻击传播所依赖的基础设施以及所针对的 AI 系统。
对 Elastic Security 用户来说,这意味着可以清晰了解你的检测对环境中 AI 系统的覆盖程度,并且是以其自身标准衡量,而不是混入你的 ATT&CK 数字中。随着你的组织在自主 Agent 之外采用大语言模型(LLM)和 AI 服务,你可以看到规则已经覆盖了哪些 AI 专用威胁,并在攻击者之前发现缺口。我们面向 AI 平台和 GenAI 工具的预构建检测规则现在同时带有 ATLAS 和 ATT&CK 映射,因此这个覆盖视图从第一天起就有数据。
MITRE ATLAS 在 Elastic Security 中如何工作
在 Kibana 9.6 版本中,我们将按照客户对 MITRE ATT&CK 数据已经习惯的方式实现对 ATLAS 的支持。单条规则可以在其 threat 字段中携带来自两个框架的映射。此外,它们在 UI 中并排显示,因此用户可以像以往一样查看覆盖计数或指向 MITRE 参考数据的外部链接。除了新增预构建规则映射之外,我们还引入了:
- 新的覆盖概览表。 镜像 MITRE 自己的矩阵可视化,让客户可以看到其规则针对哪些威胁战术和技术。
- 手动创建/编辑规则的 UI 支持。 经典检测规则创建表单已更新,为客户提供可视化方式,将 ATT&CK 和 ATLAS 映射添加到自定义规则,或编辑现有预构建规则以丰富潜在告警。
- AI 规则创建。 新引入的规则创建工作流现在支持在适当情况下向规则添加 ATT&CK 和 ATLAS 映射。
- Agent Builder 工作流。 Elastic Security 的 Agent Builder 技能现在也理解 ATLAS,因此你可以询问 Agent 已安装规则覆盖了哪些 AI 威胁,或让它针对特定 ATLAS 战术和技术推荐预构建规则。
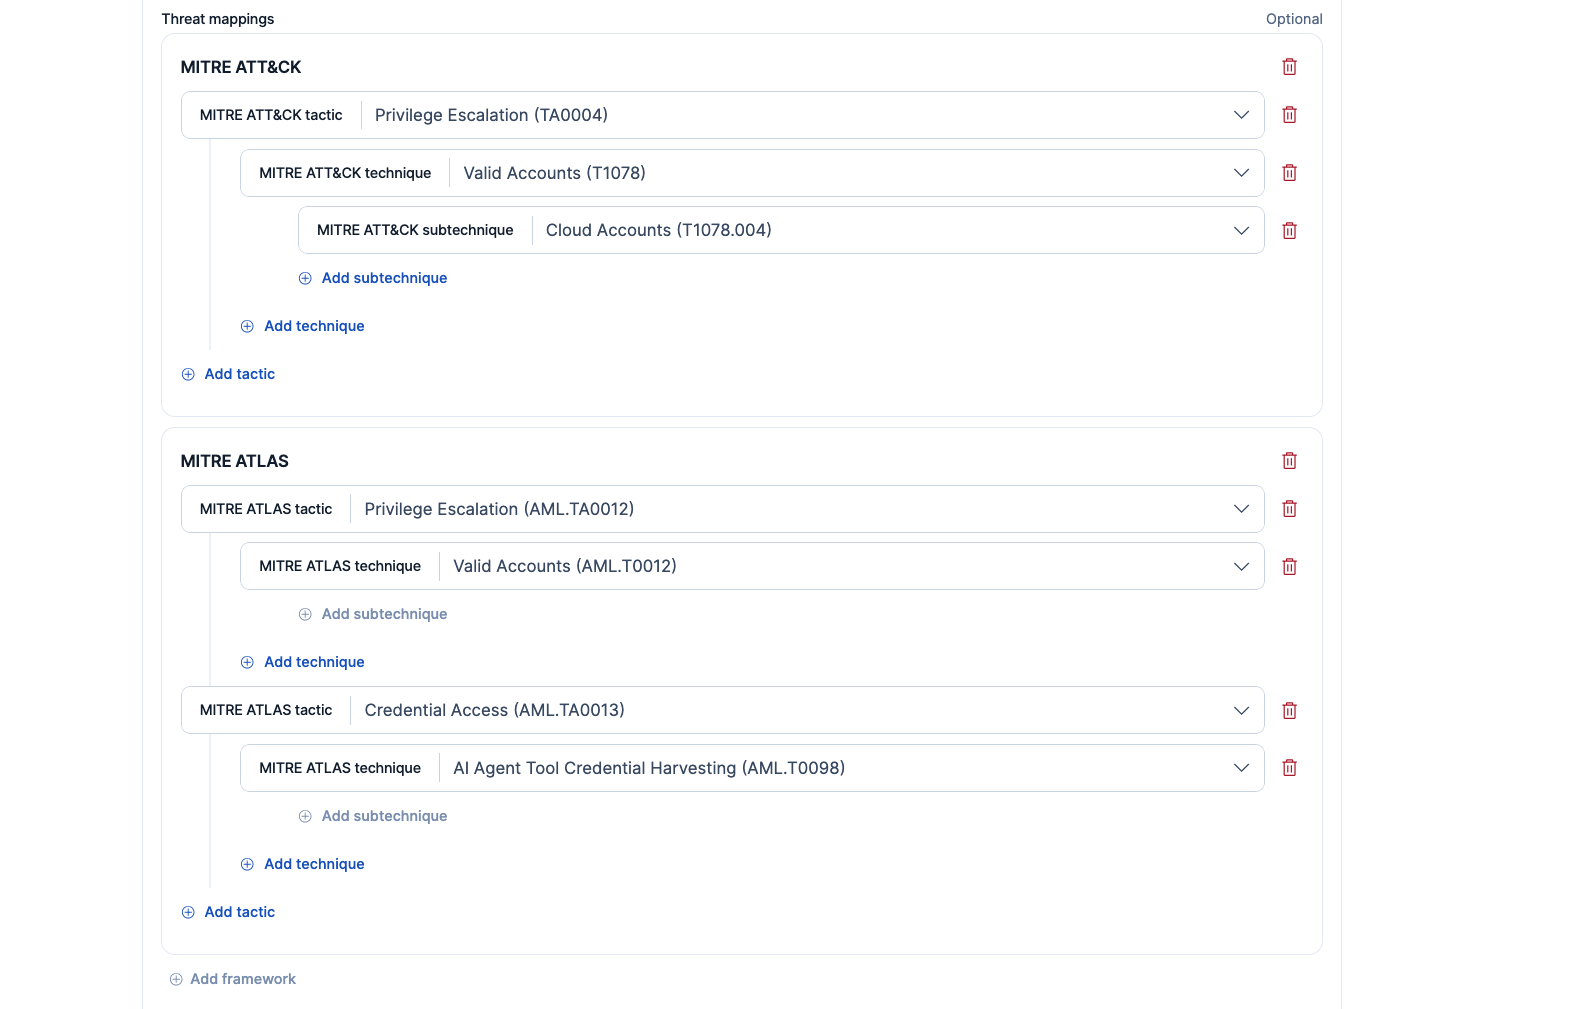
Elastic Security rule form with MITRE ATT&CK and MITRE ATLAS threat mappings on a single detection rule
Kibana 如何以 Saved Objects 形式提供 MITRE ATT&CK 和 ATLAS 数据
过去,我们在 Kibana 中存储自己版本的 MITRE ATT&CK 框架,它派生自 MITRE 自身通过结构化威胁信息表达式(STIX)数据集发布的产物。我们会通过脚本生成一个本地产物,并将其打包到我们的 stack 或 serverless 发布包中。这种方法在很大程度上对用户有效,但也在一些关键方面限制了我们,因为我们无法轻松支持特定的 ATT&CK 版本或不止一个 MITRE 框架。
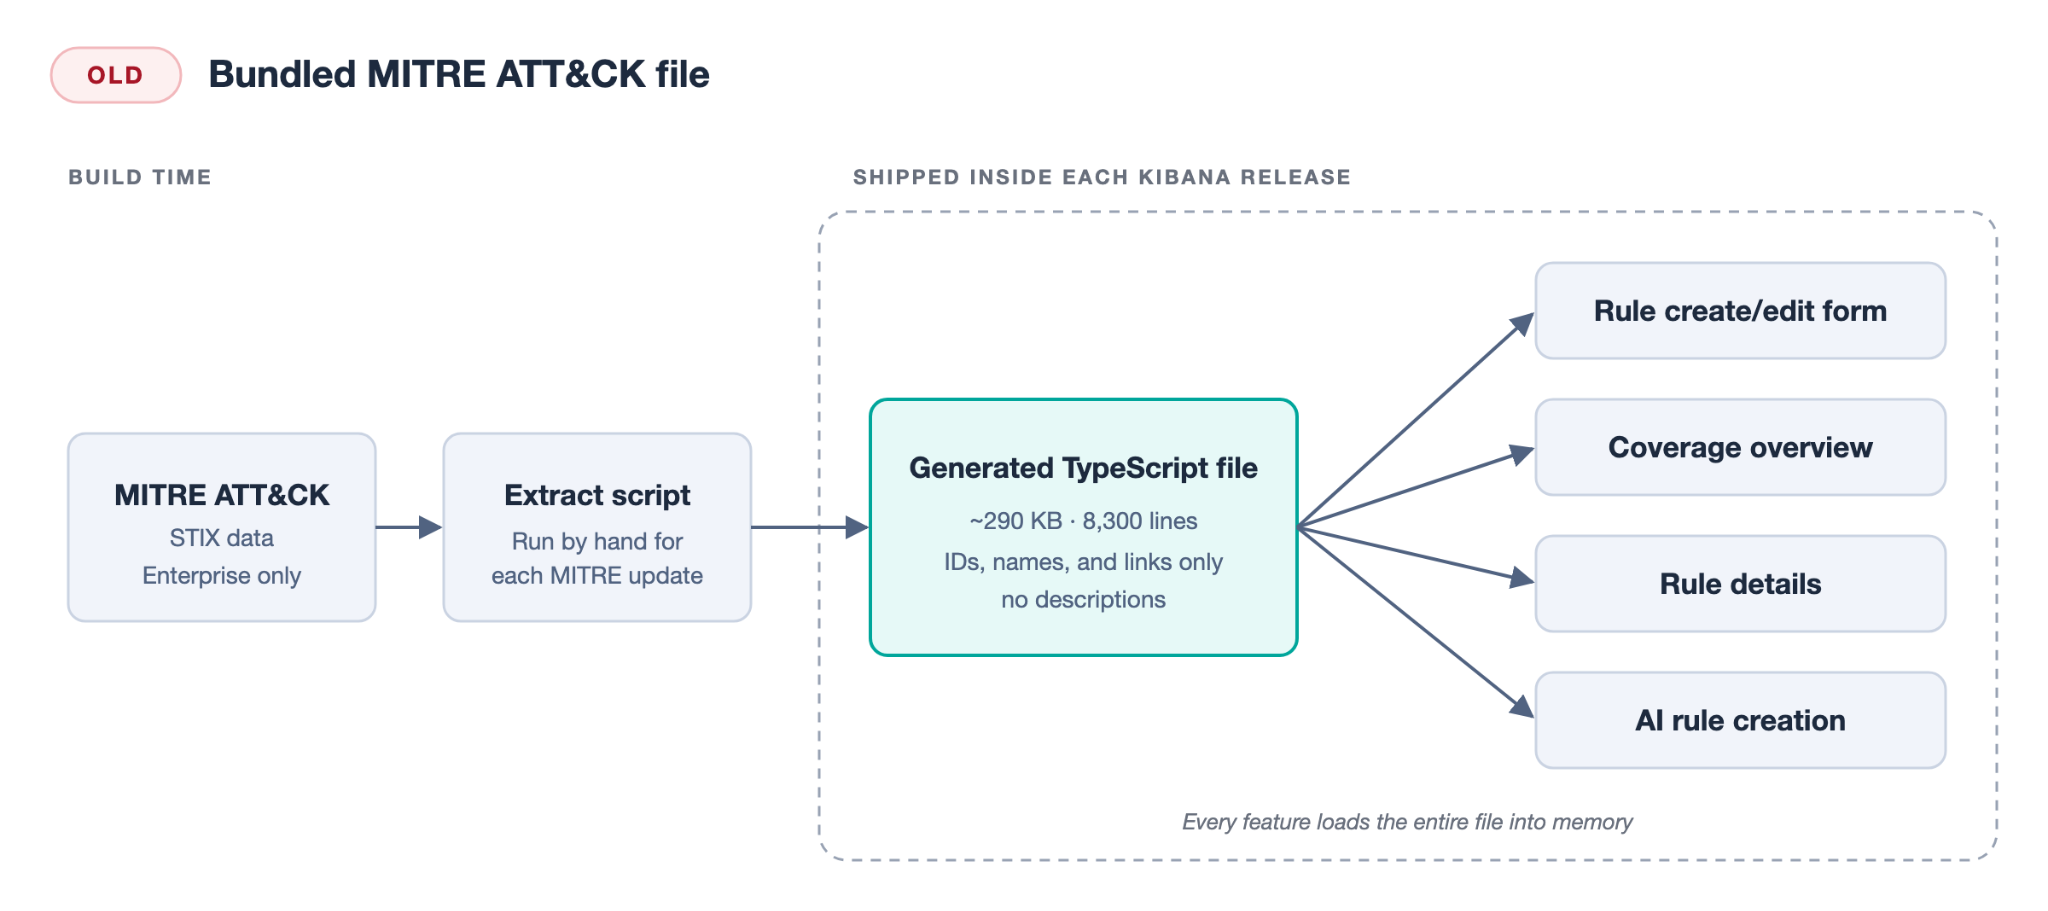
How Kibana previously served MITRE ATT&CK data from a generated TypeScript file bundled in each release
生成的 MITRE 产物足够大,以至于我们不得不在 UI 中懒加载它们,以免撑大 webpack 分块大小。如果我们想搜索这些实体,就必须加载全部数据并使用基础数组操作进行搜索。这些产物的更新过程也与 stack 发布绑定,导致偶尔出现延迟和版本错位,尤其影响那些在新预构建规则一发布就采用的客户。
借助对 MITRE ATLAS 的支持,我们看到了一个机会:既能添加新功能,又能通过引入新的托管 MITRE 数据系统来解决部分长期存在的技术债。我们仍然从 STIX 数据集生成类似的产物,但现在会将实体摄取到 Saved Objects 中,通过数据客户端和 API 将它们提供给任何消费功能。这使我们能够像查询和过滤任何其他 Saved Object 一样查询和过滤 MITRE 数据,从而支持许多新功能机会,其中一些(例如 MITRE ATLAS)已经实现。
我们还扩展了实体 schema 本身的字段,添加了新信息,例如实体的完整描述、撤销状态、版本等。这为我们在构建工具时提供了丰富得多的上下文,帮助用户将 MITRE 数据集成到工作流中,并在其自定义规则映射中保持数据最新。
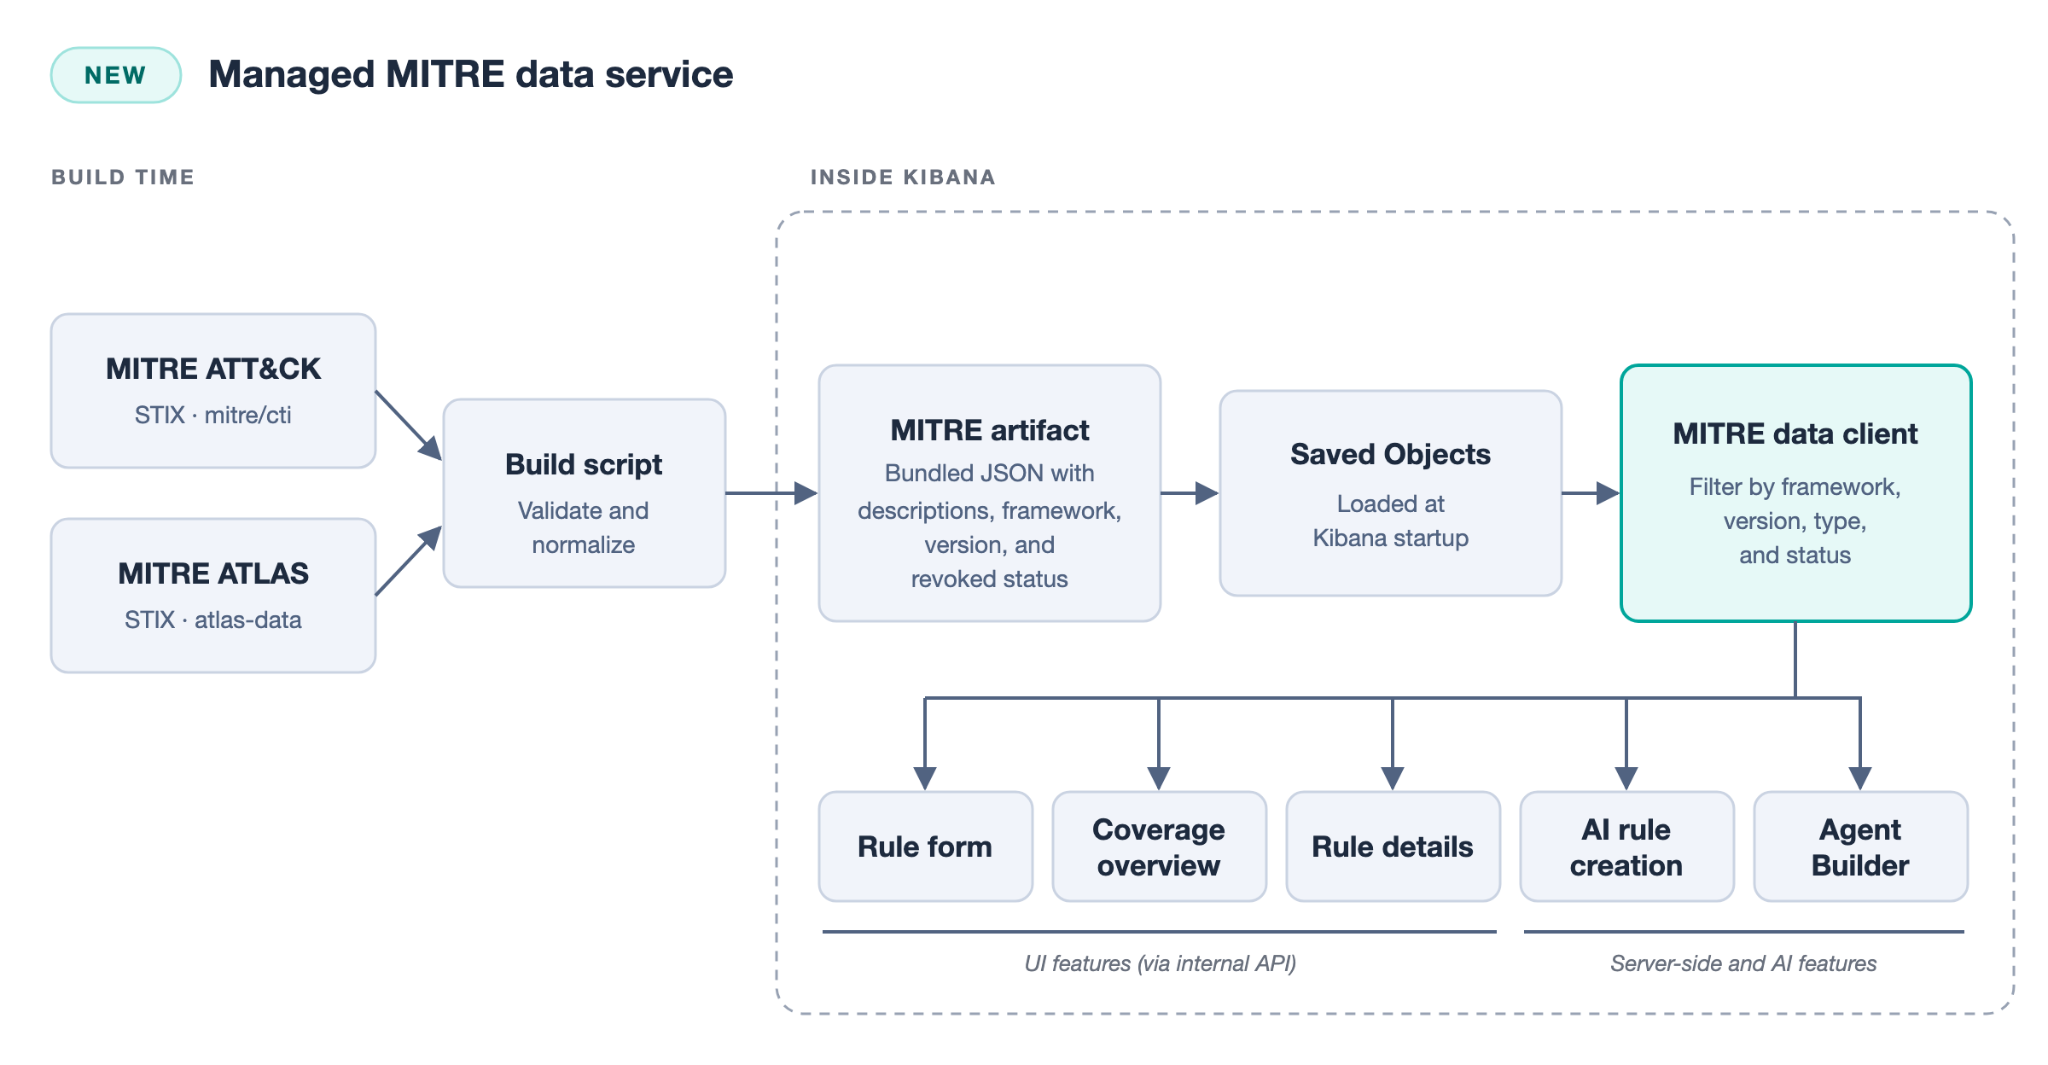
Managed MITRE data service in Kibana ingesting MITRE ATT&CK and ATLAS STIX data into Saved Objects
托管方式还打开了另一扇门:不再将产物与 Kibana 版本本身一起打包,而是遵循更频繁的预构建规则发布生命周期和交付方式,这样对于那些希望一发布就获得最新最好的客户来说,版本不匹配的不一致问题将不再是问题。这对 ATLAS 更为重要,因为它每月发布内容。
Elastic Security 对 MITRE 框架支持的下一步
我们的目标是继续在托管 MITRE 数据服务上构建,在客户已经使用的工作流中提供最新威胁信息,并构建理解其覆盖情况的新方式。我们正在探索的几个领域包括:
- 更多框架。 数据模型被设计为可容纳多个 MITRE 矩阵,这使得随着客户需求增长,引入其他框架(例如面向工业控制系统(ICS)的 ATT&CK)变得简单直接。
- 面向 AI 辅助工作流的更智能搜索。 现在每个 MITRE 实体都携带完整描述,为 Agent 推理提供有价值的上下文。我们正在试验语义搜索,使 AlertZero 等 AI 驱动功能可以使用与给定行为最相关的最新战术和技术,而不是依赖模型可能已过时的知识库。这一更新可在更广泛的模型集合上提供更高质量的输出。
- 更快的框架更新。 将 MITRE 数据与 Kibana 版本解耦,使新的 ATT&CK 和 ATLAS 版本与引用它们的预构建规则按相同时间表发布。这一点很重要,因为 ATLAS 每月发布,而 ATT&CK 的 AI 平台将于 2027 年推出。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号